



Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Пользователей Android продолжают атаковать банковскими вредоносами

Исследователи вредоносных программ для мобильных устройств из IBM X-Force зафиксировали несколько разработчиков, которые постоянно загружают вредоносы для Android в официальный магазин приложений Google Play Store.

В ходе мониторинга активности банковских зловредов эксперты обнаружили, что загружаемые в официальный магазин вредоносные приложения используются в качестве первого этапа заражении пользователя такими программами, как Marcher ExoBot и BankBot Anubis.

Эти два вредоноса пытаются похитить учетные данные банковских приложений, электронных кошельков и платежных карт.

Естественно, злоумышленники пытались замаскировать свои программы под легитимные приложения, среди которых можно было встретить автомобильные приложения, онлайн-магазины и различные финансовые помощники.

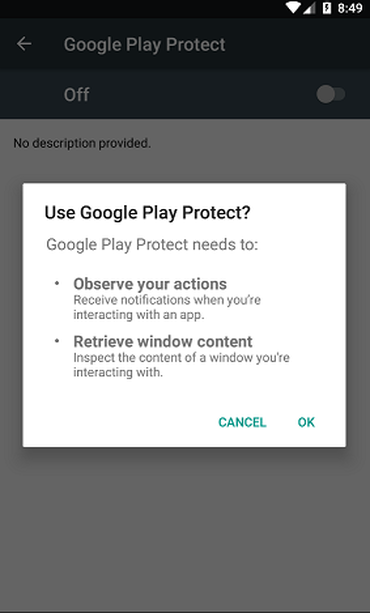
Схема мало отличалась от сотен других вредоносных кампаний — всеми правдами и неправдами пользователя пытались заставить предоставить вредоносному приложению соответствующие разрешения в системе. После получения требуемых разрешений вредонос уже мог беспрепятственно осуществлять свою активность, в частности, снимать скриншоты экрана.

Более того, вредоносные приложения обладают возможностями кейлоггера, а также могут накладывать свой слой поверх легитимных приложений, что помогает перехватить вводимую пользователем информацию.

Киберпреступники также модернизировали код, добавляя обфускацию, чтобы избежать обнаружения средствами безопасности Google Play.

Специалисты связались с Google, предоставив данные исследования.

Вчера мы писали, что пользователи Android получили дополнительный бонус конфиденциальности при использовании приложения YouTube. Разработчики реализовали режим «инкогнито», позволяющий просматривать ролики, которые не будут сохраняться в истории просмотра пользователя.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru