



Баг с тайваньским флагом, приводящий к сбою iPhone, исправлен в iOS

Баг с тайваньским флагом, приводящий к сбою iPhone, исправлен в iOS

Баг с тайваньским флагом, приводящий к сбою iPhone, исправлен в iOS

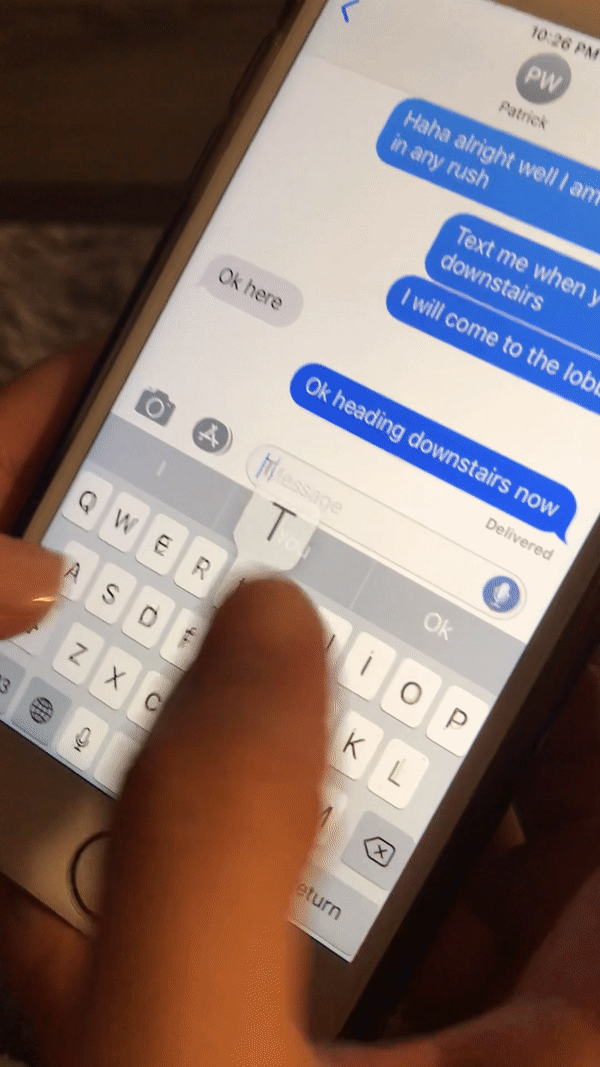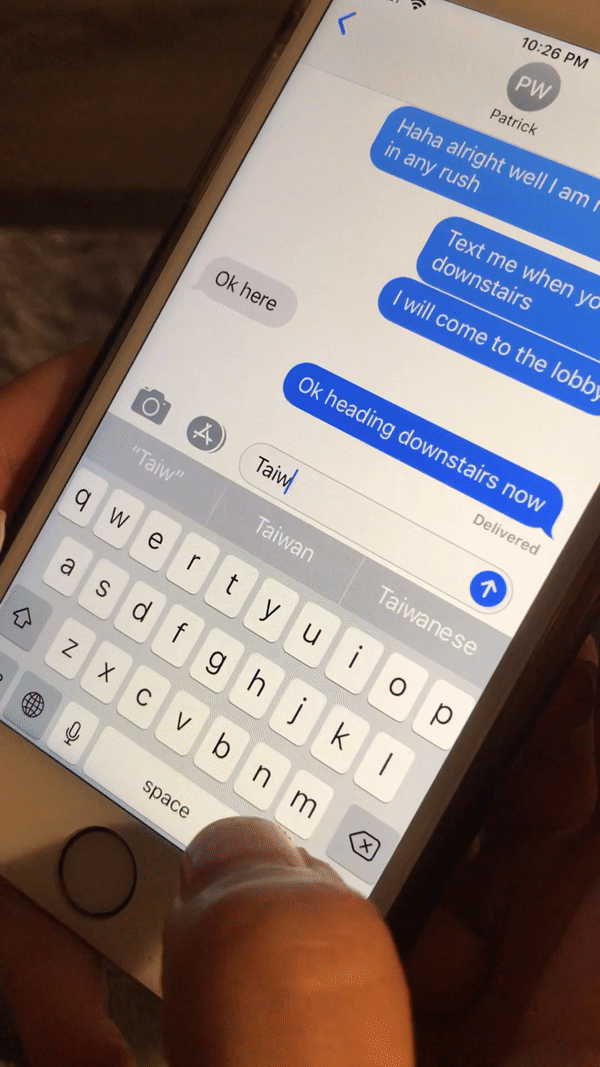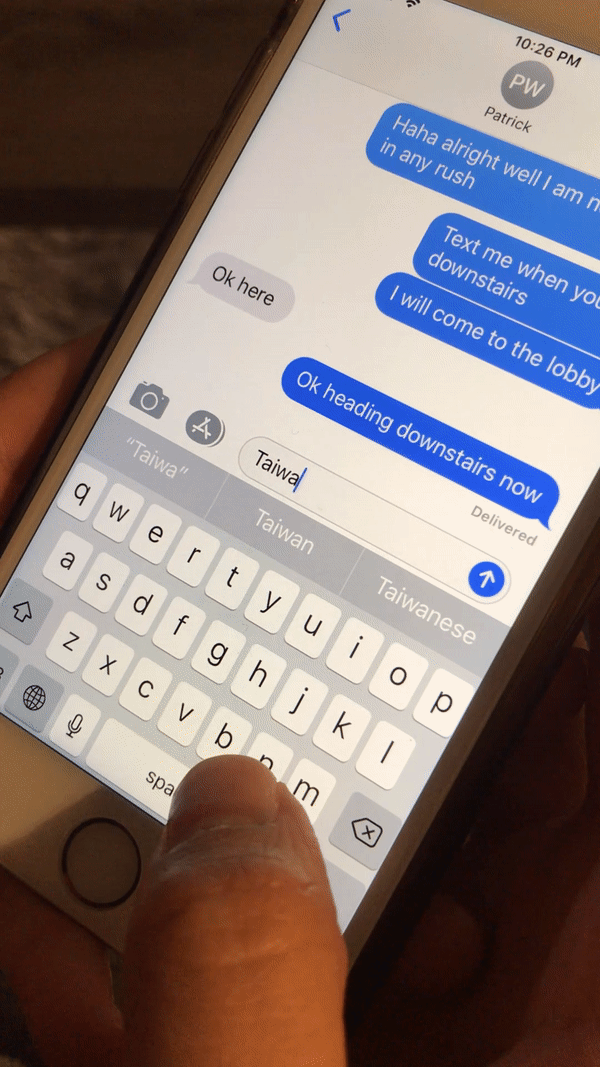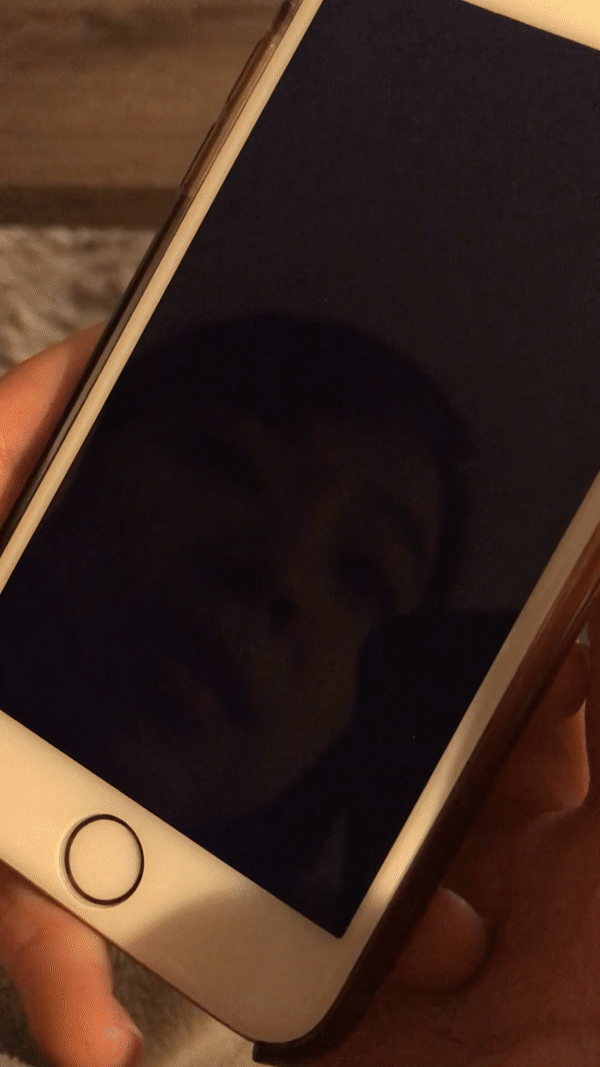
Apple устранила баг в iOS, который приводил к сбою в работе iPhone, когда пользователи устройства набирали слово «Taiwan» или получали сообщение, содержащее emoji с флагом Китайской Республики.

Проблема могла проявляться в приложениях для обмена сообщениями: iMessage, Facebook Messenger и WhatsApp.

Известный эксперт в области кибербезопасности Патрик Уордл обнаружил, что этот баг затрагивает устройства с определенными конфигурациями, присущими определенным регионам.

Уордл поставил задачу проанализировать код, чтобы определить причину появления этой программной ошибки. Задача оказалось непростой, так как Apple известна тем, что максимально закрывает свой код от чужих глаз.

Исследователь обнаружил, что причина бага крылась в коде, который классифицировал сообщения на основе emojis, которые в них находились. Также специалист пришел к выводу, что ошибка проявляла себя, если на устройстве были китайские языковые настройки.

«Идея следующая — если переключить регион с США на Китай, затем обратно на США, то баг, судя по всему, пропадает. Если бы Apple не пыталась потакать китайскому правительству, не было бы никакой ошибки», — пишет эксперт.

Недостаток получил идентификатор CVE-2018-4290 и был исправлен в iOS 11.4.1.

Вчера мы писали, что ранее преподносимая как новая функция безопасности, USB Restricted Mode все же имеет свои недостатки. Одним из таких недостатков поделились исследователи — оказалось, что есть способ свести к минимуму весь защитный потенциал нововведения в последней стабильной версии iOS 11.4.1.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru