



Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

Фитнес-приложение Polar Flow раскрыло местожительства агентов спецслужб

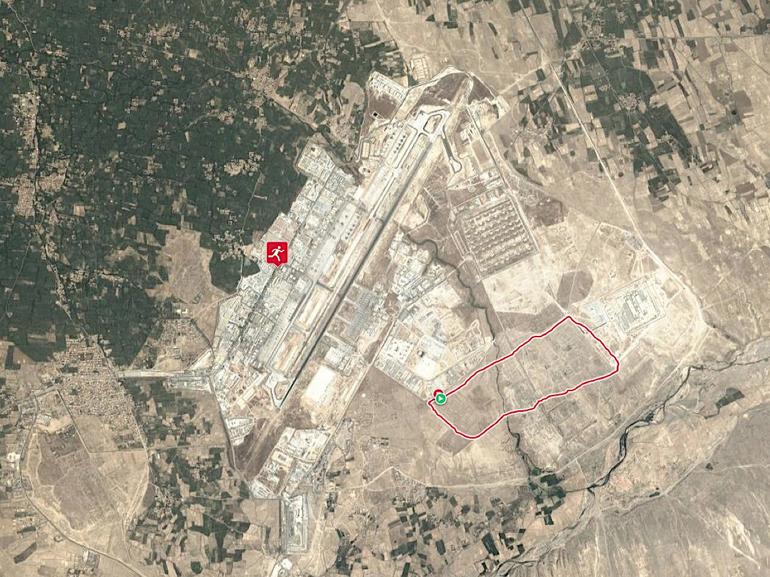
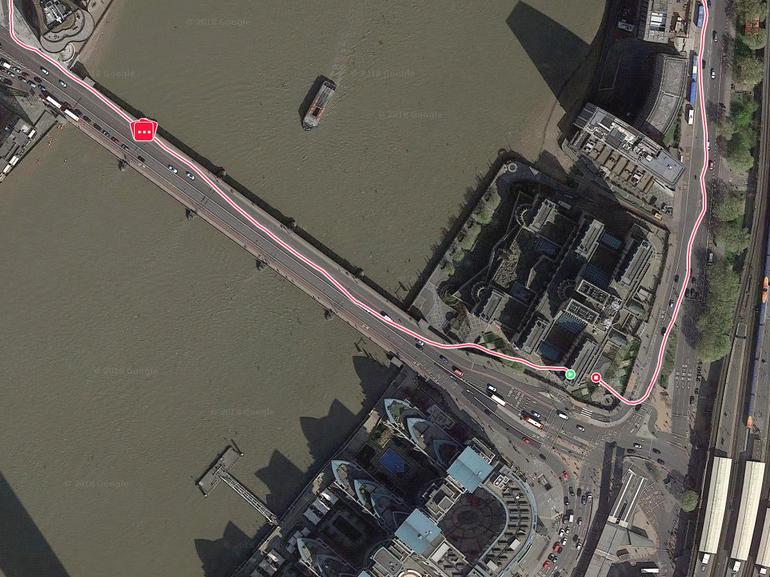
Популярное фитнес-приложение Polar Flow случайно раскрыло местоположение персонала, работающего на военных базах и в разведывательных службах. Polar Flow, разработанным компанией Polar, пользуются миллионы человек.

Вся проблема заключалась в том, что доступ к активности пользователя можно было получить довольно просто — изменив веб-адрес браузера. Таким образом, даже те учетные записи, чьи настройки конфиденциальности были выставлены на максимум, могли раскрыть, где живет человек.

Если мы говорим о раскрытии местожительства госслужащего или военного, такой подход может быстро стать угрозой национальной безопасности.

Во всем виноват API разработчиков компании, его можно использовать для извлечения активности пользователей, например, получить информацию о каждой пробежке.

Исследователям удалось выявить более 6400 пользователей приложения Polar Flow, которые работали в АНБ, Белом доме, MI6 и прочих важных спецслужбах. Среди юзеров были найдены имена офицеров и агентов иностранных разведывательных служб — присутствуют даже агенты ГРУ.

Используя полученные от Polar Flow данные, легко было определить, где человек проживает, причем количество запросов ничем не ограничивалось. Стало быть, злоумышленники или иностранные секретные службы могут собрать конфиденциальную информацию о миллионах пользователей.

Это не первый случай, когда приложение для фитнес-трекинга стало причиной проблем конфиденциальности. Например, информация о местонахождении военных баз и шпионских аванпостов по всему миру была раскрыта компанией, предоставляющей услуги по отслеживанию фитнес-активности. Эти данные были опубликованы Strava на карте, отображающей всю активность, отслеживаемую пользователями приложения.

Приложение Strava можно использовать на различных устройствах, в том числе смартфонах и фитнес-трекерах, таких как Fitbit, благодаря нему можно увидеть популярные маршруты в крупных городах.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru