



Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Специалисты «Лаборатории Касперского» наткнулись на новую форму вредоносной программы, которая может инфицировать компьютер пользователя либо вымогателем, либо вредоносным майнером (зависит от конфигурации компьютера). Зловред получил имя Rakhni.

Исследователи уточняют, что первые образцы семейства Trojan-Ransom.Win32.Rakhni были впервые обнаружены в 2013 году.

Теперь же злоумышленники решили добавить к возможностям Rakhni вредоносный криптомайнинг. Попав в систему, новые варианты Rakhni принимают решение, чем заразить пользователя, исходя из конфигурации его компьютера.

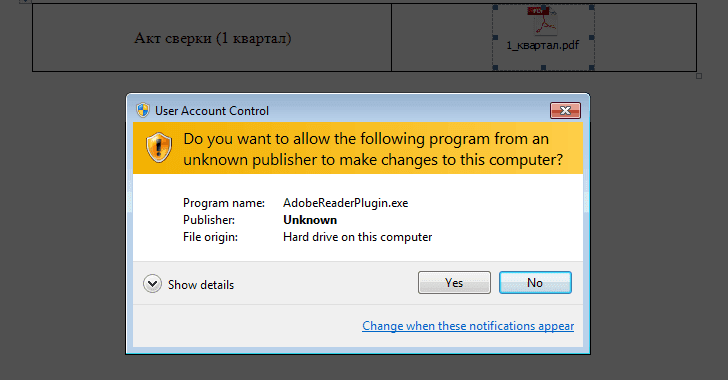
Rakhni распространяется с помощью целевого фишинга, электронные письма содержат прикрепленный файл документа Word. В документах находится значок PDF, если на него нажать, запуститься вредоносный исполняемый файл.

В процессе выполнения вредоносная составляющая отобразит пользователя сообщение об ошибке, тем временем параллельно будут выполняться проверки на установленные антивирусные программы и песочницы.

Если вредонос понимает, что систему можно заразить, он выбирает между вредоносным майнером и вымогателем.

Rakhni будет проверять наличие папки %AppData%\Bitcoin, если она существует, вредоносная программа установит шифровальщик. Если же директории нет, а компьютер располагает двумя и более логическими процессорами, зловред загрузит майнер криптовалюты.

Rakhni располагает сертификатом, то есть каждый исполняемый файл подписан. Эти поддельные сертификаты якобы были выпущены Microsoft и Adobe. Эксперты также заметили, что вредоносная программа использует CertMgr.exe для установки поддельных сертификатов.

Подпишитесь на новости

PHP готовит срочные патчи для двух критических уязвимостей

Администраторам серверов на PHP стоит освободить время для обновления. Специалисты по безопасности предупредили сразу о двух критических уязвимостях с 9,2 балла из 10 по CVSS 4.0. Выпуск заплаток запланирован на 21 октября в 17:00 по Москве.

О сроках и серьёзности проблем разработчики сообщили в официальном предупреждении PHP.

Пользователей просят подготовиться заранее, чтобы установить обновления сразу после выхода. Технические подробности, список затронутых версий и номера исправленных сборок команда обещает опубликовать вместе с релизом.

Пока официальное уведомление не позволяет определить, какие именно установки уязвимы и при каких условиях возможна атака.

Есть и оговорка по времени: патчи могут выпустить раньше, если детали одной из уязвимостей станут публичными или появятся свидетельства реальных атак.

У администраторов задача — проверить, где используется PHP, и подготовить обновление.

RSS: Новости на портале Anti-Malware.ru