



Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Новый вредонос Rakhni может заразить как майнером, так и шифровальщиком

Специалисты «Лаборатории Касперского» наткнулись на новую форму вредоносной программы, которая может инфицировать компьютер пользователя либо вымогателем, либо вредоносным майнером (зависит от конфигурации компьютера). Зловред получил имя Rakhni.

Исследователи уточняют, что первые образцы семейства Trojan-Ransom.Win32.Rakhni были впервые обнаружены в 2013 году.

Теперь же злоумышленники решили добавить к возможностям Rakhni вредоносный криптомайнинг. Попав в систему, новые варианты Rakhni принимают решение, чем заразить пользователя, исходя из конфигурации его компьютера.

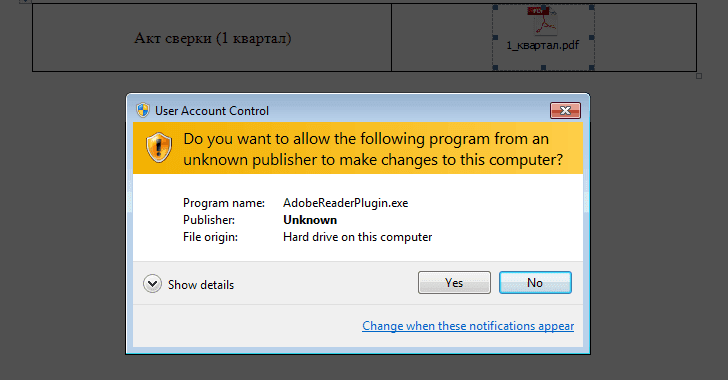
Rakhni распространяется с помощью целевого фишинга, электронные письма содержат прикрепленный файл документа Word. В документах находится значок PDF, если на него нажать, запуститься вредоносный исполняемый файл.

В процессе выполнения вредоносная составляющая отобразит пользователя сообщение об ошибке, тем временем параллельно будут выполняться проверки на установленные антивирусные программы и песочницы.

Если вредонос понимает, что систему можно заразить, он выбирает между вредоносным майнером и вымогателем.

Rakhni будет проверять наличие папки %AppData%\Bitcoin, если она существует, вредоносная программа установит шифровальщик. Если же директории нет, а компьютер располагает двумя и более логическими процессорами, зловред загрузит майнер криптовалюты.

Rakhni располагает сертификатом, то есть каждый исполняемый файл подписан. Эти поддельные сертификаты якобы были выпущены Microsoft и Adobe. Эксперты также заметили, что вредоносная программа использует CertMgr.exe для установки поддельных сертификатов.

Уязвимость в Steam позволяет получить максимальные права в Windows

В клиенте Steam для Windows обнаружили уязвимость, позволяющую обычному пользователю получить права NT AUTHORITY\SYSTEM. Опубликованный исследователем эксплойт BrokenPipe заставляет системную службу Steam запустить выбранный файл с максимальными привилегиями, при этом без пароля администратора, обхода UAC и даже входа в аккаунт Steam.

Проблема затрагивает службу steamservice.exe, которая работает от имени SYSTEM и отвечает за установку, обновление и восстановление компонентов платформы.

Автор BrokenPipe опубликовал код и техническое описание на GitHub, протестировав атаку на Steam Client 10.96.30.42 в полностью обновлённых 64-битных Windows 10 и 11.

Уязвимость связана с обработкой установочных скриптов в формате VDF. Служба принимает легитимный файл, подписанный Valve, но, по данным исследователя, подпись недостаточно жёстко связывает его с корневым каталогом установки.

В результате локальный пользователь может указать собственную директорию, разместить там исполняемый файл и провести его через доверенный сценарий Steam.

После добавления скрипта в белый список steamservice.exe запускает подложенный файл уже от имени SYSTEM. В демонстрации процесс получил SID S-1-5-18, соответствующий учётной записи Local System.

Сами файлы Steam и подпись Valve при этом не изменяются, доверенный механизм просто используют не так, как рассчитывали разработчики. Для атаки уже требуется локальный доступ к системе, поэтому одним кликом снаружи Steam не взломать.

Но для вредоноса, проникшего через фишинг или скомпрометированную непривилегированную учётку, BrokenPipe может стать быстрым лифтом на верхний этаж Windows. Дальше идёт отключение защиты, кража учётных данных, закрепление в системе или запуск шифровальщика.

Администраторам рекомендуют отслеживать необычные дочерние процессы steamservice.exe, особенно PowerShell, командные интерпретаторы и неподписанные файлы из нестандартных каталогов.

RSS: Новости на портале Anti-Malware.ru