



Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Похожий на Mirai червь агрессивно атакует Linux-системы

Эксперты в области кибербезопасности отметили появление новой агрессивной вредоносной программы, атакующей системы Linux. Часть специалистов связывают нового зловреда с нашумевшей ранее грозой Linux-систем — Mirai.

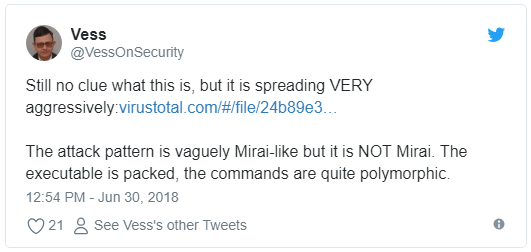
Информацией о новой киберугрозе поделился исследователь, известный в Twitter как @VessOnSecurity:

«До сих пор не знаю, что это, но распространяется оно очень агрессивно — https://www.virustotal.com/#/file/24b89e36e12166f613edb61909d1192dbd918c...».

«Схема атаки смутно похожа на Mirai, но это не он. Исполняемый файл упакован, а команды полиморфны».

Загрузка этого червя происходит с тысяч разных IP-адресов. Напомним, что Mirai распространялся через репозитории.

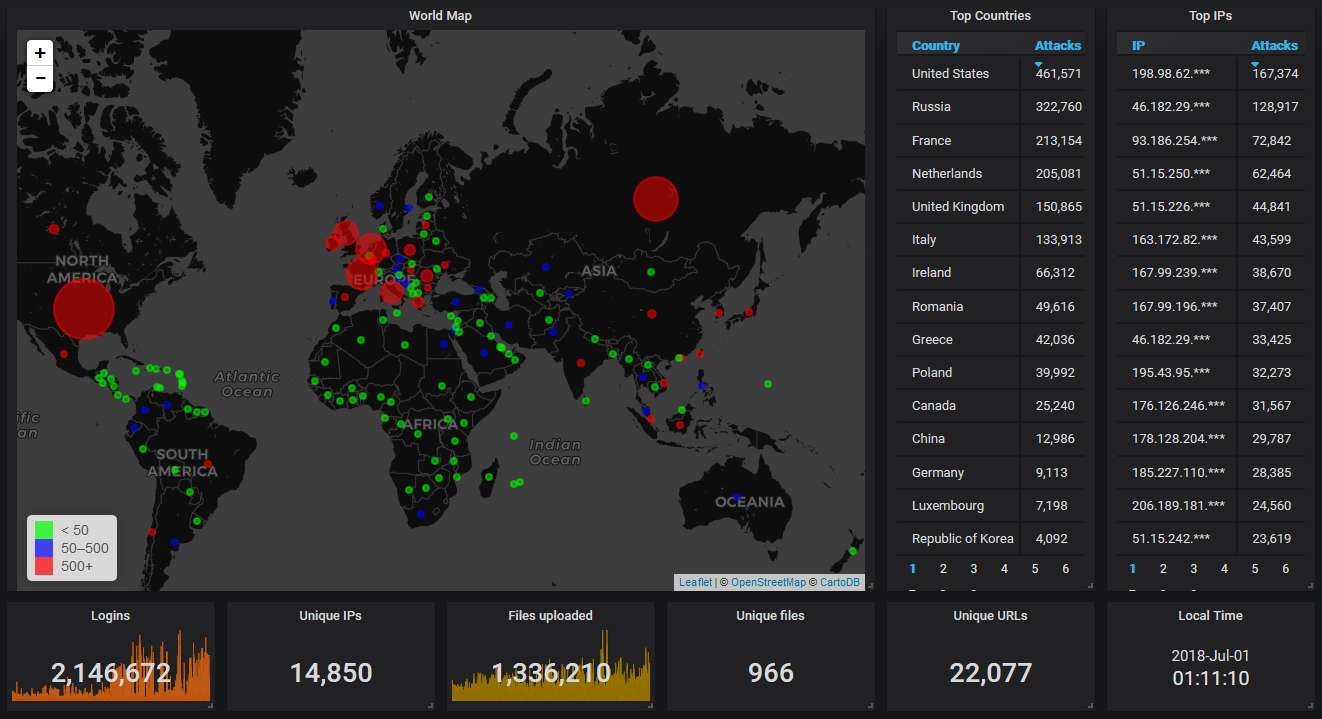
@VessOnSecurity поделился инфографикой, на которой изображена карта заражения новым вредоносом. Среди стран-жертв лидирует США. Это означает, что атакующие системы в основном расположены в США, однако под подозрения также попали Нидерланды, Франция, Италия, Англия, Греция, Ирландия, Польша, Германия и Румыния.

Напомним, в мае специалисты сообщили о появлении нового варианта ботнета Mirai, получившего имя «Wicked Mirai» из-за отдельных строк в коде. Он использует по крайней мере три новых эксплойта в сравнении с прошлой версией, а также устанавливает нового бота.

Подпишитесь на новости

Проверка 284 сайтов рунета выявила старые библиотеки и проблемы с почтой

Пока компании обсуждают сложные кибератаки, на их сайтах остаются проблемы попроще: слабая защита от подделки писем, устаревшие библиотеки и забытые поддомены. Автор открытого сканера Suveren под ником marsilid проверил 284 сайта российских банков, магазинов, вузов, клиник и других организаций.

Результаты он опубликовал на Хабре. Названия компаний автор не раскрывает, поскольку проверка автоматическая и может ошибаться.

У 66 из 275 доменов, для которых удалось получить данные, отсутствовала запись DMARC либо использовалась политика p=none. Такая настройка не предписывает получателю отклонять письма, не прошедшие проверку DMARC.


Страницы удалось изучить у 170 сайтов. На 24% из них сканер обнаружил версии JavaScript-библиотек с известными уязвимостями. Возможность эксплуатации зависит от того, как библиотека используется.


Нашлись и пять поддоменов, указывающих на предположительно неиспользуемые облачные ресурсы. Это потенциальная возможность для захвата адреса и размещения фишинга. Возможность реального захвата автор не проверял.

Стоит учитывать, что точность сканера на реальных сайтах пока не оценивали по ручной разметке.

RSS: Новости на портале Anti-Malware.ru