



Новая версия шифровальщика GandCrab меняет алгоритм шифрования

Новая версия шифровальщика GandCrab меняет алгоритм шифрования

Новая версия шифровальщика GandCrab меняет алгоритм шифрования

В минувшие выходные киберпреступники выпустили новую версию вымогателя GandCrab V4, который получил множество изменений. Нововведения включают в себя различные алгоритмы шифрования, новое расширение .KRAB для зашифрованных файлов, новое имя для файла с требованиями выкупа и новый сайт TOR для оплаты выкупа.

К сожалению, пострадавшие от GandCrab v4 пользователи на данный момент не могут восстановить свои файлы бесплатно.

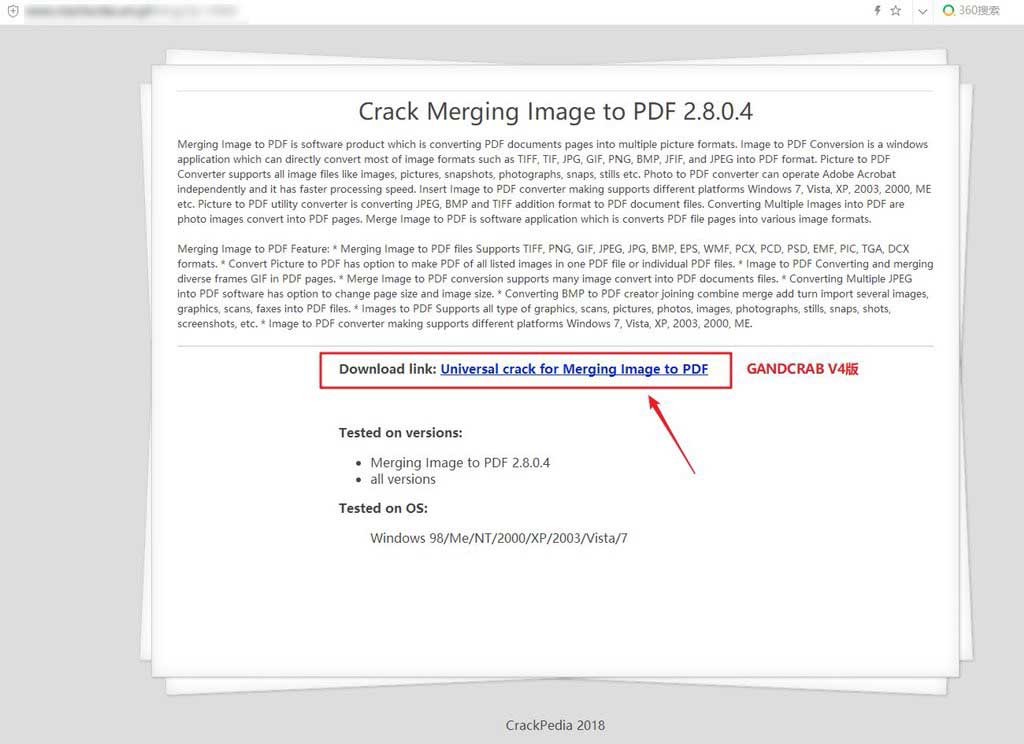
По словам ИБ-аналитика под псевдонимом Fly, одним из векторов распространения этого вымогателя являются сайты, на которых предлагают скачать «кряки» (crack) для различного программного обеспечения.

Злоумышленники действуют просто: взламывается вполне легитимный сайт, а затем на нем размещаются отдельные элементы, предлагающие скачать различные кряки для программ. Если пользователь скачает и запустит один из таких файлов, его компьютер окажется заражен вымогателем GandCrab.

На скриншоте ниже эксперты привели пример распространения GandCrab на сайте:

Специалисты говорят, что вымогатель переключился на новый алгоритм шифрования — Salsa20. Авторы GandCrab любят делать отсылки к различным экспертам, компаниям и сайтам. В этот раз они поблагодарили профессора Дэниэла Дж. Бернштейна, который изобрел алгоритм Salsa20.

@hashbreaker Daniel J. Bernstein let's dance salsa <3

После запуска GandCrab будет сканировать компьютер и любые сетевые ресурсы на предмет файлов, которые можно зашифровать. В процессе шифрования вымогатель добавляет к файлам расширение .KRAB.

Также шифровальщик создает файл KRAB-DECRYPT.txt, в котором жертве даются инструкции относительно оплаты выкупа. Цена выкупа — $1 200 в криптовалюте DASH (DSH).

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru