



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

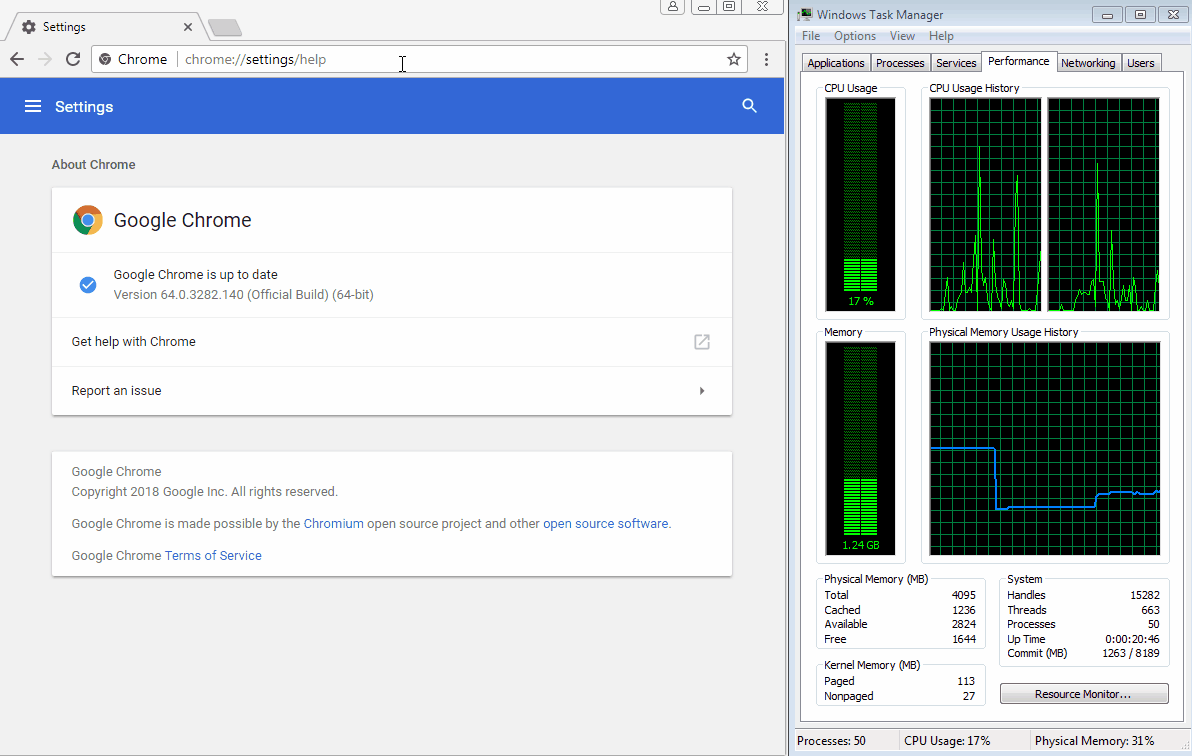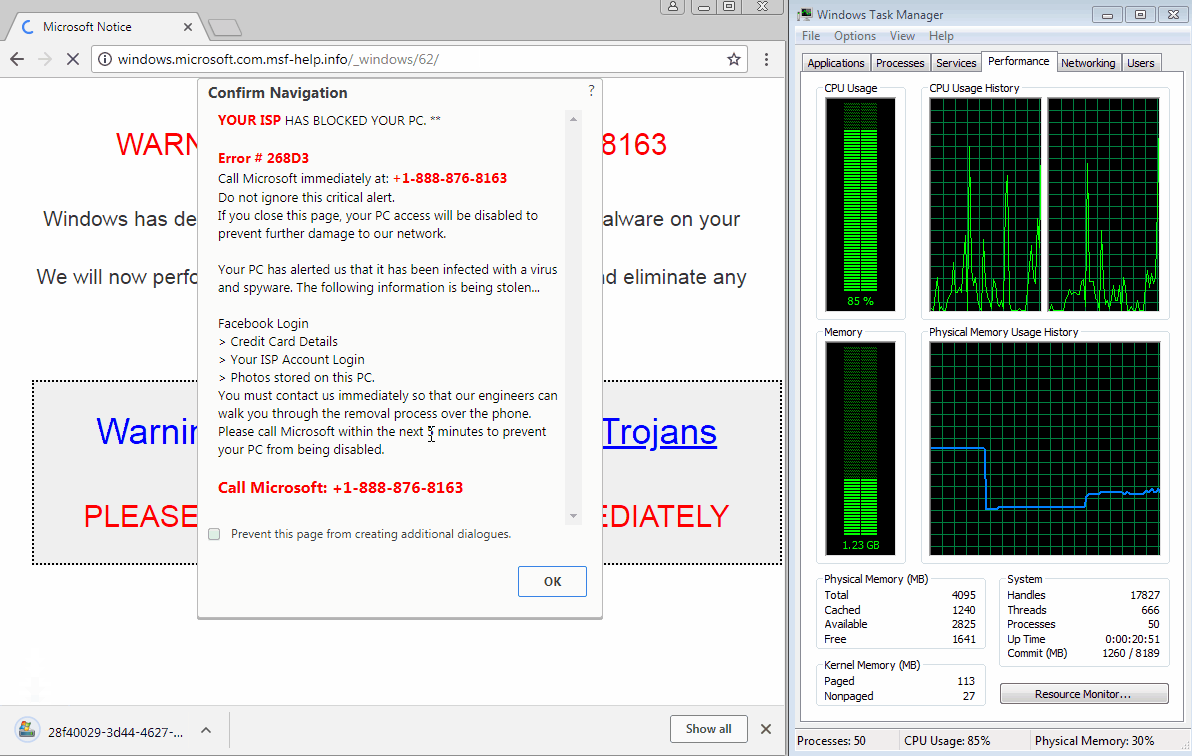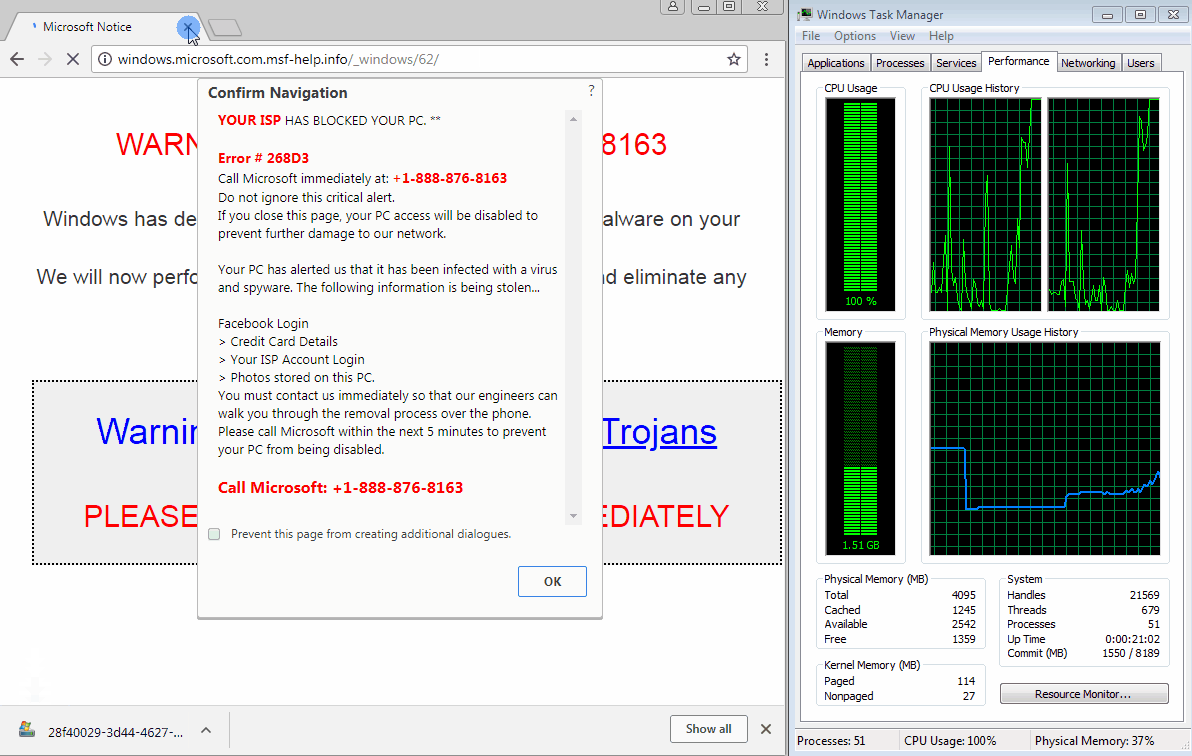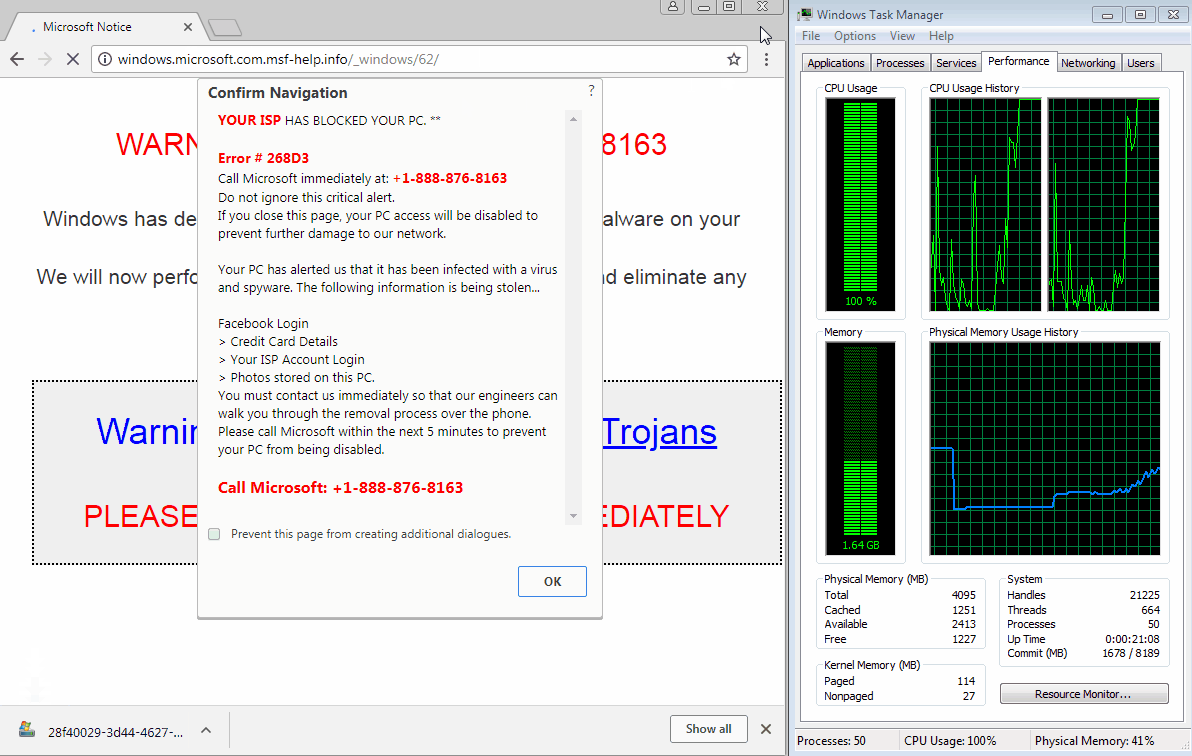
Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Сергей Волков из Cloud.ru стал лучшим CISO российского ИТ-рынка

Директор центра киберзащиты Cloud.ru Сергей Волков возглавил рейтинг руководителей по информационной безопасности в ИТ-сфере. Он занял первое место в соответствующей категории ежегодного рейтинга «Топ-1000 российских менеджеров». Проект Ассоциации менеджеров публикуется в газете «Коммерсантъ» с 2001 года.

Топ-менеджеры оценивают коллег из собственных функциональных направлений, а результаты дополнительно проверяют экспертные комиссии.

В Cloud.ru Сергей Волков занимает должность директора центра киберзащиты и отвечает за направление информационной безопасности. Первое место в отраслевой категории стало признанием его управленческих результатов со стороны профессионального сообщества.

Ассоциация менеджеров также изучила достижения лауреатов и выделила главные тенденции российского управления. На первом месте ожидаемо оказался искусственный интеллект: внедрение ИИ для оптимизации бизнес-процессов упоминается в 80% рассмотренных достижений.

Второй важный тренд — клиентоориентированность. Компании всё активнее анализируют пользовательский опыт, собирают обратную связь и создают персонализированные решения на основе измеримых показателей.

Третью позицию заняла операционная эффективность: сокращение издержек, автоматизация и цифровизация процессов.

RSS: Новости на портале Anti-Malware.ru