



Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Уязвимость Download Bomb опять актуальна для Chrome, FireFox и Opera

Ошибка, известная как «download bomb», вновь появилась в недавно выпущенной версии популярного браузера Chrome 67. Этот баг активно эксплуатировался злоумышленниками прошлой зимой. Предполагалось, что «download bomb» была устранена с выпуском Chrome 65 в марте 2018 года.

Эксперты заявляют, что этот же недостаток влияет и на другие браузеры, среди которых: Firefox, Vilvadi, Opera и Brave.

«Download bomb» представляет собой вредоносный метод, позволяющий злоумышленникам инициировать сотни тысяч загрузок, что непременно приведет к зависанию браузера на определенной веб-странице.

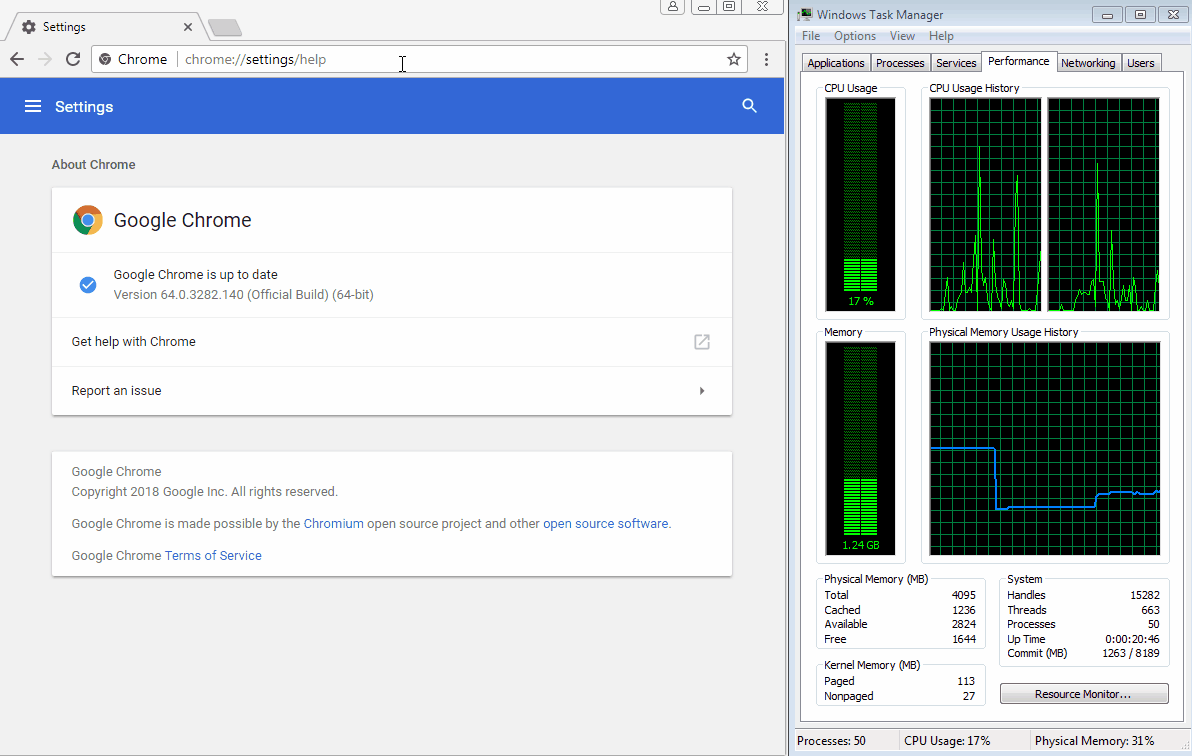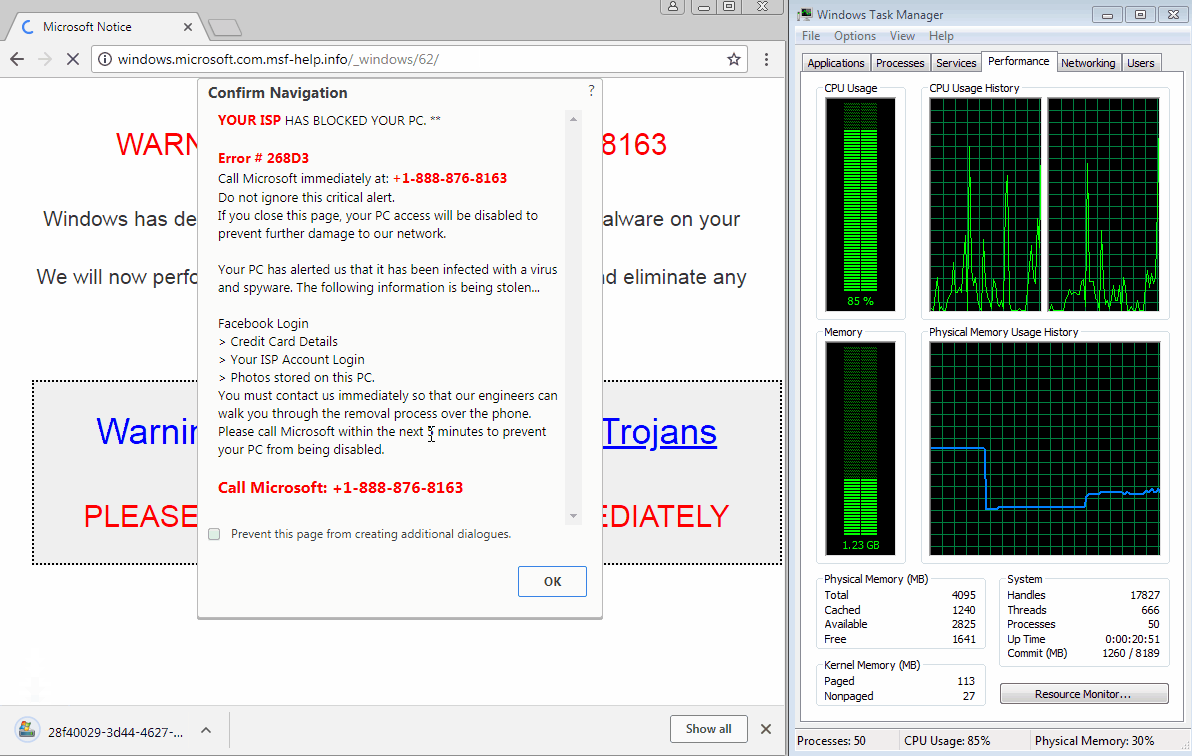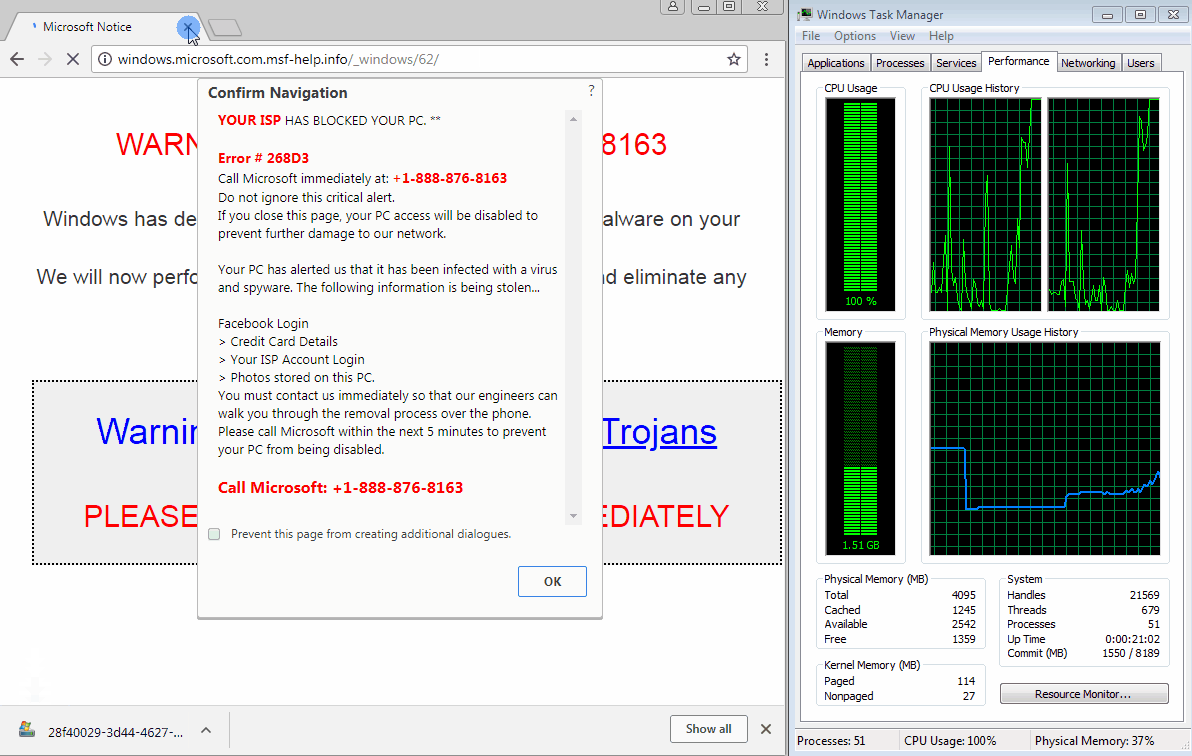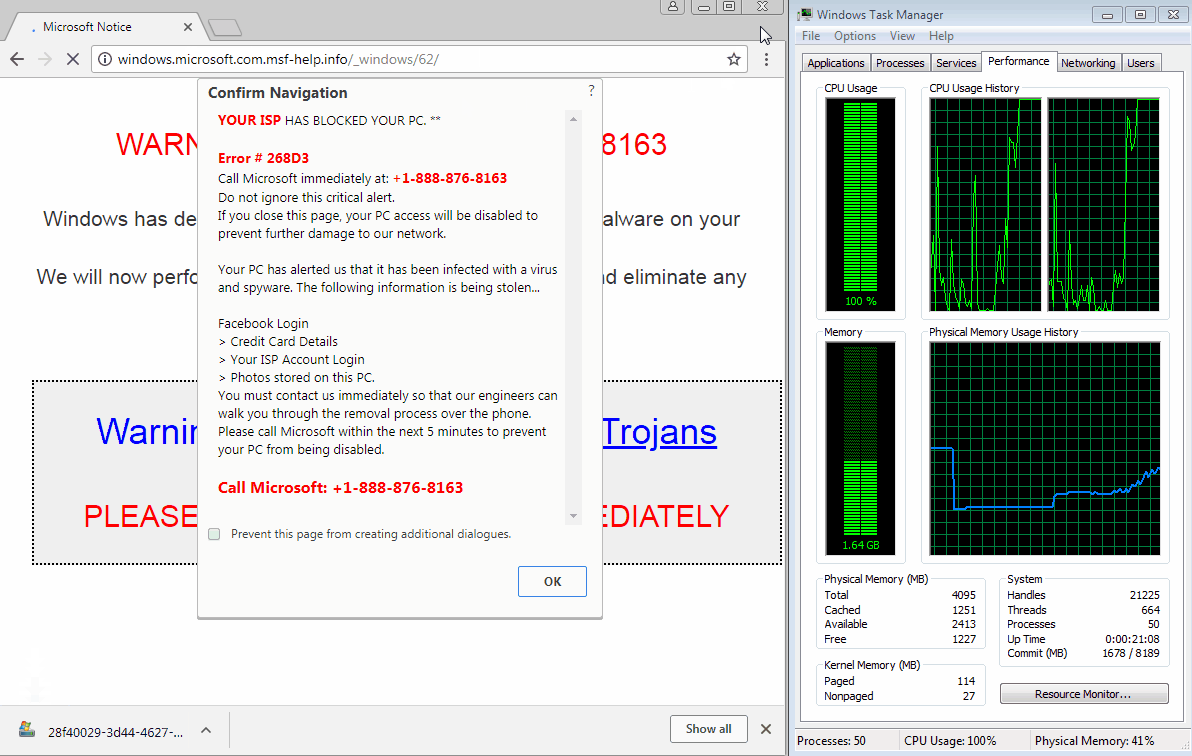
За последние годы киберпреступники находили несколько применений такому методу. Например, их использовали мошенники, маскирующиеся под техническую поддержку, которые пытались заманить пользователей на вредоносный сайт и заставить их позвонить в службу поддержки для разблокировки браузера.

Зимой исследователи сообщили о новой кампании, в процессе которой фигурировал «download bomb». В этом случае злоумышленники использовали метод JavaScript Blob и функцию window.navigator.msSaveOrOpenBlob, чтобы инициировать тысячи загрузок подряд.

Это приводило к неработоспособности браузера Chrome. На скриншоте ниже можно посмотреть результат работы этого метода:

Казалось бы, разработчики Google устранили эту проблему с выходом Chrome 65.0.3325.70, однако она вернулась в версии Chrome 67.0.3396.87, релиз которой состоялся 12 июня.

Более того, другие популярные браузера также в опасности. Протестировав PoC-код на других браузерах, эксперты пришли к следующим выводам:

«Firefox также уязвим для этого метода. Brave и Vivaldi перестают отвечать при использовании кода proof-of-concept. Opera зависла на какое-то время, но все же позволила закрыть проблемную вкладку».

«Браузеры Microsoft Edge и Internet Explorer не затронуты данной проблемой», — подчеркнули исследователи.

Дешёвый пауэрбанк может добить аккумулятор смартфона

Сам по себе пауэрбанк батарее телефона не враг, однако ультрабюджетная коробочка неизвестного происхождения вполне способна устроить аккумулятору ускоренный курс старения, особенно если производитель решил сэкономить на электронике.

Как рассказал ИТ-эксперт Владимир Зыков, риск представляют дешёвые внешние аккумуляторы с некачественной платой управления.

Такие устройства могут выдавать нестабильное напряжение или не отключаться при его скачках. В результате дополнительную нагрузку получает контроллер питания смартфона, а батарея изнашивается быстрее.

Впрочем, главный убийца литий-ионного аккумулятора — не пауэрбанк, а перегрев. Особенно плохая идея — заряжать смартфон и одновременно выжимать из него все соки: играть, снимать видео или использовать навигатор в автомобиле под солнцем. Телефон нагревается сразу от нагрузки, зарядки и окружающей среды, а аккумулятору остаётся только молча деградировать.

С качественными устройствами ситуация лучше. Современные смартфоны и нормальные пауэрбанки оснащены контроллерами питания: телефон запрашивает подходящие ток и напряжение, а внешний аккумулятор выдаёт столько энергии, сколько устройство способно безопасно принять.

Поэтому демонизировать все пауэрбанки не стоит. Лучше избегать безымянных моделей с подозрительно низкой ценой, выбирать устройства с защитой от перегрева, короткого замыкания и скачков напряжения, а во время зарядки не превращать смартфон в игровую консоль на раскалённой приборной панели.

RSS: Новости на портале Anti-Malware.ru