



Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Новый вредонос мониторит буфер обмена в поиске 2,3 млн криптоадресов

Особенность работы пользователей с адресами криптовалютных кошельков приводит к тому, что злоумышленники создают специальные вредоносные программы, мониторящие буфер обмена и подменяющие такие адреса. Часто пользователям сложно запомнить длинные адреса криптокошельков, поэтому они копируют и вставляют их.

Стоит вспомнить хотя бы продаваемый на форумах хакерской тематики троян Evrial, который работал именно по этому принципу.

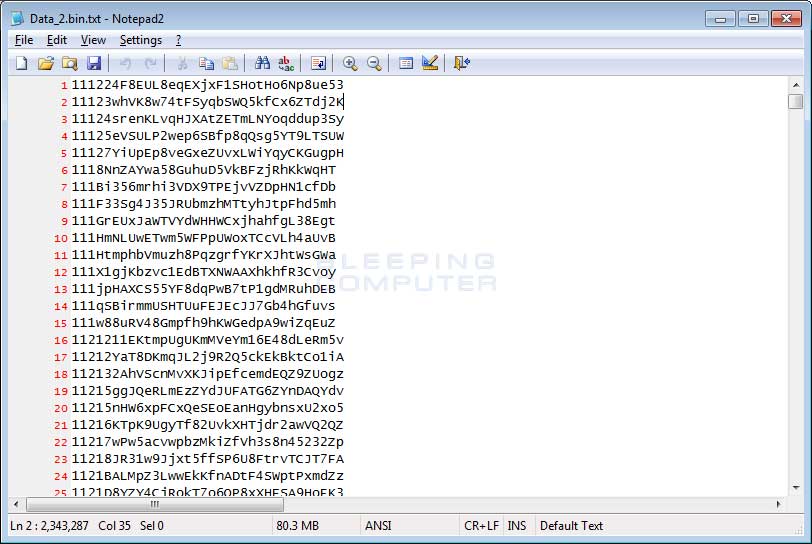
Теперь специалисты сообщают о новом вредоносе — CryptoCurrency Clipboard Hijackers. Схема его работы такая же — мониторить буфер обмена на предмет наличия в нем адреса криптокошелька, а затем подменять его на тот, которым владеет злоумышленник.

Эксперты наткнулись на вариант этого зловреда, который ищет более 2,3 миллионов адресов.

Исследователи опубликовали видео, чтобы продемонстрировать работу этой вредоносной программы:

Что может сделать обычный пользователь? Проверять и перепроверять вводимые и копируемые адреса.

Образец зловреда, о котором пишут исследователи, распространяется в комплекте All-Radio 4.27 Portable, мы писали о нем вчера.

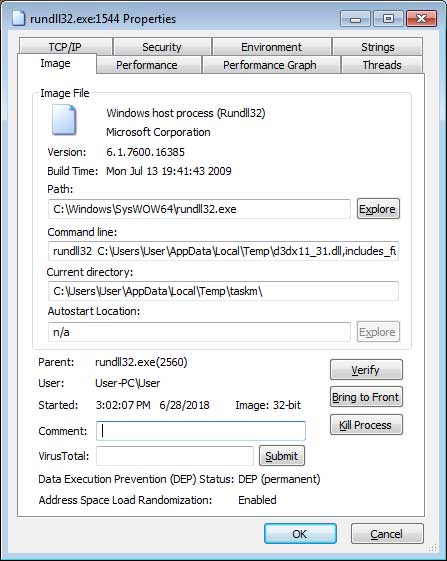
После установки файл d3dx11_31.dll загружается во временную папку Windows Temp, затем для этой библиотеки создается объект автозапуска под именем «DirectX 11». Эта DLL запускается при помощи rundll32.exe следующей командой:

rundll32 C:\Users\[user-name]\AppData\Local\Temp\d3dx11_31.dll,includes_func_runnded

Подпишитесь на новости

Более 300 выходных узлов Tor использовали для перехвата SSH-паролей

Злоумышленники превратили сотни выходных узлов Tor в инфраструктуру для перехвата SSH-соединений. Вместо нужного сервера пользователь мог попасть на сервер атакующих и отдать им пароль. Но был важный барьер: для успешной кражи требовалось принять подменённый ключ сервера.

Атаку описал исследователь под псевдонимом kaba. Проверив около 3000 выходных узлов, он обнаружил 333, перенаправлявших SSH-трафик через одни и те же 12 серверов перехвата. Это примерно каждый десятый узел по количеству.

Исследователь заметил неладное 2 октября: SSH-клиент предупредил, что ключ удалённого сервера изменился. То самое сообщение, которое хочется раздражённо закрыть, в этот раз указывало на реальную подмену.


Если пользователь принимал чужой ключ и вводил пароль, атакующие могли получить доступ к его серверу. В ходе дальнейшей проверки kaba также зафиксировал попытку установить Ebury — бэкдор для Linux, предназначенный в том числе для кражи учётных данных.

Команда Tor подтвердила компрометацию серверов операторов: злоумышленники меняли настройки, а некоторые промежуточные узлы превращали в выходные. Затронутые узлы начали исключать из сети. Первоначальный способ взлома серверов остаётся неясным.


Опасное окно пришлось на 1-5 октября. Число пострадавших неизвестно. Пользователям, которые в эти дни подключались по SSH через Tor, принимали незнакомый ключ и вводили пароль, стоит считать его скомпрометированным. Анонимный маршрут не отменяет проверку того, кому вы отдаёте доступ.

RSS: Новости на портале Anti-Malware.ru