



Власти США вызывают Twitter в суд из-за аккаунта, сообщающего об утечках

Власти США вызывают Twitter в суд из-за аккаунта, сообщающего об утечках

Власти США вызывают Twitter в суд из-за аккаунта, сообщающего об утечках

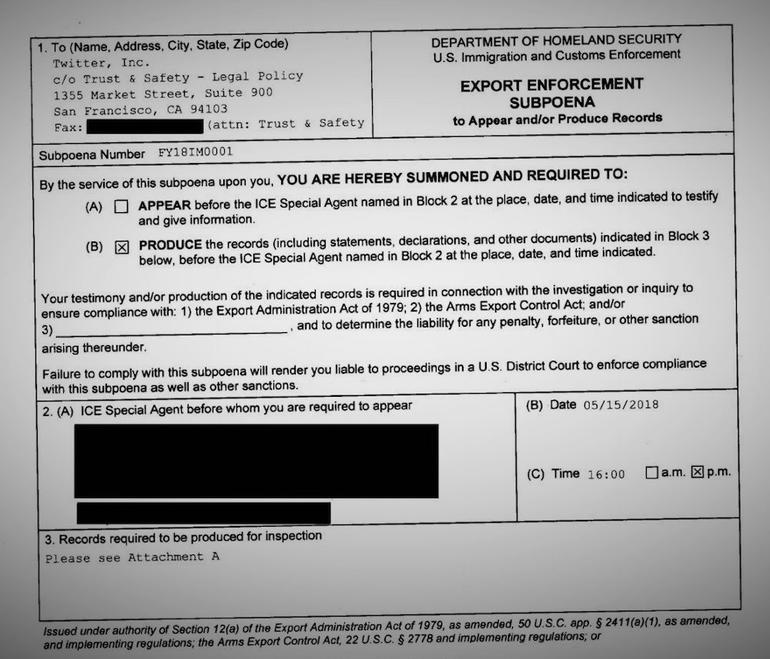
Министерство внутренней безопасности (МВБ) США направило Twitter повестку в суд. МВБ требует предоставить информацию об учетной записи пользователя, который регулярно сообщает об утечках данных. Предполагается, что этот пользователь является гражданином Новой Зеландии, его настоящее имя неизвестно, онлайн-псевдоним — Flash Gordon.

Сообщается, что Флеш Гордон регулярно публикует твиты об утекших в Сеть данных, обнаруженных на открытых и незащищенных серверах. В прошлом году он раскрыл информацию об утечке данных миллионов пациентов одного медицинского учреждения.

А совсем недавно Гордон опубликовал информацию об утечке данных правоохранительных органов. Эта утечка произошла благодаря ALERRT — организации, которая готовит полицейских к противостоянию вооруженным преступникам.

Именно эти данные стали камнем преткновения для МВБ, так как они показывают, что несколько полицейских подразделений просто недостаточно обеспечены ресурсами и не в состоянии реагировать на серьезные ситуации с вооруженными преступниками.

Twitter сообщил Гордону о повестке в соответствии с политикой социальной платформы. А адвокаты Фонда Электронных Рубежей (Фонд Электронных Рубежей) предоставили ему юридическую помощь.

Иммиграционная и таможенная полиция США требует предоставить ей настоящее имя Гордона, адрес, номер телефона и любую другую идентифицирующую информацию учетной записи, включая данные кредитной карты.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru