



Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

Новая версия SamSam не запустится, пока не будет введен пароль

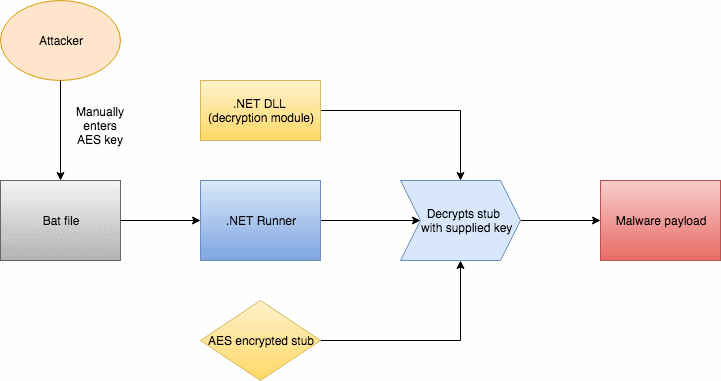
Последние версии вымогателя SamSam обзавелись новой функцией защиты от анализа антивирусными специалистами. Зловред не запустится до тех пор, пока пытающееся запустить его лицо не введет специальный пароль через командную строку.

Этот новый механизм был внедрен командой, занимающейся разработкой SamSam. В предыдущих версиях он отсутствовал, так что каждый мог запустить файл вымогателя на исполнение.

Напомним, что киберпреступники используют SamSam лишь в редких случаях, обычно после взлома частных сетей крупных компаний или государственных учреждений. Этот вымогатель нельзя встретить в прикрепленных к электронным письмам вложениях.

Новая защитная функция не позволит исследователям в области безопасности запустить файл вредоноса. Другими словами, эксперты не смогут проанализировать SamSam, собрав данные о его последней версии.

Специалисты считают, что новые защитные возможности были добавлены в этом месяце, так как предыдущие отчеты исследователей не упоминали наличия парольной защиты от запуска.

«Пароль устанавливается во врем компиляции, это значит, что у каждой кампании может быть сой пароль», — объясняет Алан Лиска из Recorded Future. — «Насколько нам известно, группа, разрабатывающая SamSam, не спонсируется государством. Однако эти новые методы антианализа очень схожи с тем, что делают государственные киберпреступники».

В прошлом году мы сообщали, что вымогатель SamSam повысил сумму выкупа до 33 000 долларов. Если этому зловреду удалось заразить одну машину в сети, он непременно будет пытаться также скомпрометировать и другие. Авторы SamSam используют протокол удаленного рабочего стола (RDP), веб-оболочки и пакетные скрипты для компрометации сетей.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru