



Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Эксперты проанализировали используемые Северной Кореей вредоносы

Ранее US-Cert уже сообщала о вредоносной активности в киберпространстве со стороны Северной Кореи, в частности, рассматривалась деятельность группы Hidden Cobra. Теперь же эксперты в области кибербезопасности опубликовали анализ вредоносной программы, используемой Hidden Cobra.

Выделяются два инструмента:

  • Инструмент удаленного доступа (RAT), известный как Jonap;
  • SMB-червь под названием Brambul.

Известно, что Hidden Cobra использует эти инструменты для взлома с 2009 года. С помощью них киберпреступники таргетированно атакуют жертв по всему миру, под эти атаки попали американские СМИ, аэрокосмическая промышленность, финансовая отрасль и субъекты КИИ.

В опубликованном специалистами анализе рассматриваются технические детали и методы распространения Brambul.

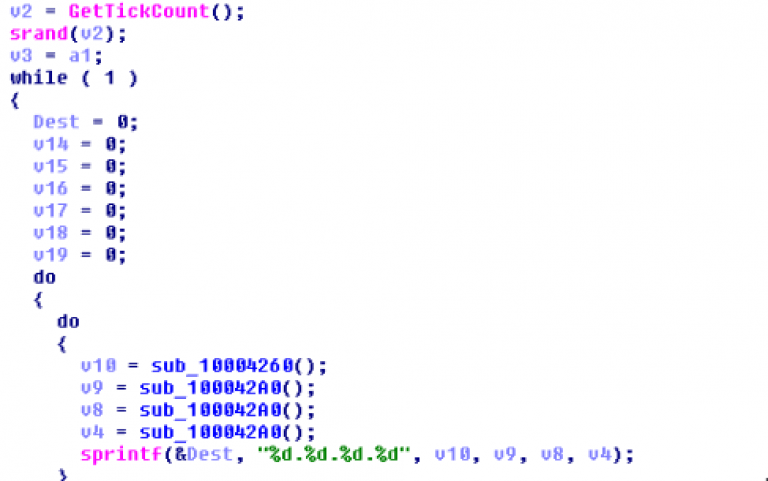
Червь вызывает несколько потоков, которые затем случайным образом генерируют IP-адреса для заражения.

После того как IP-адрес жертвы сгенерирован, вредонос подключается к \\IPC$ по порту 445, используя «Administrator» в качестве имени пользователя и жестко запрограммированный набор паролей.

Далее вредоносный код вызывает WNetAddConnection2 API для подключения к сетевому ресурсу и конструирует следующую команду:

“cmd.exe /q /c net share admin$=%%SystemRoot%% /GRANT:%s, FULL”

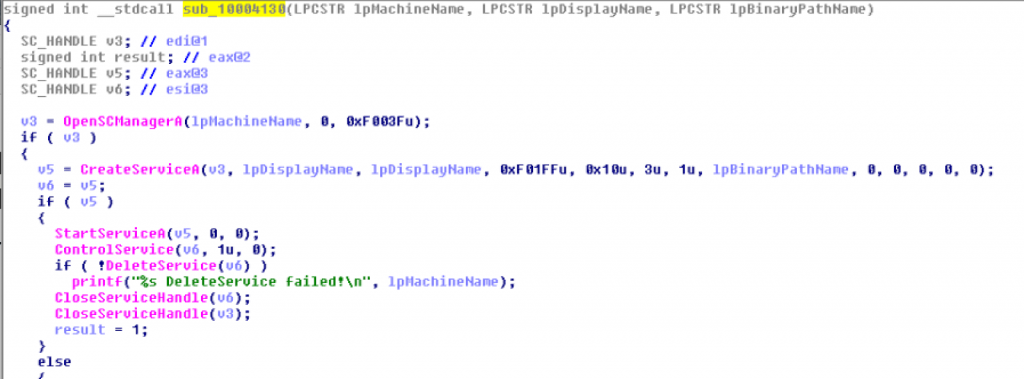
Затем он совершает еще несколько вызовов: OpenSCManagerA(), StartSeviceA(), а потом выполняет команду, которая предоставляет полный набор разрешений на зараженной машине. После выполнения команды код вызывает DeleteService().

Таким образом, этот червь представляет собой совсем несложную вредоносную программу, которая полагается в первую очередь на брутфорс.

Министерство внутренней безопасности (МВБ) США в четверг опубликовало информацию о том, что Северная Корея продолжает совершать кибератаки. Удивительно, что МВБ призывает дать разработчикам антивирусов возможность бороться с деятельностью КНДР в цифровом пространстве.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta (корпорация Meta признана экстремистской и запрещена в России) Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru