



Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

Почти 11 лет киберпреступники могли подписывать свои macOS-вредоносы

На протяжении 11 лет киберпреступники могли обойти многие инструменты безопасности с помощью macOS-вредоноса, так как был способ создать иллюзию того, что вредоносная программа подписана Apple. Напомним, что цифровые подписи являются одной из основных функций безопасности во всех современных операционных системах.

Исследователи в области безопасности считают, что механизм, используемый для проверки цифровых подписей в macOS с 2007, крайне легко обойти.

В результате злоумышленники могли подсунуть свой вредоносный код в качестве приложения, которое якобы было подписано с официальным ключом Apple.

Суть этого метода обхода заключалась в использовании бинарного формата, известного также как Fat или Universal file. В итоге, если взять комплект исполняемых файлов, поместив туда лишь один подписанный файл Mach-O, многие защитные инструменты будут считать, что остальные файлы также подписаны Apple.

Среди тех инструментов, которые можно было обойти, эксперты выделили следующие: VirusTotal, Google Santa, Facebook OSQuery, Little Snitch Firewall, Yelp, OSXCollector, Carbon Black db Response и несколько инструментов от Objective-See.

Потенциальный риск здесь заключается в том, что многие компании и пользователи полагаются на инструменты, позволяющие сформировать «белые списки». Благодаря этому они устанавливают в систему лишь проверенные программы. Кстати, цифровые подписи в своих атаках использовал нашумевший червь Stuxnet.

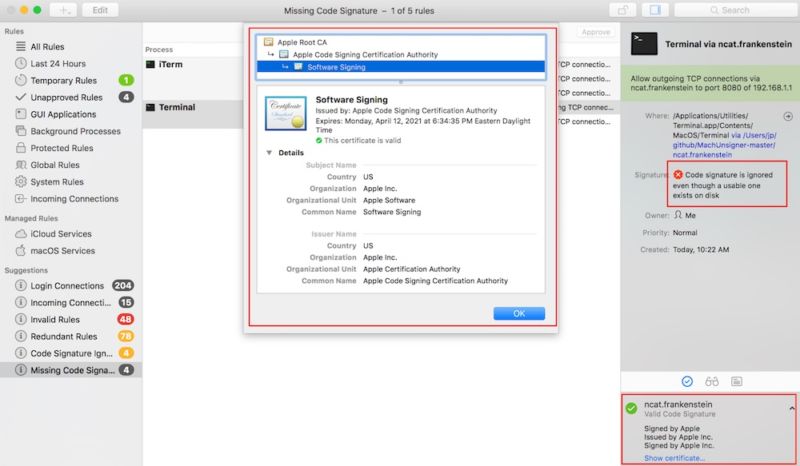
Эксперты компании Okta опубликовали подробности этого метода обхода, в частности, специалисты показывают, что им удалось убедить инструменты, что файл с именем ncat.frankenstein был подписан Apple (на самом деле это не так).

В конце мая стало известно, что macOS атакует новый вредоносный майнер, добывающий криптовалюту Monero.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru