



Telegram работает с перебоями на iOS 11.4 по инициативе Apple

Telegram работает с перебоями на iOS 11.4 по инициативе Apple

Telegram работает с перебоями на iOS 11.4 по инициативе Apple

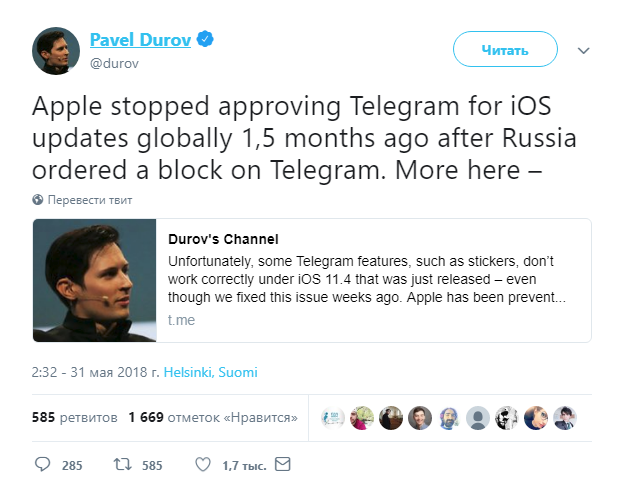
Павел Дуров, основатель Telegram, сообщил, что в новой версии iOS 11.4 Apple сделала все, чтобы приложение мессенджера работало из рук вон плохо. Дуров считает, что подобное отношение корпорации началось около полутора месяцев назад, когда власти России приняли решение о блокировке Telegram на территории страны.

Соответствующую информацию российский предприниматель сообщил в Twitter, снабдив пост ссылкой на официальный Telegram-канал (в браузере без VPN доступа не будет).

«Полтора месяца назад, когда российские власти начали блокировать Telegram, Apple перестала одобрять наше приложение для iOS по всему миру», — пишет господин Дуров.

Также Дуров уточнил, что в выпущенной на днях версии iOS 11.4 в работе приложения Telegram возникают сбои. Например, много у кого не отображаются стикеры. Более того, основатель мессенджера винит Apple в том, что Telegram не соответствует GDPR.

Основатель Telegram напомнил — Россия составляет всего 7% от пользовательской базы Telegram.

В общем и целом Павел Дуров считает, что Apple «не на стороне» Telegram. Поблагодарив пользователей за терпение, предприниматель пообщела сделать все возможное для урегулирования ситуации.

Вчера на официальном сайте Telegram появилась информация о том, что корпорация Apple с середины апреля блокирует обновления приложения мессенджера в своем магазине App Store. Об этом можно прочитать в разделе F.A.Q.

А сегодня стало известно, что разработчики мессенджера выпустили свой официальный вариант MTPRoto Proxy, который будет поддерживать promoted-каналы в Docker образе. MTProto Proxy представляет собой прокси-сервер, позволяющий обойти блокировки.

Подпишитесь на новости

Злоумышленник использовал DeepSeek для атак на университеты

Злоумышленник под псевдонимом BUGSTER использовал DeepSeek V4 как помощника для разведки, написания скриптов и подготовки атак на организации в Индии. Среди целей были университеты. В одном из подтверждённых взломов он похитил базу с более чем 5200 записями, включая персональные данные студентов.

Операцию разобрали исследователи из Unit 42. По их оценке, оператор пользовался простыми инструментами и заметно зависел от сгенерированных ИИ материалов, но это не помешало ему добиться результата.

BUGSTER связал DeepSeek с фреймворком Hermes Agent, а Cursor использовал как дополнительный инструмент разработки. Исследователи обнаружили конфигурации с отключёнными ограничениями безопасности.


В одной атаке ИИ помогал составлять разведывательные отчёты и готовить перебор паролей к университетскому сайту. Инструмент отметил одну учётную запись WordPress как действительную. В отдельном эпизоде злоумышленник получил доступ к базе MongoDB и выгрузил тысячи записей.

Аппетиты университетами не ограничились: оператор настраивал специализированных ботов для консультаций по VoIP-мошенничеству, занимался подбором паролей от Wi-Fi и разведкой крупных держателей криптовалюты.


Главный вывод Unit 42: ИИ снижает порог входа в разные виды киберпреступности. Для ущерба уже не обязательно быть сильным специалистом во всех задействованных областях, часть недостающих знаний можно получить в чате.

RSS: Новости на портале Anti-Malware.ru