



Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский хакер получил 10 лет тюрьмы за продажу данных в даркнете

Британский киберпреступник, взломавший более десятка предприятий, похитивший информацию о платежных картах, а также совершивший фишинговые атаки, отправился в тюрьму. Злоумышленник попался на то, что продавал конфиденциальные данные в даркнете и публиковал инструкции для киберпреступников.

26-летний Грант Уэст, проживающий в Ширнессе, признался в нескольких эпизодах, включая заговор с целью совершения мошенничества и компьютерные преступления.

Лондонским судом Уэст был приговорен к 10 годам и восьми месяцам лишения свободы. Судья отметил, что данный случай — повод для многих клиентов и компаний задуматься над безопасностью своих данных.

Уэст признался в целевых атаках на 100 с лишним предприятий по всему миру, которым он рассылал фишинговые письма в надежде украсть адреса и пароли клиентов этих компаний. Согласно правоохранителям, злоумышленник начал торговать полученными данные в даркнете в марте 2015 года.

В итоге киберпреступнику удалось реализовать более 47 000 удачных продаж конфиденциальной информации.

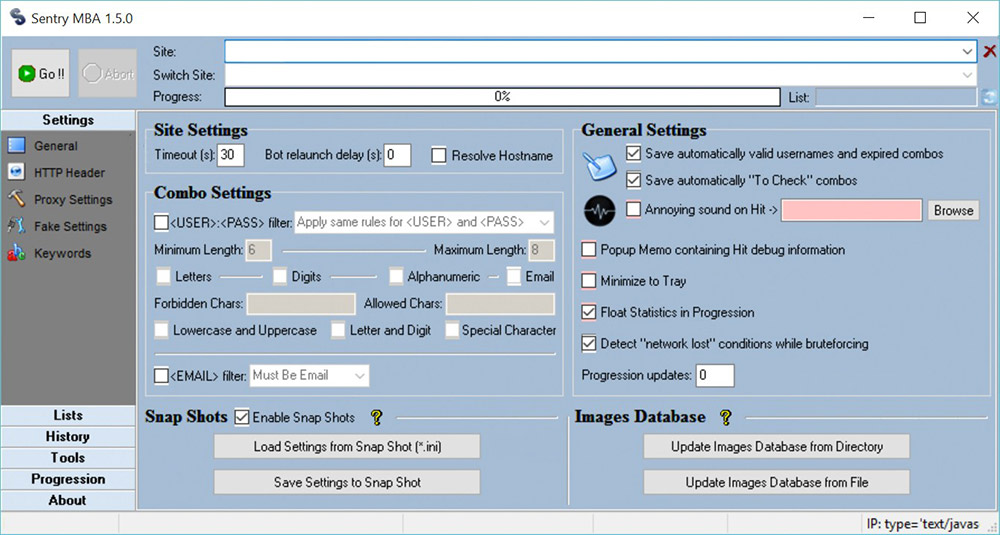
Обвинители также уточнили, что Уэст использовал популярный инструмент для изъятия конфиденциальных данных, известный под названием Sentry MBA. Используя этот инструмент, преступник совершал атаки брутфорс.

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru