


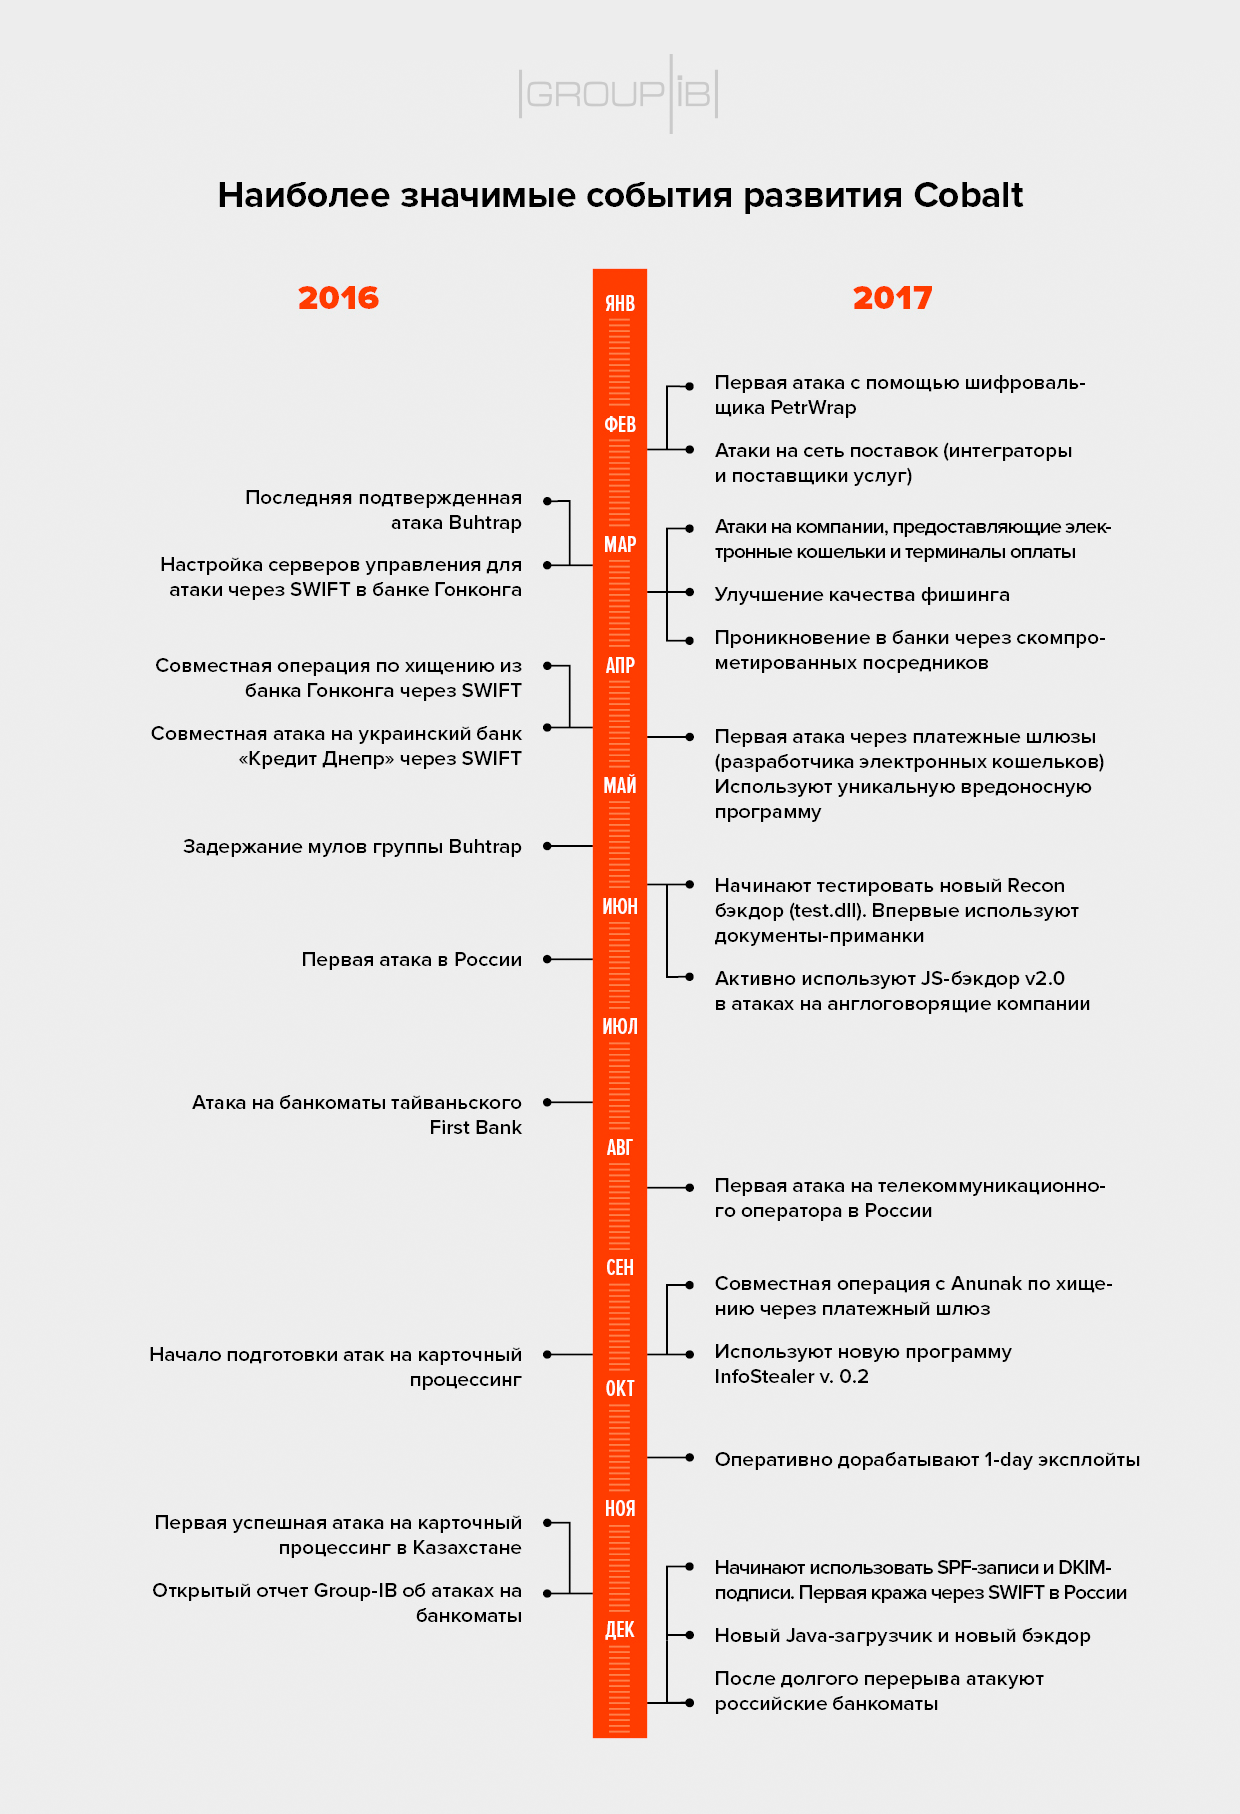

Group-IB раскрыла подробную информацию о киберпреступниках Cobalt

Group-IB раскрыла подробную информацию о киберпреступниках Cobalt

Group-IB раскрыла подробную информацию о киберпреступниках Cobalt

Group-IB, международная компания, специализирующаяся на предотвращении кибератак и разработке продуктов для информационной безопасности, сегодня обнародовала новый отчет, раскрывающий преступления хакерской группы Cobalt в отношении банков и других организаций во всем мире. Последние на данный момент целевые атаки группы были проведены 23 и 28 мая. Их целями стали банки в России, странах СНГ и предположительно зарубежные финансовые организации. Фишинговые письма, используемые Cobalt, рассылались от имени крупного антивирусного вендора.

По данным Европола хакеры Cobalt похитили свыше 1 млрд. евро. Согласно исследованию Group-IB, только в одном из инцидентов в европейском банке Cobalt попытались вывести 25 млн. евро В новом отчете «Cobalt: эволюция и совместные операции» эксперты Threat Intelligence Group-IB впервые приводят уникальные доказательства связи Cobalt и группы Anunak (Carbanak), анализируют их совместные атаки и используемые инструменты для взлома систем SWIFT, карточного процессинга, платежных шлюзов. Предположительно в новой майской атаке группы также действовали вместе.

28 мая около 13:00 по МСК зафиксирована свежая вредоносная рассылка Cobalt. Письмо от имени Центрального Европейского банка с ящика v.constancio @ ecb-europa[.]info было разослано по банкам. В письме содержится ссылка на документ 67972318.doc, якобы описывающий финансовые риски. 

Файл 67972318.doc - документ Word, эксплуатирующий уязвимость CVE-2017-11882. В результате открытия эксплоита и успешной эксплуатации уязвимости произойдет заражение и первичное «закрепление» вредоносной программы в системе банка с помощью уникального загрузчика JS-backdoor, уникальной разработки Cobalt.

В Group-IB не исключают, что жертвами этих кибератак могли быть не только банки России и СНГ: оба письма составлены на английском языке, что говорит о возможных целях в иностранных банках. Снова качество фишинговых писем оценивается экспертами компании как высокое. Например, в атаке 23 мая текст на английском языке стилизован под «юридическую жалобу», а поддельный сайт kaspersky-corporate.com также отличался более высоким уровнем качества, что не характерно для Cobalt. Эти и другие признаки вновь указывали на вероятность проведения оставшимися на свободе членами группа Cobalt совместной операции с другими преступными группами, в частности, Anunak. Детальная информация с техническими индикаторами «работы» групп приводится в отчете «Cobalt: эволюция и совместные операции».

«Cobalt по-прежнему активен: участники группы не прекращают атаковать финансовые и другие организации во всем мире, – комментирует Дмитрий Волков, CTO Group-IB. – Мы убеждены в том, что коллаборация Cobalt и Anunak, позволившая установить своего рода анти-рекорды этим группам в части реализации наиболее сложных атак, завершившихся выводом сотен миллионов долларов, еще не исчерпала себя. Для того, чтобы дать возможность бизнесу и регуляторам рынка принять превентивные меры против действий этих преступников, мы публикуем технические индикаторы для защиты от фишинга, для идентификации инфраструктуры и методов, до сих пор используемых этими преступниками».


Напомним, в марте стало известно, что благодаря скоординированным действиям международных правоохранителей, глава преступных групп Carbanak и Cobalt был пойман в Испании.

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru