



Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Преступники внедрили вредонос в прошивки 140 дешевых Android-устройств

Киберпреступная операция, в ходе которой в прошивку недорогих устройств Android внедряются вредоносные программы, все еще активна. Как утверждают эксперты, она даже набирает обороты. Напомним, что впервые эту кампанию удалось обнаружить в декабре 2016 года, когда специалисты Dr.Web сообщили, что злоумышленники нашли способ проникнуть в цепочку поставок нескольких мобильных операторов, заразив телефоны вредоносными программами.

Тогда эксперты утверждали, что им удалось обнаружить злонамеренные программы в 26 недорогих моделях смартфонов и планшетов на базе операционной системы Android. Тогда многие надеялись, что этой кампании пришел конец, однако время показало, что злоумышленники и не думали отступать.

Во вчерашнем отчете, опубликованном компанией Avast, утверждается, что эта киберпреступная группа все это время продолжала внедрять вредоносные программы в прошивку устройств, причем злоумышленники постоянно наращивали обороты, расширяя список зараженных девайсов.

В итоге Avast предоставила список, в котором значатся более 140 Android-смартфонов и планшетов, в прошивке которых был обнаружен зловред, который эксперты назвали Cosiloon. Если сравнить отчеты Dr.Web и Avast, становится понятно, что сам вредонос не претерпел никаких изменений.

Он запускается из директории «/system» с полными root-правами, его основной задачей является подключение к удаленному серверу, загрузка XML-файла и установка одного или нескольких приложений.

Поскольку вредоносная программа внедряется в прошивку, она может установить в систему любое приложение, которое пожелает киберпреступник. При этом никакого взаимодействия с пользователем девайса не требуется.

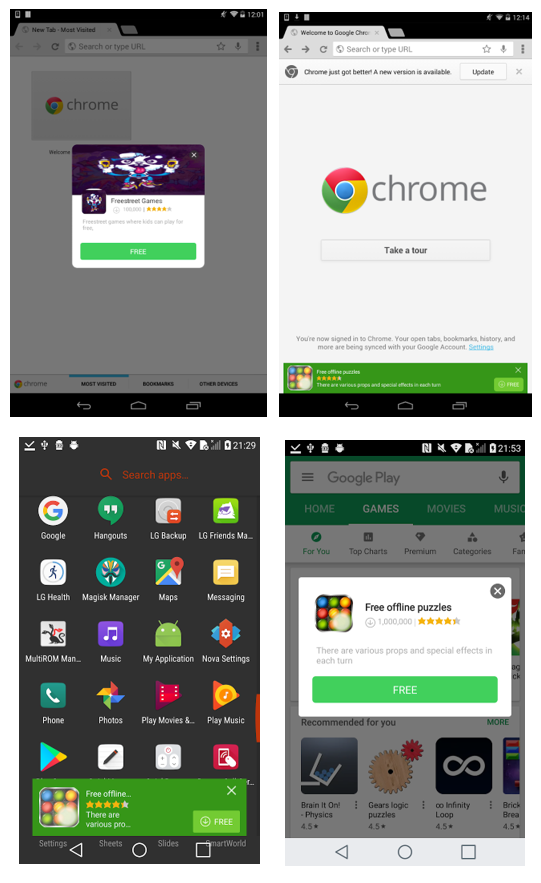
Практически все приложения, которые пытается установить Cosiloon, предназначены для отображения пользователю рекламы, так называемые adware. Примеры их работы показаны на скриншоте ниже:

Очевидно, что злоумышленники в этом случае сосредоточены на получении дохода с помощью рекламных объявлений. Предполагается, что киберпреступники действуют из Китая, так как всеми способами стараются избежать заражения китайских пользователей — сверяется IP.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru