



Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Данные 200 млн японцев продаются на хакерском форуме

Согласно отчету FireEye, злоумышленник, действовавший с территории Китая, продавал данные около 200 миллионов японцев на подпольном форуме для киберпреступников. Эти данные, предположительно, были собраны путем взлома десятков японских сайтов.

Преступник продавал эти данные в виде огромного архива, в декабре прошлого года он начал предлагать всем желающим купить у него эту информацию.

Проанализировав эти данные, эксперты смогли идентифицировать их источник — взломанные небольшие сайты, в основном специализирующиеся на розничной торговле. В FireEye утверждают, что данные настоящие, повода сомневаться в их подлинности просто нет.

В основном эти данные содержали настоящие имена, адреса электронной почты, даты рождения, номера телефонов и домашние адреса.

Назначенная за архив цена равнялась 1000 юаней (150,96 долларов США). Некоторые пользователи платформы, на которой продавались эти данные, оставляли комментарии, намекающие на то, что они не получили желаемого архива даже после оплаты. Пока непонятно, реальные ли это претензии, либо оставленные конкурентами комментарии.

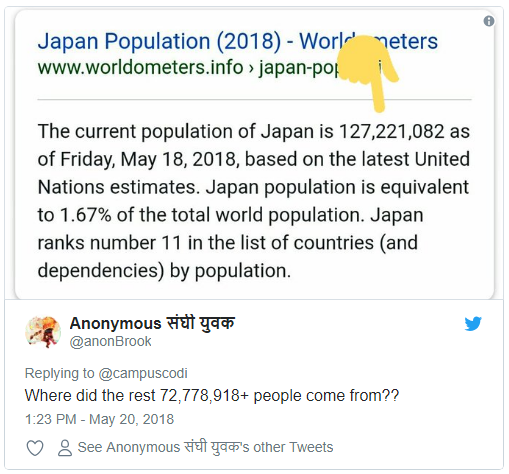
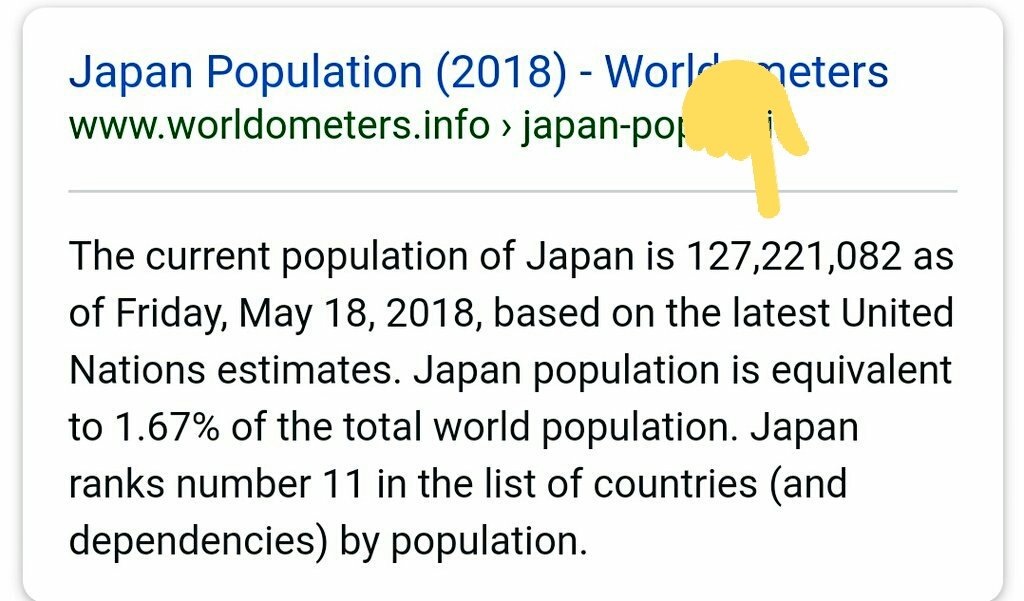
Однако некоторые специалисты обратили внимание на несоответствие заявленной киберпреступником информации с реальными данными, касающимися населения Японии. В Twitter-аккаунте Anonymous संघी युवक появилась следующая запись:

То есть люди задаются вопросом — откуда взялись данные о более 72 778 918 человек, когда население Японии составляет лишь 127 221 082.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru