



Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Ошибка на сайте LocationSmart позволяла отследить абонентов в США

Компания, собирающая по всей Северной Америке данные о местоположении абонентов сотовой сети в реальном времени, обнаружила на своем сайте недостаток, который позволял любому увидеть, где находится тот или иной человек.

Речь идет о компании LocationSmart, которая является неким агрегатором, имеющим прямую связь с операторами сотовой связи. Таким образом, компании удается собирать информацию о местоположении абонентов, используя полученные с сотовых вышек данные.

На сайте LocationSmart есть опция «try-before-you-buy» («попробуйте, прежде чем купить»), которая позволяет проверить свое местоположение, используя сервис компании. Для осуществления такой операции требуется согласие пользователя и соответствующее подтверждение от него — на телефон приходит одноразовый пароль.

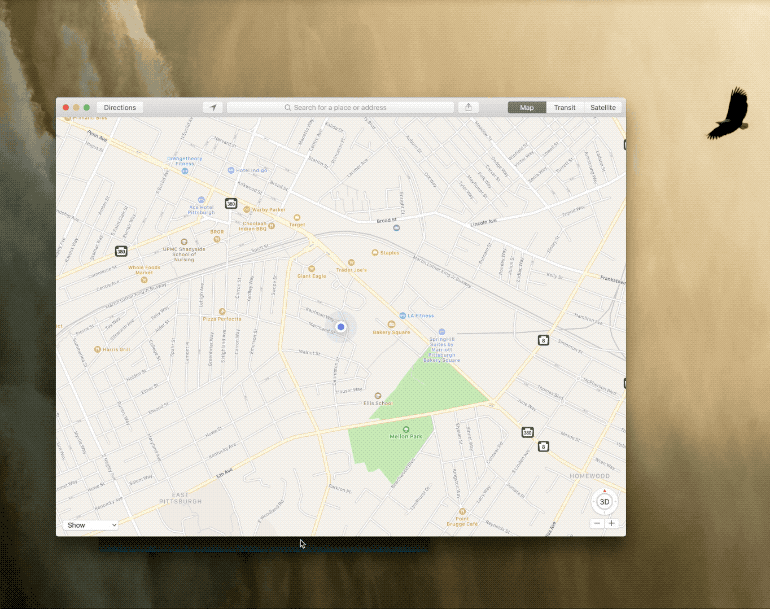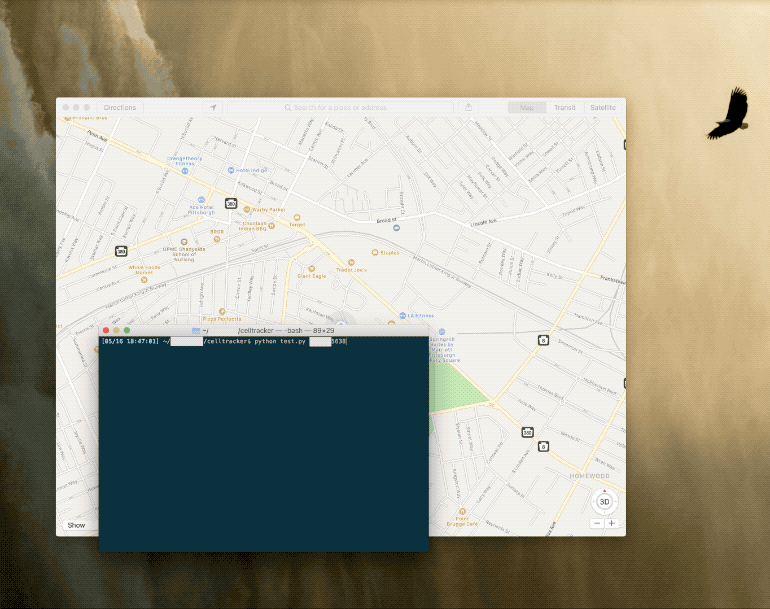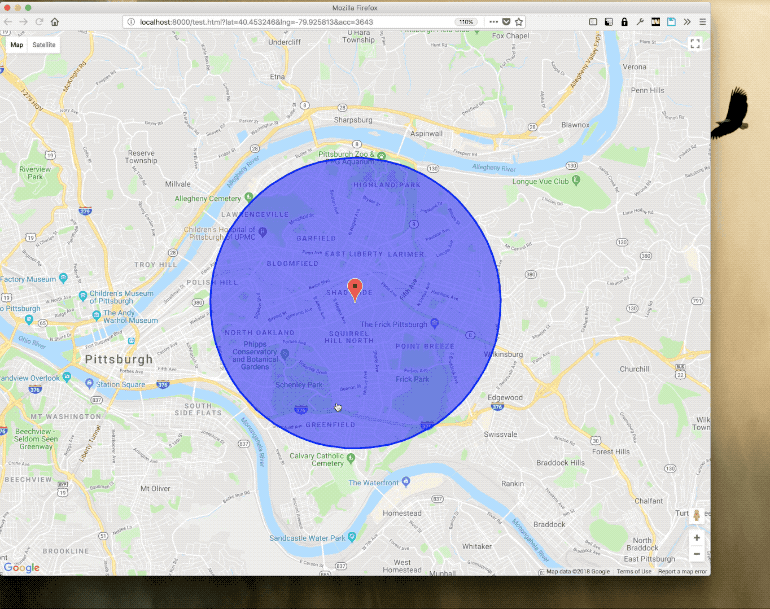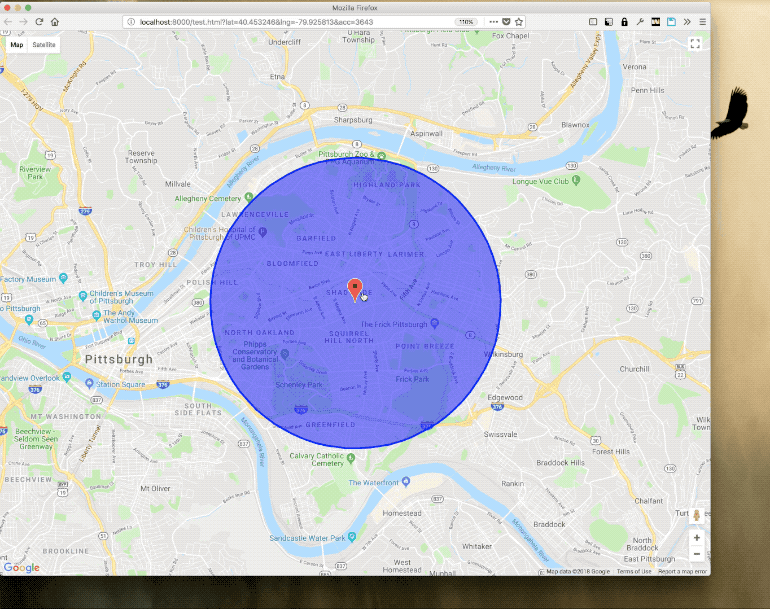
Однако там же содержалась серьезная ошибка, позволяющая любому отслеживать местоположение абонентов без их на то согласия.

«Это элементарнейший баг, используя который вы можете пропустить все механизмы, обеспечивающие конфиденциальность, и сразу приступить к отслеживанию местоположения», — объясняют эксперты. — «Похоже, что LocationSmart никогда особо не заботила конфиденциальность данных абонентов совой связи».

Самое страшное, что ошибка могла раскрыть данные геолокации каждого абонента сотовой сети в США и Канаде, коих около 200 миллионов.

Несколько дней назад стало известно, что четыре крупнейших сотовых оператора США продают данные о местоположении своих клиентов в реальном времени компании Securus, о которой вы, скорее всего, никогда не слышали. Сообщается, что Федеральная комиссия по связи (FCC) проверит, почему AT&T, Verizon, T-Mobile и Sprint через посредника LocationSmart продавали чувствительную информацию клиентов.

Специалисты раскрутили цепочку и выяснили, что LocationSmart получила данные о местоположении миллионов американцев в реальном времени, чему поспособствовали американские сотовые операторы.

Подпишитесь на новости

Законопроект о штрафах за закрытое лицо в общественных местах отклонили

11 ноября Госдума отклонила законопроект № 1159193-8, внесенный в феврале. Документ предлагал добавить в КоАП статью о наказании за появление в общественных местах с лицом, закрытым так, что человека нельзя опознать.

О решении депутатов пишет D-Russia.ru. Авторы законопроекта предусмотрели исключения для медицинских показаний, работы и службы, погоды, а также спортивных и культурно-массовых мероприятий.

Протоколы по новой статье должна была составлять полиция, а рассматривать дела предлагалось судьям. Инициативу не поддержали два комитета Совета Федерации: по обороне и безопасности и по конституционному законодательству.

Комитет Госдумы по уголовному и административному законодательству счел поправки нецелесообразными. По его оценке, предложенная формулировка слишком размыта и не отвечает требованию правовой определенности.

Комитет также напомнил, что новые составы правонарушений можно вводить лишь при установлении соответствующих запретов в федеральных законах.

Комитет по государственному строительству и законодательству указал, что закон и сейчас обязывает организаторов публичных и спортивных мероприятий требовать от участников не скрывать лицо. За нарушение этих правил уже есть административная ответственность.

В тот же день Дума отклонила еще один законопроект. Он касался уголовной ответственности за преступления с использованием дипфейков.

RSS: Новости на портале Anti-Malware.ru