



Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

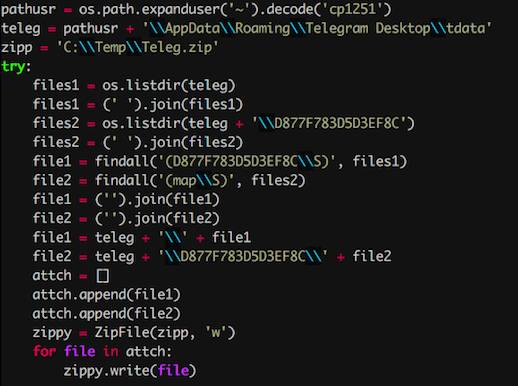
Эксперты Cisco Talos сообщают, что вредоносную программу, атакующую десктопное приложение Telegram, написал российский разработчик. Этот вредонос собирает файлы кеша и ключей шифрования.

Этот зловред атакует только десктопную версию Telegram по простой причине — она не поддерживает функции секретных чатов и имеет слабые настройки конфиденциальности по умолчанию.

К слову, представители Telegram уже предупреждали пользователей о таких особенностях работы настольной версии мессенджера.

Схема атаки также довольно проста. Злоумышленник просто восстанавливает в открытом клиенте Telegram полученные файлы кеша, что позволяет получить доступ к сеансу, контактам и чатам жертвы.

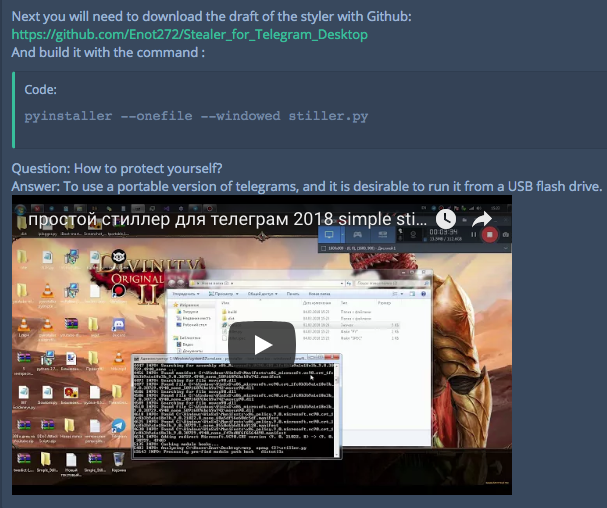
Эксперты решили, что разработчиком этого вредоноса является русскоговорящий гражданин из-за опубликованного на YouTube видео, в котором даны инструкции по использованию программы на русском языке.

Под подозрение пал некто, кого эксперты именуют «Енотом» (Racoon Hacker, Eyenot (Енот/Enot) и Racoon Pogoromist). Разработанная им программа написана на Python, однако исследователи также встретили ее реализации и на Go и AutoIT.

Помимо прочего, вредоносная программа сканирует жесткие диски в поисках файлов cookies, учетных данных Chrome и другой личной информации.

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru