



Число атак c эксплойтами для Microsoft Office выросло в четыре раза

Число атак c эксплойтами для Microsoft Office выросло в четыре раза

Число атак c эксплойтами для Microsoft Office выросло в четыре раза

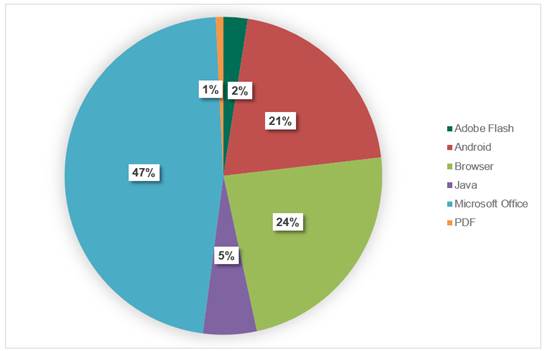
Согласно отчёту «Лаборатории Касперского», эксплойты для Microsoft Office – вредоносные программы, используемые для атак через уязвимости в ПО – стали одной из самых распространенных киберугроз в первом квартале 2018 года. В целом количество пользователей, которые пострадали от заражённых документов офисных приложений, увеличилось более чем в четыре раза по сравнению с первым кварталом 2017 года. Всего за три месяца доля эксплойтов для Microsoft Office возросла практически до 50%, что вдвое превышает средний показатель за предыдущий год.

Хакерские атаки с применением эксплойтов считаются очень опасными, поскольку не требуют дополнительного взаимодействия с пользователями (вредоносный код внедряется незаметно). К ним часто прибегают как киберпреступники, ищущие незаконные источники прибыли, так и государственные субъекты, преследующие злонамеренные цели.

Изначально злоумышленники узнают об уязвимостях в ПО, которые позволяют установить и запустить вредоносную программу в системе. Далее они незаметно внедряют заражённый код без ведома владельцев устройств, которым предлагается посетить сайт или открыть файл. Во втором случае передача эксплойта, как правило, осуществляется с помощью фишинговых писем или спама.

В первом квартале 2018 года произошли серьёзные изменения в распределении зловредов этого типа, использованных для атак. Резко возросло количество эксплойтов, предназначенных для популярного ПО Microsoft Office. По данным экспертов «Лаборатории Касперского», в офисных приложениях сумели обнаружить такое множество различных уязвимостей, какое в прошлом году находили только в Adobe Flash.

А вот доля Flash-эксплойтов, напротив, снижается: по данным отчёта за первый квартал 2018 года, она составляет чуть менее 3%. Это является результатом работы разработчиков, включая Adobe, которые прикладывают немало усилий, чтобы затруднить недобросовестное использование Flash Player.

«Ландшафт угроз в первом квартале демонстрирует, что отсутствие должного внимания к управлению обновлениями – одна из самых существенных киберопасностей. Разработчики ПО обычно выпускают патчи, устраняющие уязвимости, пользователи же зачастую не могут своевременно обновить продукты. Это приводит к волнам скрытых и высокоэффективных атак в тот момент, когда информация об уязвимостях становится широко известной в киберпреступном сообществе», – отметил Александр Лискин, руководитель группы эвристического детектирования «Лаборатории Касперского».

Для предотвращения атак с применением эксплойтов следует вовремя обновлять ПО, установленное на устройствах, и выбирать надёжного разработчика, который известен своим ответственным отношением к вопросам информационной безопасности.

Подпишитесь на новости

Сдайся и получи награду: что адвокат Бух предлагал мнимому главе LockBit

«Известия» опубликовали расследование о переговорах американского адвоката Аркадия Буха с человеком, выдававшим себя за предполагаемого руководителя LockBit Дмитрия Хорошева. По версии издания, юрист предлагал собеседнику сдаться властям США и разделить награду за его поимку. Бух это отрицает.

В материале «Известий» говорится, что анонимный источник передал редакции видеозаписи разговоров. Сам источник утверждает, что назвался Хорошевым, чтобы получить ответы адвоката.

За информацию, позволяющую установить местонахождение Хорошева или добиться его задержания, американские власти предлагают до $10 млн. По интерпретации опубликованных записей, Бух обсуждал вариант, при котором две трети награды достались бы собеседнику, а треть — адвокату.

Издание также описывает предложения встретиться на нейтральной территории или организовать разговор с ФБР через Zoom.

Опрошенный «Известиями» американский адвокат поставил под сомнение правовую основу выплаты разыскиваемому награды за собственную явку и указал на возможный конфликт интересов.

Бух заявил редакции, что не подталкивает доверителей к сделкам: он обязан объяснять доступные стратегии, а решение принимает клиент. Предложение делить награду он отверг, назвав такую практику недопустимой.

В итоге перед нами спор о содержании переговоров с человеком под вымышленной личностью. Громкий сюжет есть; подтвержденного вывода, что адвокат продает клиентов ФБР, опубликованный материал сам по себе не устанавливает.

RSS: Новости на портале Anti-Malware.ru