



Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

Критические баги в PGP и S/MIME раскрывают зашифрованные письма

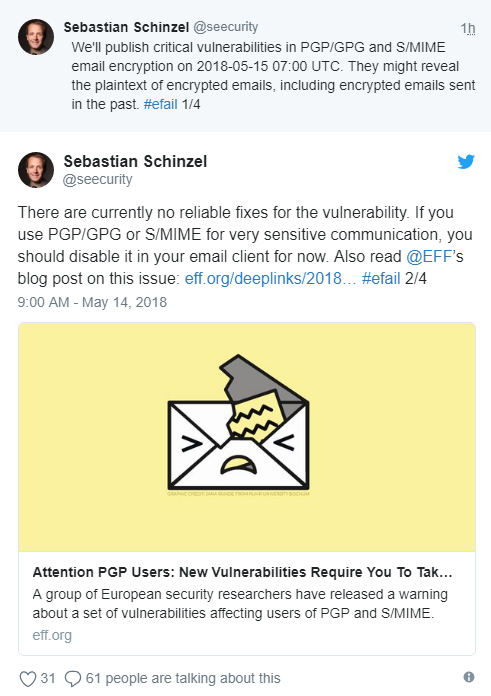
Два наиболее распространенных метода шифрования электронных писем — PGP и S/Mime — уязвимы для атак, которые раскрывают текст зашифрованных писем. Поскольку на данный момент нет надежного способа устранения этой бреши, специалисты рекомендуют немедленно удалить PGP и S/Mime из почтовых клиентов.

«Эти баги могут раскрыть электронные письма в виде простого текста, включая те, что вы отправляли в прошлом», — пишет эксперт Себастьян Шинзель в Twitter. — «В настоящее время нет надежных методов устранения этой уязвимости. Если вы используете PGP/GPG или S/MIME, вы должны их отключить из соображений безопасности».

Эксперт ссылается на сообщение в блоге Фонда электронных рубежей (Electronic Frontier Foundation), опубликованное в субботу вечером. В нем говорится:

«Фонд связался с исследовательской группой и может подтвердить, что эти уязвимости представляют реальный риск для использующих эти инструменты лиц. Наш совет ничем не отличается от того, что дают исследователи — немедленно отключить или удалить эти инструменты».

Фонд даже опубликовал инструкции по отключению уязвимых плагинов в Thunderbird, macOS Mail, и Outlook.

На данный момент о характере самих уязвимостей известно немного, однако технические подробности будут опубликованы в понедельник вечером, как заявляют специалисты.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru