



Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

Замаскированный под порноигру шпион атакует Windows и Android

Специалисты Trend Micro сообщают об обнаружении мультиплатформенной шпионской программы Maikspy, которая способна похищать частные данные пользователей. Отличительно особенностью этого шпиона является его маскировка под игру для взрослых.

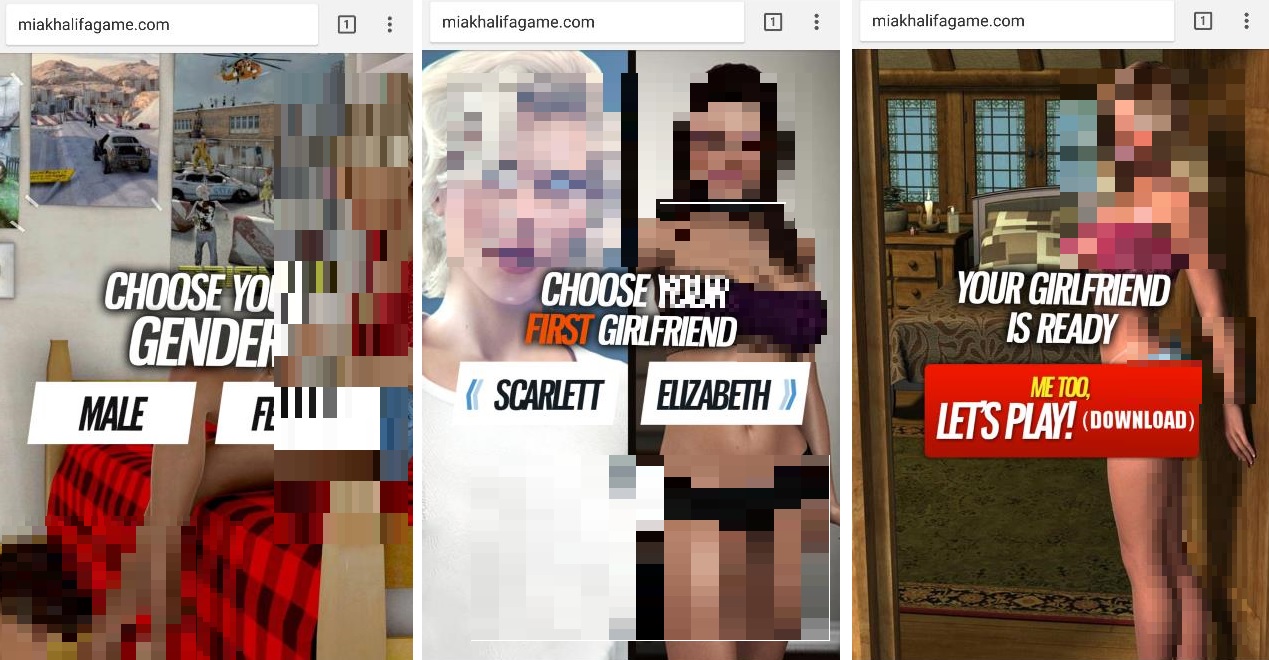
Анализ экспертов показывает, что пользователи загружают шпионскую программу с сайта hxxp://miakhalifagame[.]com/ (Mia Khalifa — имя порноактрисы, в чью честь названа «игра»). После запуска шпион подключается к серверу C&C и ждет его команд.

Работая в фоновом режиме, Maikspy мог передавать злоумышленникам номер телефона, учетные данные от многих аккаунтов, список установленных приложений, список контактов, а также переписки пользователя.

Злоумышленники даже не потрудились создать специальную инструкцию по отключению антивируса, который якобы может помешать приложению корректно работать.

Первый вариант Maikspy для Windows был обнаружен еще в декабре 2016 года, он имел механизм обновления через адрес hxxp://fakeomegle[.]com/. Эта версия похищала файлы со следующими расширениями: .jpg, .jpeg, .png, .txt, .wav, .html, .doc, .docx и .rtf.

А вот первый вариант этой программы для мобильной платформы Android появился в январе 2017, он также маскировался под игру для взрослых.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru