



Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Специалисты ProtectWise сообщают об обнаружении китайских киберпреступных групп, связанных с разведкой, которые специализируются на краже сертификатов, предназначенных для подписи кода. Такие сертификаты могут играть ключевую роль в распространении вредоносных программ, так как позволяют обойти антивирусные средства защиты.

Более того, обнаруженные группы злоумышленников обменивались добытыми ресурсами на протяжении девяти лет.

ProtectWise назвали главную киберпреступную группу Winnti Umbrella. По предположениям экспертов, эта группа может быть связана с Winnti, PassCV, APT17, Axiom, LEAD, BARIUM, Wicked Panda и GREF.

Специалисты ожидают, что после публикации их отчета группа злоумышленников предпримет шаги, чтобы замаскировать свою инфраструктуру и методику атак.

Winnti Umbrella в первую очередь ориентирована на игровые студии и высокотехнологичные предприятия, у которых можно получить сертификаты подписи кода. В дальнейшем киберпреступная группа атакует уйгурских и тибетских активистов, правительственные и технологические компании Таиланда.

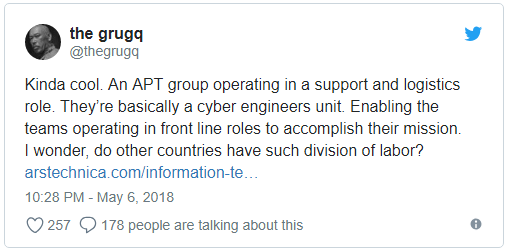
Аналитик в области безопасности, известный как The Gruqq, в Twitter написал по поводу этой группы следующее:

«Эта APT-группа представляет собой некое объединение киберинженеров, выступающее на заднем плане и обеспечивающее другие киберпреступные группы поддержкой».

Отчет ProtectWise также свидетельствует о том, что группа атакует жертв электронными письмами, содержащими вложения, замаскированные под резюме. При открытии такого резюме на компьютер жертвы устанавливается вредоносная программа.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru