



Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Китайская киберпреступная группа похищает сертификаты для подписи кода

Специалисты ProtectWise сообщают об обнаружении китайских киберпреступных групп, связанных с разведкой, которые специализируются на краже сертификатов, предназначенных для подписи кода. Такие сертификаты могут играть ключевую роль в распространении вредоносных программ, так как позволяют обойти антивирусные средства защиты.

Более того, обнаруженные группы злоумышленников обменивались добытыми ресурсами на протяжении девяти лет.

ProtectWise назвали главную киберпреступную группу Winnti Umbrella. По предположениям экспертов, эта группа может быть связана с Winnti, PassCV, APT17, Axiom, LEAD, BARIUM, Wicked Panda и GREF.

Специалисты ожидают, что после публикации их отчета группа злоумышленников предпримет шаги, чтобы замаскировать свою инфраструктуру и методику атак.

Winnti Umbrella в первую очередь ориентирована на игровые студии и высокотехнологичные предприятия, у которых можно получить сертификаты подписи кода. В дальнейшем киберпреступная группа атакует уйгурских и тибетских активистов, правительственные и технологические компании Таиланда.

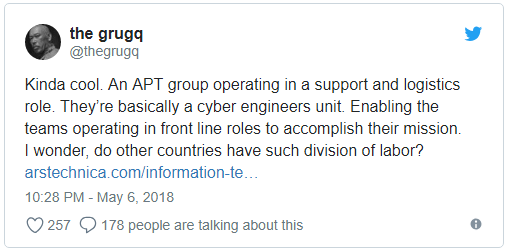
Аналитик в области безопасности, известный как The Gruqq, в Twitter написал по поводу этой группы следующее:

«Эта APT-группа представляет собой некое объединение киберинженеров, выступающее на заднем плане и обеспечивающее другие киберпреступные группы поддержкой».

Отчет ProtectWise также свидетельствует о том, что группа атакует жертв электронными письмами, содержащими вложения, замаскированные под резюме. При открытии такого резюме на компьютер жертвы устанавливается вредоносная программа.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru