


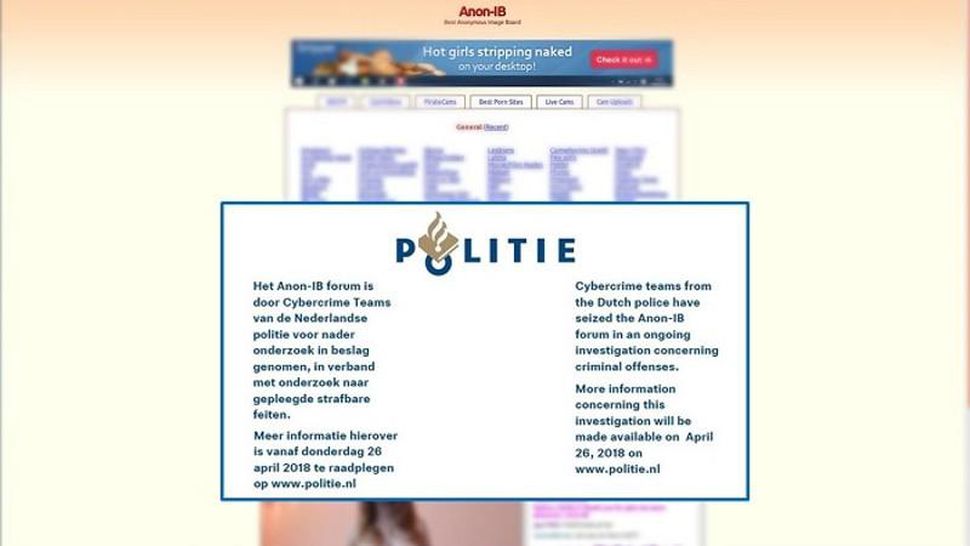

Крупнейший сайт для порномести закрыт голландской полицией

Крупнейший сайт для порномести закрыт голландской полицией

Крупнейший сайт для порномести закрыт голландской полицией

Благодаря голландской полиции был закрыт один из самых популярных сайтов, посвященных так называемой «порномести». Речь идет о ресурсе Anon-IB, на серверах которого были обнаружены материалы интимного характера.

Правоохранителям удалось арестовать троих подозреваемых по этому делу: граждан Нидерландов в возрасте 28, 31 и 35 лет. Также полиция подозревает двух других причастных к работе сайта лиц.

«Жертвы (этого сайта, чьи фото были выложены на страницах ресурса — прим. ред.) не были должным образом защищены, их были относительно легко взломать», — сообщает полиция. — «Подозреваемые смогли завладеть откровенными фотографиями нескольких сотен женщин, жертвы об этом даже не подозревали».

Злоумышленники проникали в аккаунты электронной почты, соцсетей и облачных хранилищ своих жертв. Расследование этой незаконной деятельности ведется с марта прошлого года.

Подключившись к этому расследованию, бельгийская полиция также обнаружила большую облачную базу данных на сервере в Новой Зеландии, правоохранители пообещали поделиться этой информацией со своими голландскими коллегами.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru