


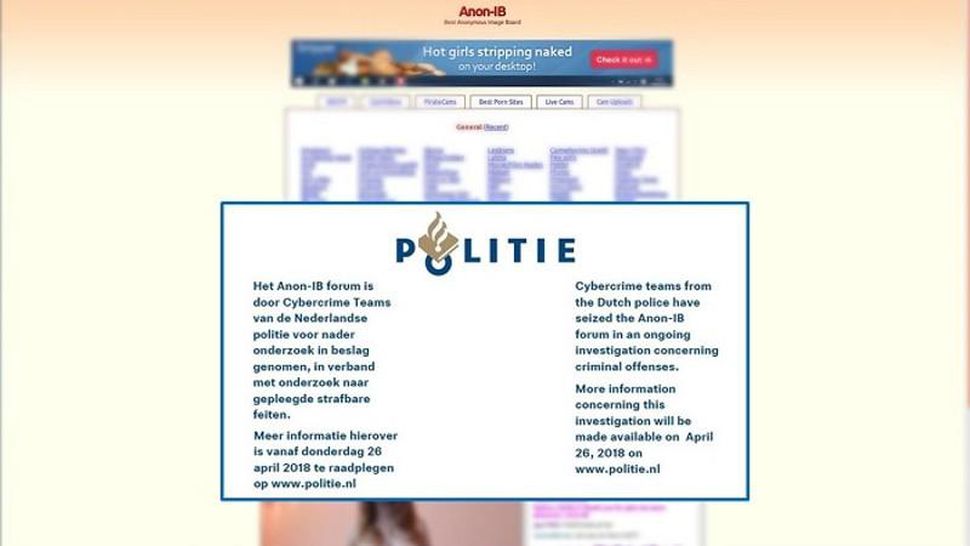

Крупнейший сайт для порномести закрыт голландской полицией

Крупнейший сайт для порномести закрыт голландской полицией

Крупнейший сайт для порномести закрыт голландской полицией

Благодаря голландской полиции был закрыт один из самых популярных сайтов, посвященных так называемой «порномести». Речь идет о ресурсе Anon-IB, на серверах которого были обнаружены материалы интимного характера.

Правоохранителям удалось арестовать троих подозреваемых по этому делу: граждан Нидерландов в возрасте 28, 31 и 35 лет. Также полиция подозревает двух других причастных к работе сайта лиц.

«Жертвы (этого сайта, чьи фото были выложены на страницах ресурса — прим. ред.) не были должным образом защищены, их были относительно легко взломать», — сообщает полиция. — «Подозреваемые смогли завладеть откровенными фотографиями нескольких сотен женщин, жертвы об этом даже не подозревали».

Злоумышленники проникали в аккаунты электронной почты, соцсетей и облачных хранилищ своих жертв. Расследование этой незаконной деятельности ведется с марта прошлого года.

Подключившись к этому расследованию, бельгийская полиция также обнаружила большую облачную базу данных на сервере в Новой Зеландии, правоохранители пообещали поделиться этой информацией со своими голландскими коллегами.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru