


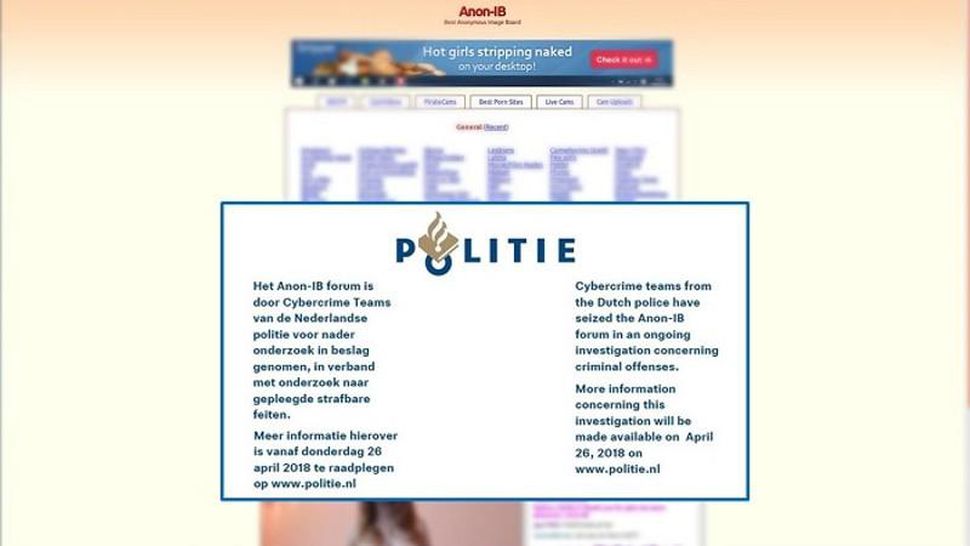

Крупнейший сайт для порномести закрыт голландской полицией

Крупнейший сайт для порномести закрыт голландской полицией

Крупнейший сайт для порномести закрыт голландской полицией

Благодаря голландской полиции был закрыт один из самых популярных сайтов, посвященных так называемой «порномести». Речь идет о ресурсе Anon-IB, на серверах которого были обнаружены материалы интимного характера.

Правоохранителям удалось арестовать троих подозреваемых по этому делу: граждан Нидерландов в возрасте 28, 31 и 35 лет. Также полиция подозревает двух других причастных к работе сайта лиц.

«Жертвы (этого сайта, чьи фото были выложены на страницах ресурса — прим. ред.) не были должным образом защищены, их были относительно легко взломать», — сообщает полиция. — «Подозреваемые смогли завладеть откровенными фотографиями нескольких сотен женщин, жертвы об этом даже не подозревали».

Злоумышленники проникали в аккаунты электронной почты, соцсетей и облачных хранилищ своих жертв. Расследование этой незаконной деятельности ведется с марта прошлого года.

Подключившись к этому расследованию, бельгийская полиция также обнаружила большую облачную базу данных на сервере в Новой Зеландии, правоохранители пообещали поделиться этой информацией со своими голландскими коллегами.

Подпишитесь на новости

В групповые чаты iMessage мог попасть посторонний, Apple выпустила патч

Групповой чат iMessage мог оказаться не таким закрытым, как рассчитывали участники. Apple устранила уязвимость, позволявшую удалённому атакующему присоединиться к беседе и получать сообщения. Ещё одна ошибка могла открыть новичку переписку, отправленную до его вступления.

Исправления Apple описала в бюллетене. Обновления вышли 9 ноября.

Первая проблема, CVE-2026-113961, связана с проверкой полномочий: компания усилила валидацию. Вторую, CVE-2026-113960, устранили удалением уязвимого кода. Обе находки приписаны анонимному исследователю.

Патчи включены в iOS и iPadOS 27.2.1, а также в обновления ветки 26 — версии 26.7.3. Apple не уточняет, использовались ли эти ошибки в реальных атаках. Не раскрыты и важные детали: что требовалось злоумышленнику, видели ли участники его появление и нужно ли обновиться всем собеседникам.

Заодно компания закрыла проблемы Bluetooth и AirPlay. Среди них, например, есть возможность сопряжения с вредоносным Bluetooth-устройством без участия пользователя и обход ограничений на попытки ввода кода сопряжения.

Для этих сценариев требуется находиться в радиусе Bluetooth либо в той же сети. В списке патчей также есть ошибка библиотеки сжатия Brotli: специально подготовленные данные могли вызвать повреждение памяти.

RSS: Новости на портале Anti-Malware.ru