



Mail.Ru Group присоединилась к цифровому сопротивлению

Mail.Ru Group присоединилась к цифровому сопротивлению

Mail.Ru Group присоединилась к цифровому сопротивлению

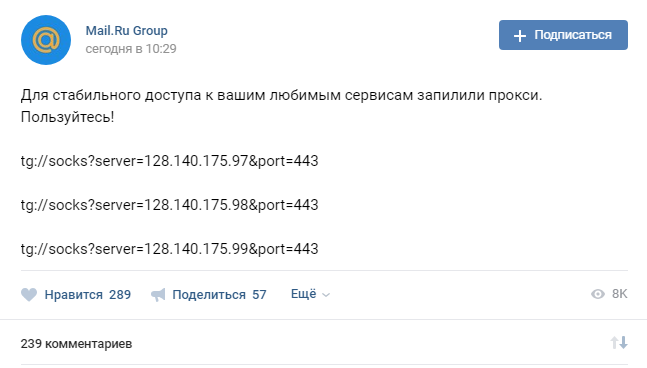
На странице официального сообщества Mail.Ru Group в социальной сети «ВКонтакте» сегодня утром появился пост, в котором компания предлагает воспользоваться ссылками, с помощью которых можно настроить соединение через прокси в мессенджере Telegram.

Оригинал сообщения можно посмотреть по этой ссылке. Оказалось, что предлагаемые серверы находятся в Амстердаме.

«Для стабильного доступа к вашим любимым сервисам запилили прокси. Пользуйтесь!».

Однако ИТ-консультант, а также основатель TgVPN, Владислав Здольников считает, что предложенными серверами пользоваться категорически не стоит.

«Это нелепая попытка отмазаться от создания и размещения бота для РКН, который сканировал весь интернет на предмет фронт-серверов Telegram и передавал им результат сканирования для блокировки. Этими прокси, конечно, нельзя пользоваться», — приводит TJ слова Здольникова.

«Во-первых, Mail.Ru может централизованно дампить трафик и вычислять, куда пытается обращаться Telegram, затем передавать эти адреса в РКН. Конечно, приложения стараются обращаться на централизованные серверы, которые давно заблокированы, но там могут оказаться и обращения на распределённую сеть, которая построена для противодействия блокировкам».

«Во-вторых, они выложили адреса конкретных серверов, которые могут оказаться перегружены или заблокированы. Тогда у вас просто всё перестанет работать, пока вы не настроите другой прокси».

Напомним, что ранее Mail.Ru Group обвинили в участии в поиске и блокировке прокси-серверов, используемых для обхода блокировки мессенджера. Компания, комментируя эти выпады, заявила, что не участвует в этом и выступает «за свободный интернет».

Подпишитесь на новости

Выписка из WhatsApp: троян добирается до прав SYSTEM в Windows

Финансовый документ в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) может оказаться пропуском для злоумышленника в Windows. Исследователи разобрали цепочку заражения, которая начинается с ZIP-архива с исполняемым файлом и заканчивается установкой трояна для удаленного доступа VulcanRAT207.A.

Согласно исследованию Morphisec, приманкой служит файл Statement.exe, замаскированный под финансовую выписку.

После запуска он распаковывает загрузчик в памяти и проверяет окружение: ищет признаки виртуальной машины, песочницы и средств анализа.

Затем вредонос пытается повысить привилегии и внедрить загрузчик в процесс службы планировщика заданий Windows. Для этого используется техника PoolParty, задействующая механизм пула потоков. Поскольку служба работает от имени LocalSystem, следующие компоненты получают права SYSTEM.


Атакующие также используют подписанный драйвер GoFly для остановки отдельных защитных процессов Baidu. Для закрепления создается задача, запускающая легитимную утилиту VulkanInfo, которая подхватывает вредоносную DLL.

Финальный троян поддерживает операции с файлами, выполнение команд, управление учетными записями, захват экрана и удаленный доступ к рабочему столу.

Доставка через мессенджер позволяет пройти мимо привычных почтовых фильтров. Но заражение требует запуска исполняемого файла: получение сообщения само по себе цепочку не активирует.

RSS: Новости на портале Anti-Malware.ru