



ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

ISO отвергла новые алгоритмы шифрования для интернета вещей от АНБ

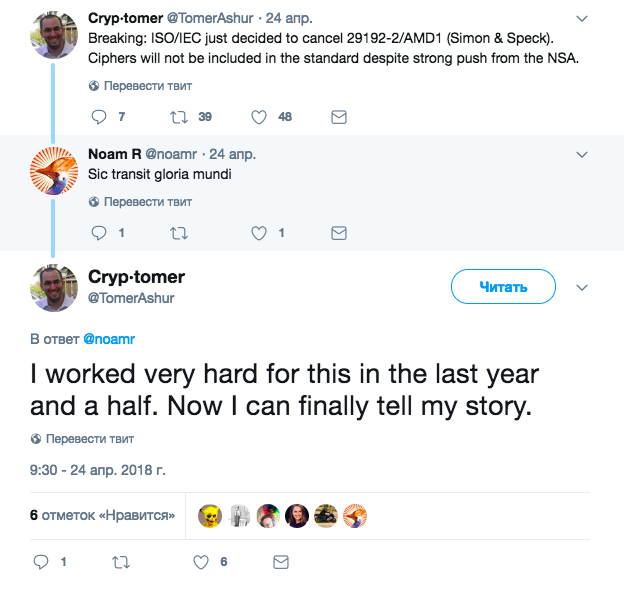
Два новых алгоритма шифрования, разработанные Агентством национальной безопасности (АНБ) США, были отвергнуты международным органом стандартизации. Криптографические инструменты «Simon» и «Speck» были разработаны для обеспечения безопасности получаемых и отправляемых IoT-устройствами данных.

Однако на этой неделе Международная организация по стандартизации (ISO) отвергла такие методы из-за опасений, что инструменты содержат бэкдор, который может позволить агента спецслужб США взломать шифрование. Также стало известно, что многие специалисты в области криптографии жаловались на угрозы от американских шпионов.

«За последние полтора года я много работал над этим, теперь я могу, наконец, рассказать свою историю», — пишет в Twitter один из экспертов Томер Ашур, представлявший бельгийскую делегацию.

Затем господин Ашур отметил «возмутительное поведение» АНБ как основную причину непринятия двух разработок АНБ в качестве стандартов. Отмечается агрессивное поведение представителей АНБ в отношении экспертов, подвергнувших сомнениям некоторые принятые агентством решения по части их алгоритмов.

Больше всего досталось самому Ашуру, Орру Дункельману и Даниэлю Бернштейну, которые представляли израильскую и немецкую делегации соответственно.

Ашур отметил, что если бы представители АНБ вели себя достойно, можно было бы рассмотреть вопрос иначе, однако они, по мнению эксперта, пытались запугать всех сомневающихся в их методах.

Подпишитесь на новости

MaxPatrol SIEM 28.0: больше событий на том же железе, меньше аппетит к RAM

Positive Technologies выпустила MaxPatrol SIEM 28.0 и предлагает SOC выжать больше из уже имеющихся серверов. По внутренним тестам компании, система потребляет до 26% меньше ресурсов процессора и до 52% меньше оперативной памяти по сравнению с предыдущей версией. Покупку нового железа, возможно, получится отложить.

Разработчики оптимизировали компоненты обработки событий ИБ и хранения данных.

В приведённом компанией примере компонент версии 27.6 обрабатывал 20 тысяч событий в секунду, а после обновления — уже 40 тысяч на сопоставимых аппаратных ресурсах.

Архитектуру тоже пересмотрели. Если MaxPatrol SIEM работает отдельно от других платформенных продуктов, например MaxPatrol VM, ненужные роли можно не устанавливать. Меньше лишних компонентов — больше свободных ресурсов.

Обновился и модуль поведенческого анализа MaxPatrol BAD. Новый компонент HackTracker ищет злоумышленника по поведению, а не только по используемым инструментам. Кроме того, модуль теперь анализирует события с Unix-узлов и связывает их в цепочки подозрительной активности.

В версии 28.0 упростили настройку ИИ-помощника PT Naira. Он помогает писать правила нормализации, объясняет события и ищет информацию в документации. По заявлению разработчика, помощник способен сократить время расследования до 50%, а трудозатраты на создание правил — до 90%. Его обновления будут выходить независимо от релизов SIEM.

Аналитикам добавили больше контекста в карточки стандартных правил корреляции, быстрые переходы к рабочим разделам и нативную тёмную тему. Последняя сервер не разгрузит, зато ночная смена оценит.

Версия 28.0 уже доступна для самостоятельного обновления. Главная ставка релиза — рост объёма обработки без обязательного похода за новыми серверами.

RSS: Новости на портале Anti-Malware.ru