



Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Вымогатели зашифровали сайт Минэнерго Украины

Неизвестным киберпреступникам удалось взломать сайт Министерства энергетики и угольной промышленности Украины. Судя по всему, ресурс пострадал от атаки вымогателей, требовавших выкуп.

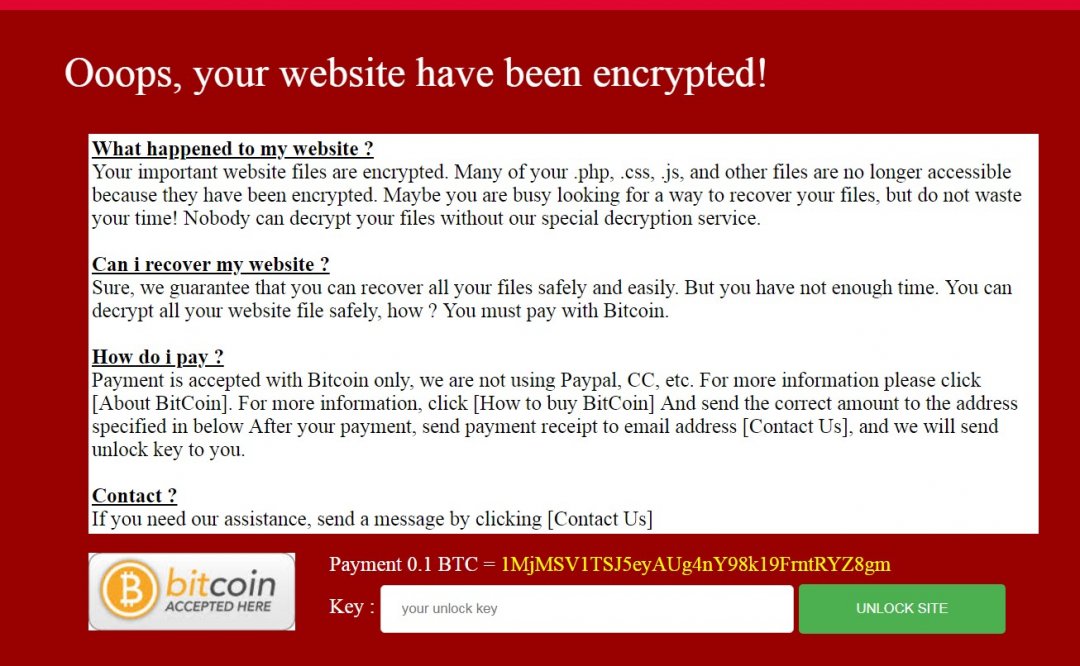
Расположенный по адресу mev.gov.ua ресурс был видоизменен, его главная страница, исходя из сделанного скриншота, выглядит так:

«Важные файлы вашего сайта, среди которых .php, .css, .js и другие отныне зашифрованы и не подлежат восстановлению без нашего участия», — пишут злоумышленники.

За расшифровку и восстановление работы сайта киберпреступники требуют 0,1 биткоина (около 930 долларов или 24 тысячи гривень), на оплату выкупа владельцам сайта предоставлено 10 часов.

Ранее пресс-служба СБУ сообщила об обнаружении в Киеве офиса киберпреступников, выполнявших приказы ФСБ. Согласно спецслужбе, данные злоумышленники осуществляли кибератаки на объекты КИИ, государственные и банковские учреждения Украины.

В ходе своих атак, как сообщают правоохранители, киберпреступники использовали анонимайзеры.

Также в этом месяце стало известно, что 23-летний киберпреступник из Киева получал доступ к аккаунтам Instagram различных интернет-магазинов, количество подписчиков которых превышало 50 тысяч, а затем требовал с законных владельцев учетных записей 10 000 гривен за разблокировку страниц.

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru