



re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

re:Captcha, YouTube, Google Drive — следующие жертвы Роскомнадзора

Судя по всему, Роскомнадзор рассуждает приблизительно так — у пользователей сейчас слишком мало проблем с доступом к важным сервисам, к которым все давно привыкли. Только такой логикой можно объяснить решение ведомства создать проблемы с доступом к re:Captcha, YouTube, Google Drive и веб-версии Google Play.

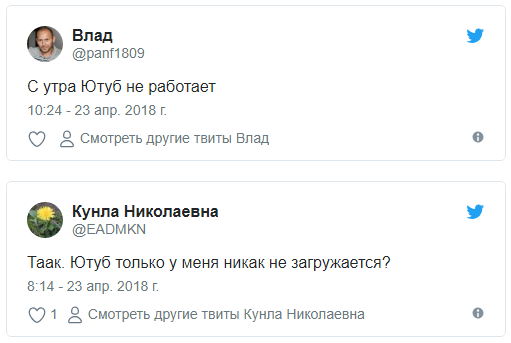
С утра многие пользователи обратили внимание на недоступность самого популярного видеохостинга YouTube. Согласно данным DownDetector, жители Москвы, Санкт-Петербурга, Екатеринбурга, Челябинска, Волгограда, Казани, Ижевска и Калуги больше других испытывали проблемы.

Пользователи уточнили, что загрузить YouTube не получается в браузерах Chrome и Opera.

Также стало известно, что под раздачу попали IP-адреса Google, отвечающие за сервис re:Captcha. У многих пользователей не работали формы регистрации и входа, где использовалась re:Captcha.

Но и на этом не все. Google Drive также пал жертвой войны Роскомнадзора с мессенджером Telegram. А вот Google Play доступен лишь частично — проблемы наблюдаются у веб-версии магазина.

Ранее стала известна причина проблем с доступом россиян к службам поисковой системы Google. Вряд ли кто-то сомневался в том, что именно Роскомнадзор внес в реестр запрещенных ряд IP-адресов Google, которые мессенджер Telegram использовал для обхода блокировки.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru