



Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Китайская компания Qihoo 360 сообщила об обнаружении 0-day уязвимости Windows, используемой в реальных атаках. На данный момент эксперты не раскрывают никаких деталей этой бреши, так как Microsoft работает над устранением дыры.

Как уточняют исследователи, проблема (которую они назвали баг «double kill») использует последнюю версию Internet Explorer, а также приложения, работающие с ядром браузера. Вредоносная схема использует для распространения документы Microsoft Office, в которых содержится вредоносная веб-страница.

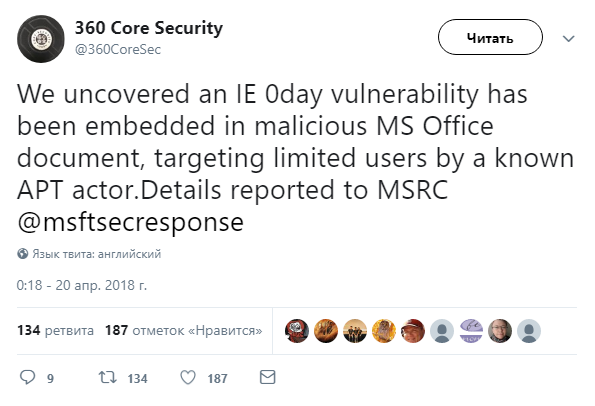
«Мы обнаружили 0-day уязвимость, используемую во вредоносных документах Office», — пишут эксперты в Twitter.

Если пользователь откроет подобный документ, вредоносный код начнет работать в фоновом режиме, осуществляя начальную стадию атаки.

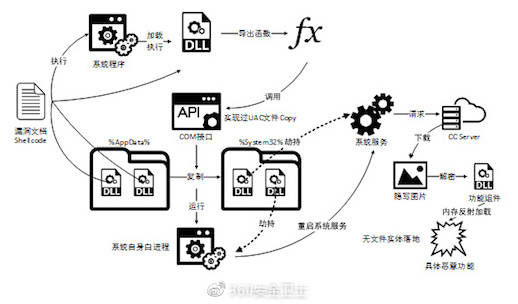
Все, что известно о самой схеме атаки, можно посмотреть на опубликованном специалистами рисунке.

Корпорация Microsoft призывает пользователей отказаться от использования Internet Explorer в пользу более нового браузера компании Edge.

Подпишитесь на новости

Разработчик Telegram предложил увольнять тех, кто пишет код без ИИ

Разработчик официального клиента Telegram для macOS Майк заявил, что 99,9% кода клиентов мессенджера теперь пишет искусственный интеллект. А программистов, которые продолжают работать вручную, он предложил увольнять.

Свою позицию Майк изложил в обсуждении в Telegram. В качестве примера он привёл сайт gram.org: по его словам, проект создали с помощью ИИ за один день.

Идея понравилась Павлу Дурову, который предоставил домен. Ещё один заявленный результат — адаптация iOS-клиента Telegram под складной iPhone Duo за одну ночь с помощью Claude.

По словам Майка, клиентский код теперь пишут даже дизайнеры, а его отношение к ИИ разделяют 80-90% разработчиков Telegram. Однако участники обсуждения спросили о качестве и безопасности.

Разработчик ответил, что уязвимости тоже ищет и исправляет ИИ, а получающийся код, по его оценке, качественнее написанного людьми. Удобная конструкция: нейросеть написала, нейросеть проверила. Но сравнительных результатов проверки безопасности в публикации нет.

Майк также анонсировал открытие GitHub-репозитория с исходниками клиента для macOS, куда желающие смогут предлагать изменения. Прежний репозиторий не обновлялся больше года.

RSS: Новости на портале Anti-Malware.ru