



Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Обнаружена 0-day брешь в Windows, использующая ядро Internet Explorer

Китайская компания Qihoo 360 сообщила об обнаружении 0-day уязвимости Windows, используемой в реальных атаках. На данный момент эксперты не раскрывают никаких деталей этой бреши, так как Microsoft работает над устранением дыры.

Как уточняют исследователи, проблема (которую они назвали баг «double kill») использует последнюю версию Internet Explorer, а также приложения, работающие с ядром браузера. Вредоносная схема использует для распространения документы Microsoft Office, в которых содержится вредоносная веб-страница.

«Мы обнаружили 0-day уязвимость, используемую во вредоносных документах Office», — пишут эксперты в Twitter.

Если пользователь откроет подобный документ, вредоносный код начнет работать в фоновом режиме, осуществляя начальную стадию атаки.

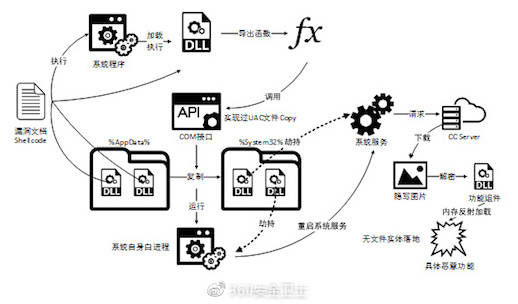
Все, что известно о самой схеме атаки, можно посмотреть на опубликованном специалистами рисунке.

Корпорация Microsoft призывает пользователей отказаться от использования Internet Explorer в пользу более нового браузера компании Edge.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru