



Пользователи Google Maps переименовали Роскомнадзор в Роскомпозор

Пользователи Google Maps переименовали Роскомнадзор в Роскомпозор

Пользователи Google Maps переименовали Роскомнадзор в Роскомпозор

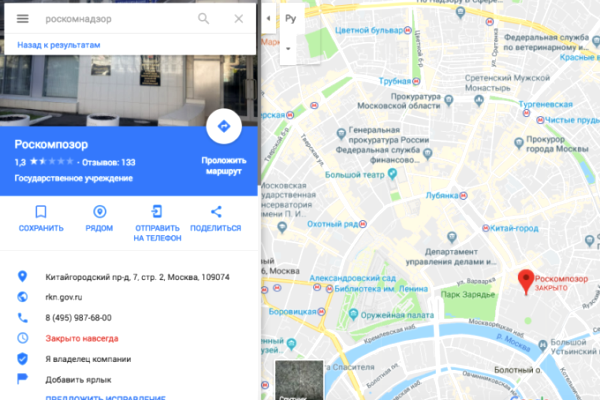
Сегодня некоторые пользователи сервиса онлайн-карт от Google сообщили, что неизвестные переименовали Роскомнадзор в «Роскомпозор». Также была изменена и другая информация об учреждениях ведомства.

Сообщается, что злоумышленники изменили информацию об отделениях по всей России, указав в описании, что это «гей-бар» или психоневрологический диспансер. Также неизвестные откорректировали часы работы ведомства — в одних случаях они были изменены на ночное время (с 22:00), в других случаях отмечалось, что учреждения закрыты навсегда.

Представители федеральной службы заявили, что знают о проблеме.

«Мы в курсе проблемы и решаем её в первостепенном порядке», — цитируют СМИ пресс-службу ведомства.

Судя по всему, ведомство продолжают преследовать неравнодушные к блокировке мессенджера Telegram пользователи.

Ранее мы сообщали, что официальный сайт Роскомнадзора подвергся нападению неизвестных киберпреступников. Многие пользователи сообщили о перебоях в работе ресурса и невозможности зайти на главную страницу сайта.

Причем Роскомнадзору удалось отследить, откуда совершались DDoS-атаки на официальный сайт.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru