



Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

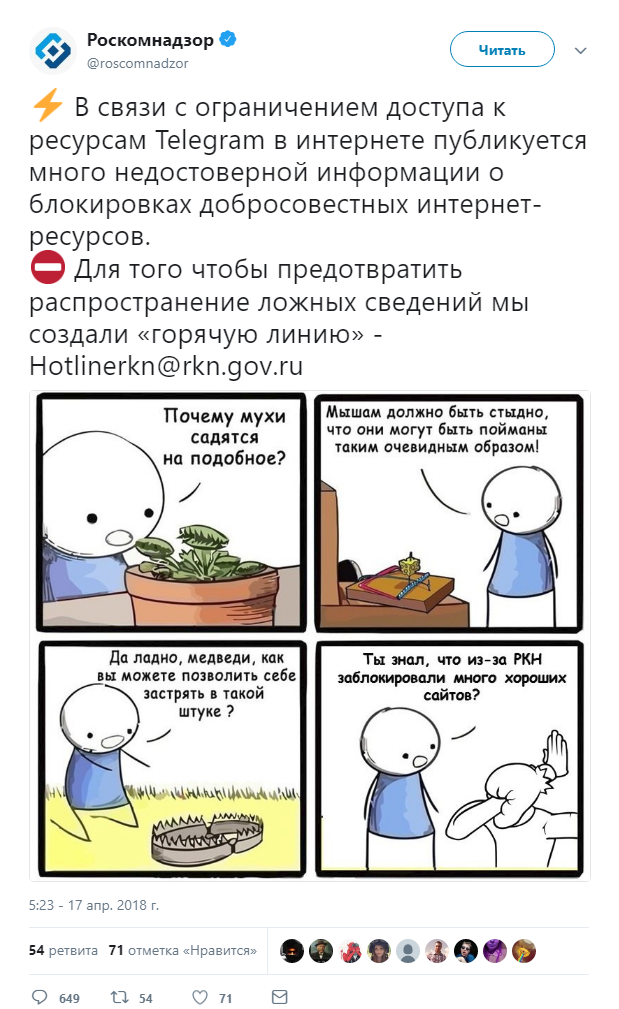
Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) отрицает информацию о блокировке добросовестных интернет-ресурсов в связи с ограничением доступа к мессенджеру Telegram.

Об этом представители ведомства сообщили в своем официальном Twitter-аккаунте, прикрепив к публикации картинку-мем, видимо, чтобы было понятно более молодому контингенту.

«В связи c ограничением доступа к ресурсам Telegram в интернете публикуется много недостоверной информации о блокировках добросовестных интернет-ресурсов».

Также Роскомнадзор отметил, что была создана специальная «горячая линия» Hotlinerkn@rkn.gov.ru, призванная предотвратить распространение ложных сведений. На данный момент не совсем ясно, о какой именно ложной информации идет речь.

Ведь есть прямые доказательства того, что в работе сервисов Amazon и Viber действительно наблюдались сбои благодаря тому, что ведомство заблокировало IP-адреса. Более того, Qrator Labs уведомляла о возможных последствиях масштабных блокировок Роскомнадзором подсетей крупных провайдеров.

По мнению специалистов, есть необходимость мониторинга состояния собственных сервисов и возможного попадания используемых IP-адресов в заблокированные подсети — технического решения данной проблемы, кроме как смены используемого IP-адреса, не существует. В ситуации дальнейшего блокирования подсетей крупных провайдеров проблема может запустить “эффект домино” и сказаться на сервисах, косвенно связанных с заблокированными подсетями.

В случае попадания в блокировку подсетей таких сервисов, как GitHub, GitLab, DigitalOcean и многих других будет нарушена инфраструктура open-source модулей, приложений и расширений, используемых разработчиками при создании собственных систем и приложений.

Еще одна неутешительная новость — Роскомнадзор может заблокировать Facebook до конца 2018 года.

Подпишитесь на новости

Атаковать ИИ и заглянуть под капот SOC: что покажут на PSD 2026

Positive Technologies проведет Positive Security Day 2026 в Москве 15-16 октября. В программе общеают новые продукты, движение к автономному SOC и практические проверки ИИ-технологий. Участникам предложат не только послушать инженеров, но и самим попробовать технологии в деле.

Как следует из анонса конференции, главная тема — изменение кибербезопасности под влиянием ИИ.

Атакующие автоматизируют отдельные этапы операций, а компании передают нейросетям рабочие задачи. Вместе с удобством в корпоративный контур приезжают новые риски, их и собираются разбирать.

В технологической программе заявлены изменения в MaxPatrol O2 и движение к автономному SOC, а также Security Lakehouse — подход к работе с большими объемами данных ИБ и их подготовке для обучения моделей.

Компания также представит новый подход к защите устройств в MaxPatrol Endpoint Security и развитие PT X — модели комплексной защиты с ответственностью за результат. Какие именно возможности появятся в продуктах, в анонсе подробно не раскрывается.

Практическая часть включает hands-on-зоны и соревнования. Участники смогут атаковать ИИ-технологии, расследовать инциденты, тестировать продукты и разбирать их устройство вместе с инженерами. Отдельное пространство отведут ML- и ИИ-разработкам: от внедренных решений до экспериментов, которые еще проходят проверку.

В деловой программе заказчики, партнеры и руководство Positive Technologies обсудят влияние ИИ на бизнес-риски и экономику защиты. Вопрос вполне приземленный: как автоматизировать безопасность, чтобы потом не пришлось автоматизировать объяснения после инцидента.

PSD 2026 пройдет 15 и 16 октября с 10:00 в комплексе «Мечта» в Парке Горького. Участвовать можно очно или онлайн. Программа и регистрация доступны на сайте конференции.

RSS: Новости на портале Anti-Malware.ru