



Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Роскомнадзор отрицает информацию о блокировке добросовестных ресурсов

Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) отрицает информацию о блокировке добросовестных интернет-ресурсов в связи с ограничением доступа к мессенджеру Telegram.

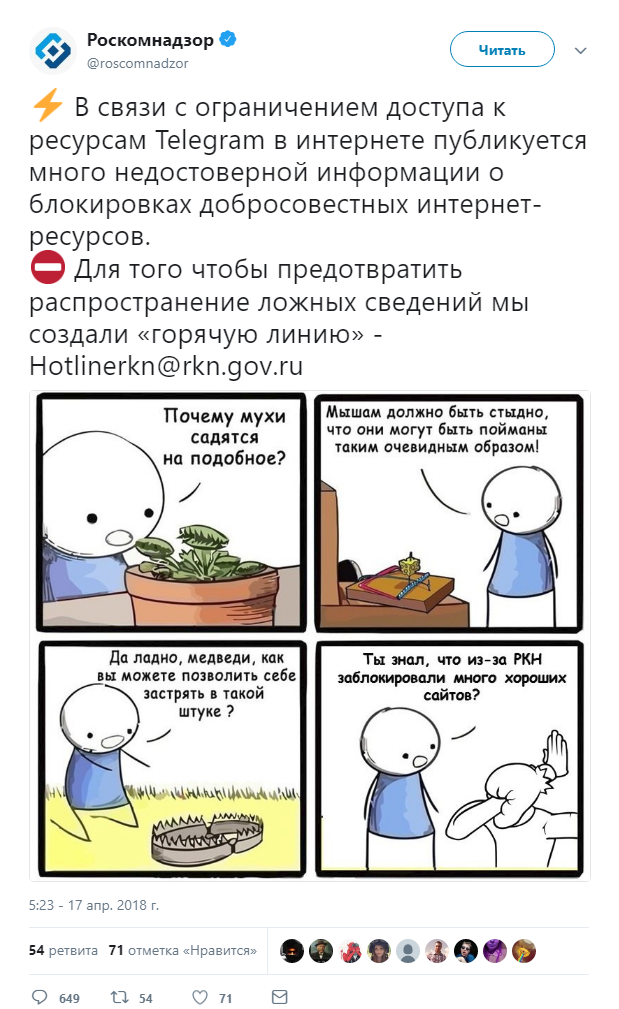
Об этом представители ведомства сообщили в своем официальном Twitter-аккаунте, прикрепив к публикации картинку-мем, видимо, чтобы было понятно более молодому контингенту.

«В связи c ограничением доступа к ресурсам Telegram в интернете публикуется много недостоверной информации о блокировках добросовестных интернет-ресурсов».

Также Роскомнадзор отметил, что была создана специальная «горячая линия» Hotlinerkn@rkn.gov.ru, призванная предотвратить распространение ложных сведений. На данный момент не совсем ясно, о какой именно ложной информации идет речь.

Ведь есть прямые доказательства того, что в работе сервисов Amazon и Viber действительно наблюдались сбои благодаря тому, что ведомство заблокировало IP-адреса. Более того, Qrator Labs уведомляла о возможных последствиях масштабных блокировок Роскомнадзором подсетей крупных провайдеров.

По мнению специалистов, есть необходимость мониторинга состояния собственных сервисов и возможного попадания используемых IP-адресов в заблокированные подсети — технического решения данной проблемы, кроме как смены используемого IP-адреса, не существует. В ситуации дальнейшего блокирования подсетей крупных провайдеров проблема может запустить “эффект домино” и сказаться на сервисах, косвенно связанных с заблокированными подсетями.

В случае попадания в блокировку подсетей таких сервисов, как GitHub, GitLab, DigitalOcean и многих других будет нарушена инфраструктура open-source модулей, приложений и расширений, используемых разработчиками при создании собственных систем и приложений.

Еще одна неутешительная новость — Роскомнадзор может заблокировать Facebook до конца 2018 года.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru