



Опубликована утилита, детектирующая и сканирующая CMS на уязвимости

Опубликована утилита, детектирующая и сканирующая CMS на уязвимости

Опубликована утилита, детектирующая и сканирующая CMS на уязвимости

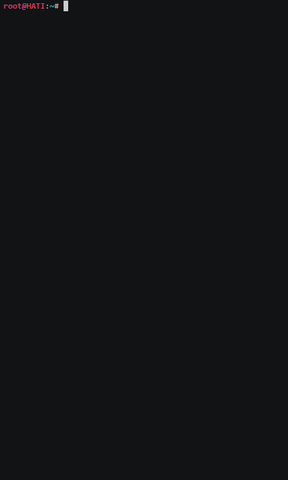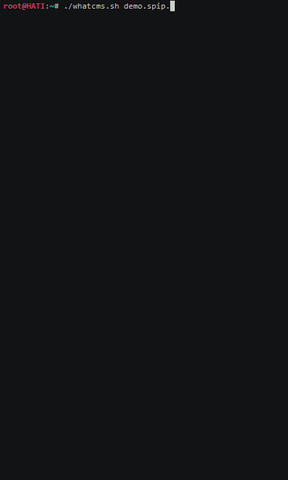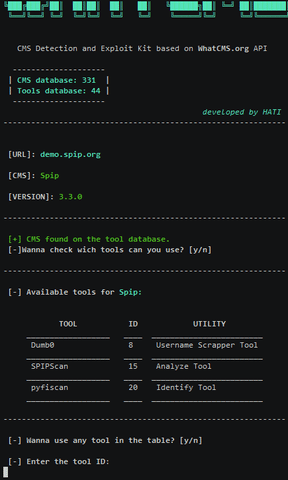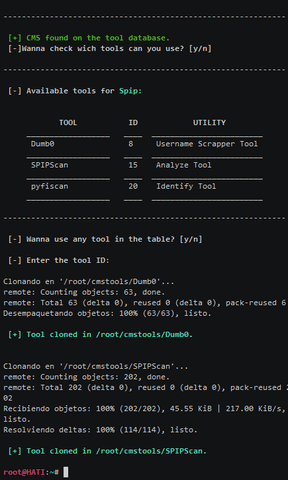
Пользователь GitHub под именем HA71 выложил инструмент, способный обнаруживать использование различных систем управления содержимым (CMS), а затем определять список действительных инструментов аудита безопасности для обнаруженной CMS.

Инструмент получил имя WhatCMS, он использует API сервиса whatcms.org, в настоящее время он способен детектировать более 330 различных CMS. Для использования вам понадобится ключ API, который можно получить здесь.

Воспользоваться инструментом можно при помощи следующей команды: ./whatcms.sh example.com. Также можно использовать ключи:

-h          Отображает справку
-wh         Проверяет данные хостинга
--tools     Отображает информацию об инструментах

Со списком детектируемых CMS можно ознакомиться по этой ссылке. Также в комплект входят следующие инструменты:

Инструменты Утилита URL репозитория
Dumb0 Username Scrapper Tool https://github.com/0verl0ad/Dumb0/
CMSsc4n Identify Tool https://github.com/n4xh4ck5/CMSsc4n
Puppet Identify Tool https://github.com/Poil/puppet-websites-facts
pyfiscan Identify Tool https://github.com/fgeek/pyfiscan
XAttacker Exploit Tool https://github.com/Moham3dRiahi/XAttacker
beecms Exploit Tool https://github.com/CHYbeta/cmsPoc
CMSXPL Exploit Tool https://github.com/tanprathan/CMS-XPL
JMassExploiter Exploit Tool https://github.com/anarcoder/JoomlaMassExploiter
WPMassExploiter Exploit Tool https://github.com/anarcoder/WordPressMassExploiter
CMSExpFram Exploit Tool https://github.com/Q2h1Cg/CMS-Exploit-Framework
LotusXploit Exploit Tool https://github.com/Hood3dRob1n/LotusCMS-Exploit
BadMod Exploit Tool https://github.com/MrSqar-Ye/BadMod
M0B Exploit Tool https://github.com/mobrine-mob/M0B-tool
LetMeFuckIt Exploit Tool https://github.com/onthefrontline/LetMeFuckIt-Scanner
magescan Exploit Tool https://github.com/steverobbins/magescan
PRESTA Exploit Tool https://github.com/AlisamTechnology/PRESTA-modules-shell-exploit
EktronE Exploit Tool https://github.com/tomkallo/Ektron_CMS_8.02_exploit
XBruteForcer Brute Force Tool https://github.com/Moham3dRiahi/XBruteForcer
CoMisSion Analyze Tool https://github.com/Intrinsec/comission
droopescan Analyze Tool https://github.com/droope/droopescan
CMSmap Analyze Tool https://github.com/Dionach/CMSmap
JoomScan Analyze Tool https://github.com/rezasp/joomscan
VBScan Analyze Tool https://github.com/rezasp/vbscan
JoomlaScan Analyze Tool https://github.com/drego85/JoomlaScan
c5scan Analyze Tool https://github.com/auraltension/c5scan
T3scan Analyze Tool https://github.com/Oblady/T3Scan
moodlescan Analyze Tool https://github.com/inc0d3/moodlescan
SPIPScan Analyze Tool https://github.com/PaulSec/SPIPScan
WPHunter Analyze Tool https://github.com/aryanrtm/WP-Hunter
WPSeku Analyze Tool https://github.com/m4ll0k/WPSeku
ACDrupal Analyze Tool https://github.com/mrmtwoj/ac-drupal
Plown Analyze Tool https://github.com/unweb/plown
conscan Analyze Tool https://github.com/nullsecuritynet/tools/tree/master/scanner/conscan
CMSScanner Analyze Tool https://github.com/CMS-Garden/cmsscanner
cmsExplorer Analyze Tool https://code.google.com/archive/p/cms-explorer
WPScan Analyze Tool https://github.com/wpscanteam/wpscan
MooScan Analyze Tool https://github.com/vortexau/mooscan
Scanners Analyze Tool https://github.com/b3o1/Scanners
LiferayScan Analyze Tool https://github.com/bcoles/LiferayScan
InfoLeak Analyze Tool https://github.com/SIWECOS/InfoLeak-Scanner
joomlavs Analyze Tool https://github.com/rastating/joomlavs
WAScan Analyze Tool https://github.com/m4ll0k/WAScan
RedHawk Analyze Tool https://github.com/Tuhinshubhra/RED_HAWK
HostileSBF Analyze Tool https://github.com/nahamsec/HostileSubBruteforcer
Подпишитесь на новости

МАКС подключат к госсистеме для проверки номеров пользователей

МАКС хотят научить проверять, действует ли номер, к которому привязан аккаунт. Минцифры подготовило проект подключения мессенджера к государственной системе ГИС КСИМ. Регистрация по телефону получит дополнительную проверку: приложение сможет учитывать прекращение договора с оператором.

О планах ведомства сообщил «Интерфакс», получивший пояснения пресс-службы Минцифры.

ГИС КСИМ — государственная информационная система мониторинга исполнения операторами обязанностей при оказании услуг связи. Через неё МАКС планируют получать сведения о статусе используемых номеров.

Согласно объяснению министерства, интеграция нужна для повышения безопасности и выявления рисков неправомерного использования аккаунтов. Таким образом, связь между учётной записью и телефонным номером собираются проверять с опорой на данные госсистемы.

При этом автоматическая блокировка аккаунта после прекращения договора в опубликованном сообщении не описана. Как именно МАКС будет реагировать на изменение статуса номера, пока не уточняется.

Документ пока находится на стадии проекта. Его общественное обсуждение продлится до 23 ноября. Согласно пояснительной записке, дополнительных расходов бюджета и участников регулирования подключение не потребует.

RSS: Новости на портале Anti-Malware.ru