



Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Приложение в Google Play подписывает пользователей на платный сервис

Специалисты ESET обнаружили новую мошенническую схему. Приложение Pingu Cleans Up подписывало пользователей на дорогостоящий сервис, используя легитимный способ оплаты в Google Play.

Игра Pingu Cleans Up впервые появилась в магазине приложений 8 февраля 2018 года. Ее загрузили от 50 000 до 100 000 раз.

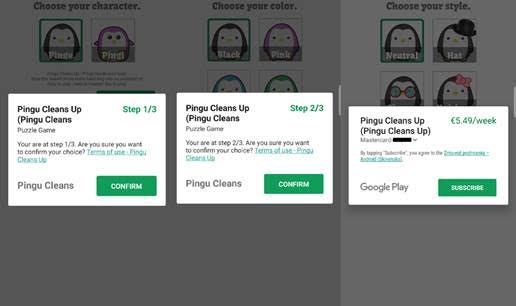
После установки на планшет или смартфон приложение предлагало создать игрового персонажа. На первых двух этапах потенциальная жертва, выбирая нужный атрибут, должна была нажать кнопку «Подтвердить» во всплывающем окне.

На последнем этапе пользователь с банковской картой, привязанной к аккаунту Google Play, видел окно, напоминающее предыдущие. Разница в том, что кнопка «Подтвердить» была заменена на «Подписаться». Нажав на кнопку, пользователь оформлял подписку стоимостью 5,49 евро (около 400 рублей) в неделю. Платеж списывался с карты автоматически до момента отмены подписки.

Пользователи, в аккаунте которых не было данных банковской карты, видели на третьем этапе другое окно. Им предлагалось добавить информацию о способе оплаты, чтобы завершить покупку.

Схема мошенников основана на предположении о том, что некоторые пользователи кликнут по любому окну, мешающему игре, не вчитываясь в текст. Судя по негативным отзывам в Google Play, афера работает.

После предупреждения ESET игра Pingu Cleans Up была удалена из Google Play. Пострадавшим не нужно отключать подписку вручную – она отменена автоматически.

ESET рекомендует изучать рейтинг и отзывы в Google Play до установки приложения и использовать мобильный антивирус для смартфонов и планшетов на Android.

Антивирусные продукты ESET детектируют мошенническое приложение как Android/FakeApp.IF.

Подпишитесь на новости

Sega отключила аркадные сервисы после взлома серверов

Киберпреступники устроили японским аркадам незапланированный Game Over. Sega Fave, подразделение Sega по выпуску игрушек и аркадных автоматов, сообщила о взломе серверов, связанных с сетевыми платформами ALL.Net и Aime. С 1 ноября компания приостановила связанные сервисы для расследования и проверки безопасности.

Об инциденте Sega Fave сообщила на официальном сайте. Под отключение попали сетевые режимы игр, использование карт Aime, сервис PrizeON, онлайн-лотереи Sega Lucky Kuji и регистрация новых Sega ID.

Недоступной оказалась даже информация о расположении автоматов на сайтах поддерживаемых игр. Aime позволяет автомату узнавать игрока и загружать его результаты, рейтинги и накопленные предметы.

Инцидент касается и совместимых с ALL.Net игр Bandai Namco. При этом корпорация перечисляет конкретные отключённые функции и предлагает проверять статус отдельных игр.

По результатам первоначальной проверки утечку сведений о пользователях и партнёрах не обнаружили. Платёжные данные, включая информацию о банковских картах, хранятся отдельно и, по заявлению Sega Fave, не пострадали.

Способ проникновения и виновников представители не назвали. В сообщении от 2 ноября срок восстановления также не указан, сервисы обещают вернуть после расследования и проверки защиты.

RSS: Новости на портале Anti-Malware.ru