



Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Эксперты сообщают, что популярнейший браузер Chrome сканирует практически все файлы на компьютере пользователей под управлением системы Windows. Корень проблемы кроется в инструменте Chrome Cleanup Tool, использующем наработки антивирусной компании ESET.

Вполне естественно, что пользователи напряглись из-за таких «фичей», учитывая совсем недавнюю историю с Facebook и Cambridge Analytica, однако исследователи уверяют, что паниковать не стоит.

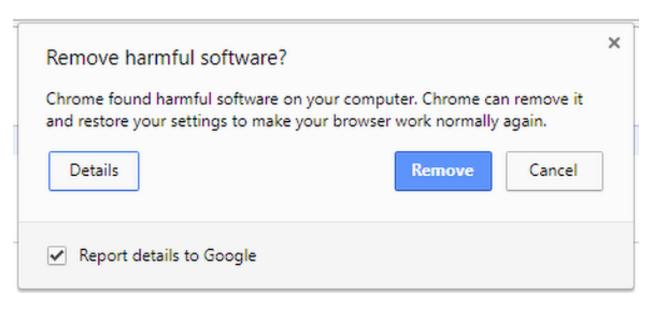
На деле версия Chrome для Windows сканирует ваш компьютер в поисках вредоносных программ, которые атакуют сам браузер, используя при этом антивирусное ядро ESET. Если браузер обнаруживает подозрительные программы, он отправляет метаданные проблемного файла в Google.

Затем запрашивается разрешение на удаление подозрительного файла. К слову, у пользователей есть возможность отказаться от отправки информации в Google, для этого надо убрать галочку напротив опции «Report details to Google».

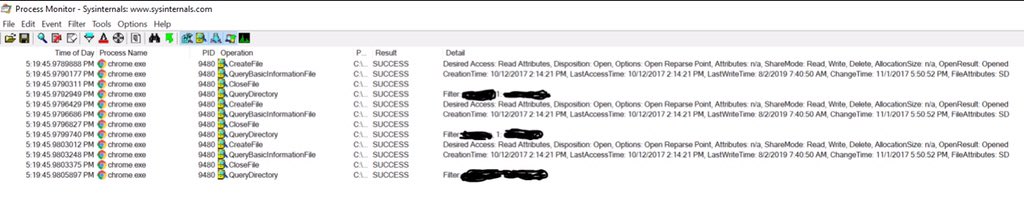
На прошлой неделе эксперт Келли Шортридж обратила внимание, что Chrome сканирует файлы в каталоге «Документы», о чем она сразу сообщила в Twitter.

Этот твит вызвал недоумение многих специалистов, а также рядовых пользователей, что неудивительно, ведь таким образом браузер может просматривать, например, фотографии, хранящиеся на компьютере пользователя.

Однако глава службы безопасности Google Джастин Шух заверил в Twitter, что «единственная цель этого инструмента — обнаружить и удалить нежелательное программное обеспечение, которое может манипулировать браузером».

Подпишитесь на новости

Хакеры стали взламывать автомобили через зарядные станции и каршеринг

Злоумышленники осваивают новые способы проникновения в автомобильные системы. Раньше машины взламывали в основном через Bluetooth, Wi-Fi или неофициальные прошивки, теперь точками входа становятся зарядные станции, сигнализации, сервисы каршеринга и автопарки.

По оценке АО «ГЛОНАСС», с января по октябрь 2026 года на автомобильные системы пришлось около 120-130 кибератак, а за весь 2025 год их было 430. Об этом пишут «Известия» со ссылкой на участников рынка.

Владимир Педанов из «ГЛОНАСС» рассказал, что угонщики ретранслируют сигнал ключа или подключаются к CAN-шине через проводку фары либо разъем OBD. Электроника машины в этом случае принимает ключ, хотя он находится далеко.

Главный риск для электромобилей, по словам Никиты Новикова из Angara Security, создают зарядные станции: они часто обмениваются данными с серверами без шифрования и строгой аутентификации. В России около 10 тыс. таких станций, больше 3 тыс. из них в Москве.

В 2026 году описали уязвимость, при которой злоумышленник выдавал себя за легитимную станцию и перехватывал сессии зарядки. Вмешательство в систему управления батареей грозит уже физической безопасностью водителя.

Александр Карпов из «АйТи Бастиона» предупреждает, что взлом каршеринга открывает доступ к персональным данным клиентов и системам удаленного управления машинами.

Среди недавних инцидентов издание называет атаку на владельцев кроссоверов Li Auto: злоумышленники захватили мастер-аккаунты и требовали выкуп, пострадали не менее 20 человек.

В 2027 году аналитики ожидают роста как успешных атак, так и попыток взлома.

RSS: Новости на портале Anti-Malware.ru