



Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Chrome сканирует файлы на компьютерах пользователей Windows

Эксперты сообщают, что популярнейший браузер Chrome сканирует практически все файлы на компьютере пользователей под управлением системы Windows. Корень проблемы кроется в инструменте Chrome Cleanup Tool, использующем наработки антивирусной компании ESET.

Вполне естественно, что пользователи напряглись из-за таких «фичей», учитывая совсем недавнюю историю с Facebook и Cambridge Analytica, однако исследователи уверяют, что паниковать не стоит.

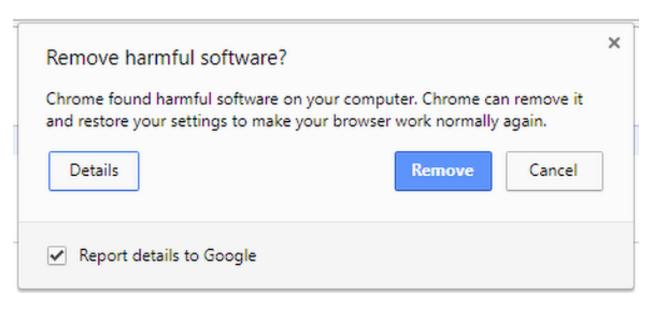
На деле версия Chrome для Windows сканирует ваш компьютер в поисках вредоносных программ, которые атакуют сам браузер, используя при этом антивирусное ядро ESET. Если браузер обнаруживает подозрительные программы, он отправляет метаданные проблемного файла в Google.

Затем запрашивается разрешение на удаление подозрительного файла. К слову, у пользователей есть возможность отказаться от отправки информации в Google, для этого надо убрать галочку напротив опции «Report details to Google».

На прошлой неделе эксперт Келли Шортридж обратила внимание, что Chrome сканирует файлы в каталоге «Документы», о чем она сразу сообщила в Twitter.

Этот твит вызвал недоумение многих специалистов, а также рядовых пользователей, что неудивительно, ведь таким образом браузер может просматривать, например, фотографии, хранящиеся на компьютере пользователя.

Однако глава службы безопасности Google Джастин Шух заверил в Twitter, что «единственная цель этого инструмента — обнаружить и удалить нежелательное программное обеспечение, которое может манипулировать браузером».

Подпишитесь на новости

Beget восстановил более 215 тыс. сайтов и отбивается от новой DDoS-атаки

Хостинг-провайдер Beget сообщил, что вернул к работе из резервных копий более 215 тыс. сайтов клиентов, пострадавших после кибератаки в начале ноября. Восстановление виртуального хостинга, по словам компании, близится к завершению. Одновременно Beget отражает DDoS-атаку высокой интенсивности, которая, как утверждают в компании, не влияет на уже восстановленные сервисы и сайты.

Об этом Beget сообщил в своем телеграм-канале. О DDoS-атаке провайдер объявил 15 ноября. Сначала ее мощность достигала 850 Гбит/с, затем выросла до 2,1 Тбит/с.

Злоумышленники перебирали сетевые диапазоны Beget, поэтому у части пользователей возникали проблемы с доступом к сервисам, в том числе к Ozon, Wildberries и Сбербанку, а некоторые FTP- и SSH-сессии обрывались.

Провайдер ограничил SSH-подключения с зарубежных IP-адресов: с одного адреса допускается не больше пяти попыток в секунду.

В панель управления постепенно возвращаются функции. Пользователям виртуального хостинга снова доступны разделы Crontab и Backup.

Нынешняя атака наложилась на последствия предыдущей. В ночь с 1 на 2 ноября злоумышленники получили доступ к управляющему уровню инфраструктуры Beget и запустили скрипты, уничтожающие данные.

Облачная инфраструктура провайдера была разрушена, а файловые резервные копии VPS, по данным компании, будут доступны примерно половине пользователей. На время восстановления Beget приостановил списание оплаты.

Компания просит клиентов следить за новостями в ее официальных каналах, а не в СМИ.

Напомним, после кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

RSS: Новости на портале Anti-Malware.ru