



Утечка учетных записей на PaneraBread превышает 37 миллионов

Утечка учетных записей на PaneraBread превышает 37 миллионов

Утечка учетных записей на PaneraBread превышает 37 миллионов

Вчера, 2 апреля, Брайан Крэбс опубликовал в своем блоге krebsonsecurity материал, в котором сайт PaneraBread.com обвиняется в утечке персональных данных клиентов. По последним подсчетам количество учетных данных превышает 37 миллионов. После публикации сайт находится в оффлайн-режиме. 

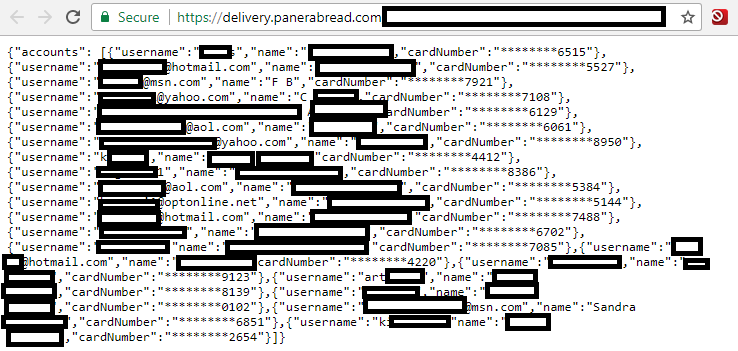
На сайте онлайн-пекарень информация о клиентах - имена, адреса электронной почты и физические адреса, дни рождения и последние четыре цифры номера кредитной карты клиента, были доступны в виде обычного текста. В их список попали клиенты, которые оформили онлайн заказ. 

Учетные данные клиентов PaneraBread (Изображение krebsonsecurity)

Первая утечка информации произошла как минимум восемь месяцев назад, когда её впервые заметил эксперт по информационной безопасности Дилан Хулихан. Он сообщил об этом сайту, на что ему ответили обещанием исправить ситуацию в ближайшее время. И все это время, как сообщил Хулихан Крэбсу, база данных клиентов только увеличивалась, а утечка не прекращалась. 

Некоторые записи клиентов включают в себя уникальные идентификаторы, которые увеличиваются на единицу при каждой новой записи, что делает её простой для того, чтобы кто-то мог собрать все доступные учетные записи клиентов. Формат базы данных также позволяет любому пользователю искать различные точки данных, в том числе по номеру телефона.

Наибольшая угроза состоит в том, что информацию о клиентах можно проиндексировать и отсканировать с минимальными усилиями. 

«Panera Bread использует последовательные целые числа для идентификаторов учетных записей, а это означает, что если ваша цель состоит в том, чтобы собрать как можно больше информации, а не найти конкретно чью-то, то вы можете собрать сколько пожелаете, вплоть до всей базы данных », - сказал Хулихан.


После публикации Крэбса и до сих пор сайт PaneraBread неактивен.

Подпишитесь на новости

Солар представил JSOC One: внешний SOC от 3 млн рублей в год

Кибератаки идут круглосуточно, а специалистов и бюджетов на собственный SOC хватает не всем. Именно этот дефицит подталкивает компании к аутсорсингу безопасности. Об этом рассказали на пресс-конференции Solar JSOC, которую посетил корреспондент Anti-Malware.ru.

«Солар» представил исследование с участием около 100 организаций. Среди опрошенных компаний сегмента B2B 75% готовы передать реагирование внешнему SOC, а 60% называют кадровый голод ключевой проблемой.

У 80% мониторинг ведётся только в режиме 8/5 — по рабочим часам, тогда как атакующие расписание не соблюдают.


На этом фоне компания представила линейку JSOC One. Идея — получить технологии и работу специалистов в одном сервисе, без капитальных затрат на построение собственного центра мониторинга.


На презентации показали три варианта:

  • JSOC One Start — от 3 млн рублей в год: мониторинг и реагирование на конечных точках на базе EDR.
  • JSOC One Smart — от 4,4 млн рублей в год: расширенный мониторинг с использованием EDR и SIEM.
  • JSOC Expert — от 10,8 млн рублей в год: полный аутсорсинг SOC.

По словам представителей компании, подключение занимает один день, срок реагирования составляет до получаса, а предел ответственности — до 30 млн рублей. В сервисах также используется автоматизация с помощью больших языковых моделей.

Предложение адресовано тем, кому нужна защита, но некогда собирать команду, закупать инструменты и сводить их в работающую систему.

RSS: Новости на портале Anti-Malware.ru