



Выпущены патчи для критической бреши Drupal, в опасности миллионы сайтов

Выпущены патчи для критической бреши Drupal, в опасности миллионы сайтов

Выпущены патчи для критической бреши Drupal, в опасности миллионы сайтов

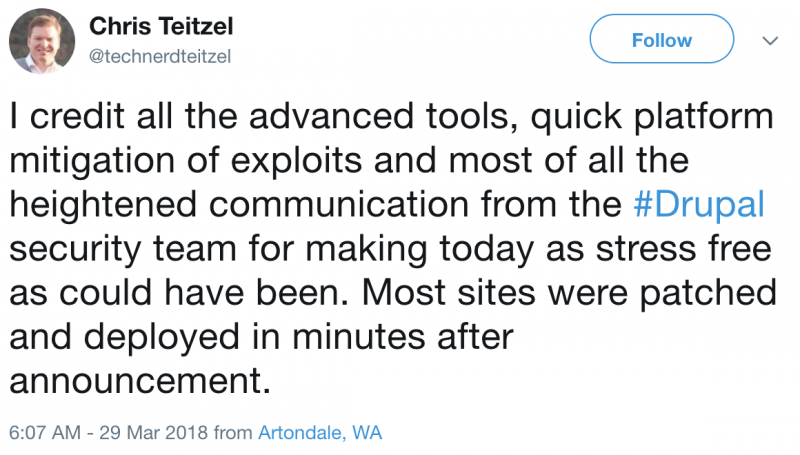
Критическая уязвимость затрагивает все версии популярной системы управления контентом Drupal. Эта брешь может быть использована для получения полного контроля над уязвимыми сайтами. Эксперты полагают, что эта дыра в безопасности может стать такой же значимой, как Drupalgeddon.

Оказалось, что миллионы сайтов в опасности, так как уязвимость распространяется на версии 6, 7 и 8, о чем сообщает специалист Джаспер Маттссон (Jasper Mattsson). Проблема отслеживается под идентификатором CVE-2018-7600.

Для эксплуатации бреши нужен всего лишь доступ к странице уязвимого сайта. Удачная атака позволит злоумышленнику получить полный контроль над сайтом, включая доступ к непубличным данным и возможность удаления или изменения системных данных.

С выходом версий 7.58, 8.5.1, 8.3.9 и 8.4.6 уязвимость была устранена. Даже несмотря на то, то версия Drupal 6 давно не поддерживается, разработчики все равно выпустили патч и для нее, настолько серьезна уязвимость.

Помимо обновления своих инсталляций до последней версии, пользователи могут защитить свои сайты от атак, внеся некоторые изменения в конфигурацию сайта. Однако эти изменения, по заявлениям разработчиков, довольно «радикальны».

«Существует несколько решений, но все они основаны на идее не предоставлять посетителям доступ к уязвимым страницам. Временная замена вашего сайта Drupal статической HTML-страницей является эффективным решением», — объясняют разработчики Drupal.

Технические детали бреши не были опубликованы, однако эксперты полагают, что соответствующие эксплойты будут доступны в течение нескольких дней.

Напомним, ране мы писали, что компания Drupal объявила о своих планах выпустить обновления безопасности для версий движка Drupal 7.x, 8.3.x, 8.4.x и 8.5.x.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru