



Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Старый IoT-ботнет Hajime теперь нацелен на уязвимые устройства MikroTik

Эксперты в области безопасности последние несколько дней сообщают о массовых сканированиях, осуществляемых IoT-ботнетом Hajime, который пытается найти непропатченные устройства MikroTik и заразить их.

Все началось в воскресение, 25 марта, в этот день эксперты отметили подозрительные сканирования порта 8291.

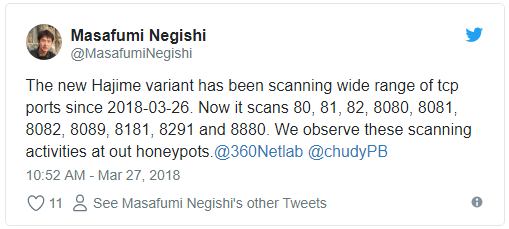
Например, исследователь Мазафуми Негиши (Masafumi Negishi) сообщил об этом в Twitter:

«Новый образец Hajime с 26 марта сканирует большой диапазон tcp-портов. Среди сканируемых портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181, 8291 и 8880. Нам удалось зафиксировать эту активность благодаря нашим ханипотам (honeypots)», — пишет господин Негиши.

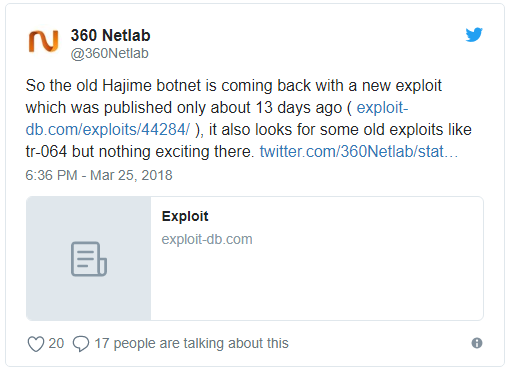
Похожее заявление в Twitter сделала компания 360 Netlab:

«Старый ботнет 360 Netlab возвращается с новым эксплойтом, использующим брешь, которая была раскрыта 13 дней назад», — пишет 360 Netlab.

Первыми, кто обнаружил сканирование, были исследователи из команды Netlab, они сообщили, что ботнет Hajime выполнил более 860 000 сканирований за последние три дня. В этой кампании злоумышленники пытаются использовать уязвимость, известную как «Chimay Red», затрагивающую прошивку MikroTik RouterOS 6.38.4 и боле ранние версии. Эта уязвимость позволяет выполнять код и использовать устройство в своих целях.

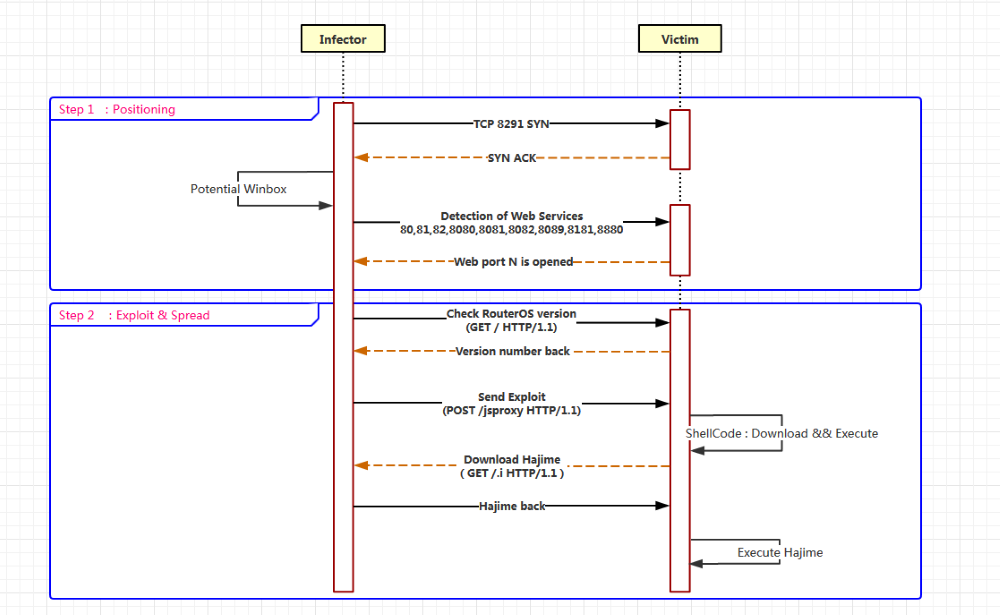
Механизм заражения в этой кампании следующий — Hajime сканируют случайные IP-адреса по порту 8291, целью этого является обнаружение уязвимого устройства MikroTik. Как только вредонос находит такое устройство, он пытается заразить его, используя общедоступный пакет эксплойтов, который отправляется на один из портов: 80, 81, 82, 8080, 8081, 8082, 8089, 8181 и 8880.

После успешного заражения зараженное устройство также начинает сканирование, чтобы заразить другие маршрутизаторы MikroTik.

Напомним, что в 2016 году мы писали про Hajime, который управлялся посредством P2P и заражал IoT-устройства.

Что касается MikroTik, то подробности бреши, которую также использовал вредонос Slingshot, были опубликованы около десяти дней назад.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru