



Энергетический сектор наиболее страдает от брешей АСУ ТП

Энергетический сектор наиболее страдает от брешей АСУ ТП

Энергетический сектор наиболее страдает от брешей АСУ ТП

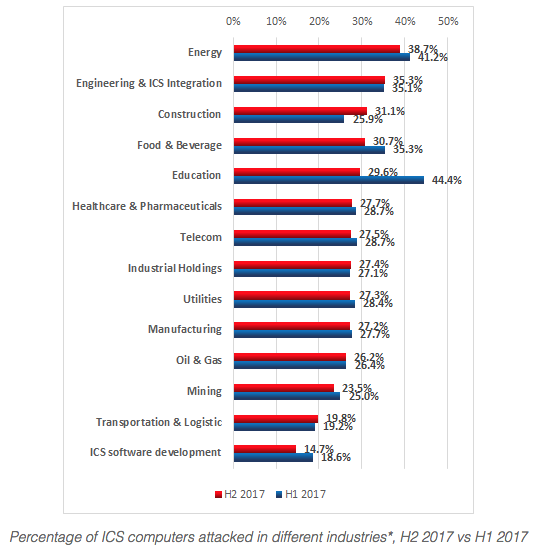
Согласно опубликованному «Лабораторией Касперского» в понедельник отчету, энергетический сектор больше всего подвергся кибератакам, а многие уязвимости, раскрытые в прошлом году, затрагивают продукты, используемые в этом это секторе.

Исследователи компании проанализировали 322 уязвимости, обнаруженные в 2017 году, включая проблемы безопасности, связанные с АСУ ТП, а также программным обеспечением и протоколами, используемыми промышленными организациями.

Из общего числа дыр в системах безопасности 178 затрагивают используемые в энергетическом секторе системы. Субъекты КИИ вроде производителей металлов, машинного и транспортного оборудований были затронуты 164 уязвимостями.

Среди других отраслей, затронутых брешами в безопасности — вода и сточные воды (97 дыр в безопасности), транспорт (74), коммерческие объекты (65), а также продукты питания и сельское хозяйство (61).

Также многие уязвимости затронули компоненты SCADA или HMI (88), промышленные сетевые устройства (66), программируемые логические контроллеры (52) и инженерное программное обеспечение (52). Однако уязвимости в программном обеспечении и протоколах общего назначения также оказали влияние на промышленные организации, включая уязвимости WPA, известные как KRACK, и ошибки, влияющие на технологию Intel.

Что касается типов уязвимостей, то почти четверть связана с сетью, а 21% представляют собой проблемы аутентификации. Большинству недостатков были присвоены средние и высокие степени риска, а 60 уязвимостей получили статус критических. Эксперты «Лаборатории Касперского» отметили, что все критические бреши связаны с аутентификацией, все их можно проэксплуатировать удаленно.

Для 17 уязвимостей в открытом доступе имеются эксплойты.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru