



Энергетический сектор наиболее страдает от брешей АСУ ТП

Энергетический сектор наиболее страдает от брешей АСУ ТП

Энергетический сектор наиболее страдает от брешей АСУ ТП

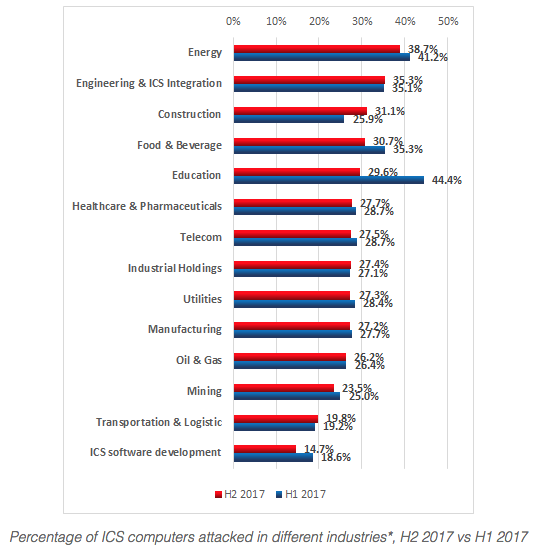
Согласно опубликованному «Лабораторией Касперского» в понедельник отчету, энергетический сектор больше всего подвергся кибератакам, а многие уязвимости, раскрытые в прошлом году, затрагивают продукты, используемые в этом это секторе.

Исследователи компании проанализировали 322 уязвимости, обнаруженные в 2017 году, включая проблемы безопасности, связанные с АСУ ТП, а также программным обеспечением и протоколами, используемыми промышленными организациями.

Из общего числа дыр в системах безопасности 178 затрагивают используемые в энергетическом секторе системы. Субъекты КИИ вроде производителей металлов, машинного и транспортного оборудований были затронуты 164 уязвимостями.

Среди других отраслей, затронутых брешами в безопасности — вода и сточные воды (97 дыр в безопасности), транспорт (74), коммерческие объекты (65), а также продукты питания и сельское хозяйство (61).

Также многие уязвимости затронули компоненты SCADA или HMI (88), промышленные сетевые устройства (66), программируемые логические контроллеры (52) и инженерное программное обеспечение (52). Однако уязвимости в программном обеспечении и протоколах общего назначения также оказали влияние на промышленные организации, включая уязвимости WPA, известные как KRACK, и ошибки, влияющие на технологию Intel.

Что касается типов уязвимостей, то почти четверть связана с сетью, а 21% представляют собой проблемы аутентификации. Большинству недостатков были присвоены средние и высокие степени риска, а 60 уязвимостей получили статус критических. Эксперты «Лаборатории Касперского» отметили, что все критические бреши связаны с аутентификацией, все их можно проэксплуатировать удаленно.

Для 17 уязвимостей в открытом доступе имеются эксплойты.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru